#1

 owasp/openshield
오픈소스 Azure CSPM - 잘못된 구성과 양자-안전하지 않은 암호화를 스캔하고, 발견 사항을 CIS/NIST/ISO27001/SOC2에 매핑하며, 단일 명령으로 수정합니다.
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials 흐름을 통한 인증되지 않은 Keycloak 계정 탈취.
 stevenaldinger/decker
선언적 침투 테스트 오케스트레이션 프레임워크
 glincker/sslx
빠르고 현대적인 OpenSSL CLI의 대안 - 터미널에서 인증서를 검사, 평가 및 관리하세요
 danoszz/penthera
앱과 AI 코딩 도구를 위한 오프라인 사이버 보안 에이전트. 공개 R&D: 공개적으로 측정하고, 모든 릴리스마다 개선됩니다.
 canuk40/xpfarm
자동화된 버그 바운티 및 정찰 프레임워크 — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana 등을 통합 웹 UI로 감싸는 도구
 karim852/kumo-domain-recon-tool
도메인 OSINT 및 보안 정찰 프레임워크로, DNS, 포트, 서브도메인, 유출된 자격 증명, 노출된 엔드포인트, CVE, 기술 핑거프린팅을 위한 26개의 병렬 모듈을 실행합니다.
 gdssecurity/jetleak-testing-script
서버가 JetLeak 취약점에 취약한지 테스트하는 스크립트
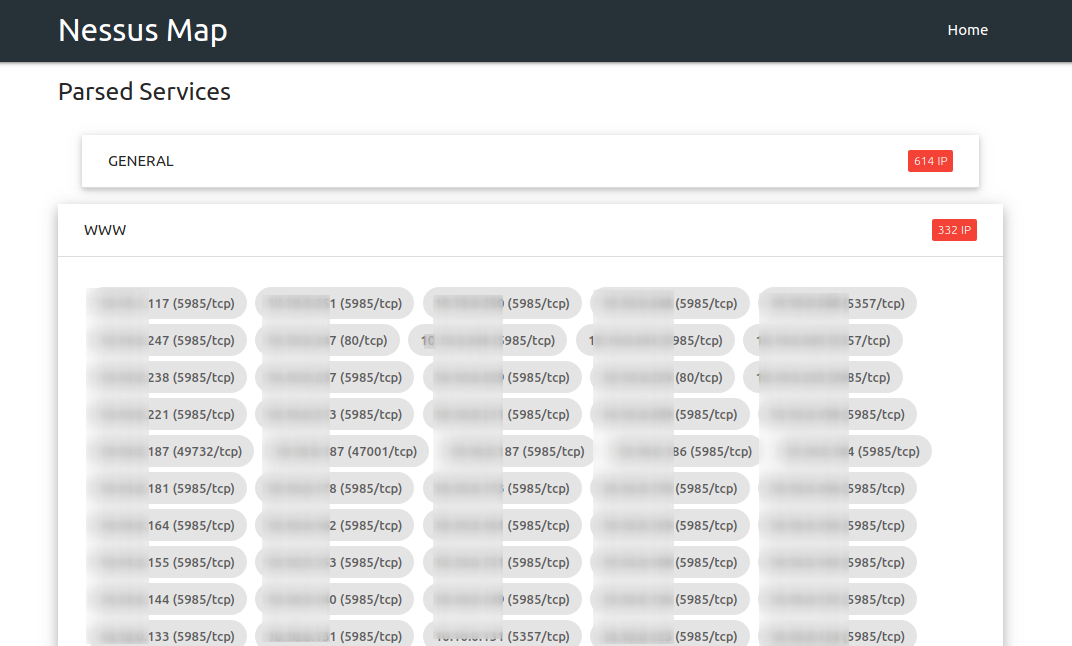
 cldrn/rainmap-lite
Rainmap Lite - 사용자가 모바일/태블릿/웹 브라우저에서 Nmap 스캔을 실행할 수 있는 반응형 웹 기반 인터페이스!
 secuproject/dllhijackingscanner
이것은 DLL 하이재킹과 "신뢰할 수 있는 디렉터리" 확인을 악용하여 UAC를 우회하기 위한 PoC입니다.
 daxakahackerman/xss-catcher
블라인드 XSS 탐지 및 XSS 데이터 수집 프레임워크
 bhavsec/autopentest-ai
Agentic Pentesting MCP 서버는 웹 애플리케이션 취약점을 발견, 익스플로잇 및 보고합니다.
 rix4uni/wordlist
퍼징, DNS 열거, 파라미터 탐색, 기본 자격 증명을 위한 맞춤형 워드리스트 큐레이션 모음과 nuclei 기술 워드리스트용 Go 생성기.
 bishopfox/pwn-pulse
Pulse Connect Secure SSL VPN 임의 파일 읽기 취약점(CVE-2019-11510)을 위한 익스플로잇
 dirsoooo/recon
Recon은 주요 도구를 사용하여 대상에 대한 전체 정찰을 수행하고 취약점을 검색하는 스크립트입니다. @ofjaaah와 @Jhaddix의 방법론을 기반으로 제작되었습니다.
 rolix44/kubestroyer
Go 기반의 Kubernetes 익스플로잇 도구로, 노출된 포트를 스캔하고 클러스터 설정 오류를 악용합니다. 여기에는 익명 Kubelet RCE 및 etcd 읽기 접근이 포함됩니다.
 nullt3r/udpx
Go로 작성된 단일 패킷 UDP 스캐너로, 네트워크 전반에서 45개 이상의 서비스를 빠르게 발견합니다. 사용자 정의 프로브, CIDR 스캔, JSONL 출력을 지원합니다.