앱과 AI 코딩 도구를 위한 오프라인 사이버 보안 에이전트. 공개 R&D: 공개적으로 측정하고, 모든 릴리스마다 개선됩니다.
미처 할 시간이 없었던 보안 검토. 오프라인, 규칙 기반이며, 모든 발견 사항을 직접 검증할 수 있습니다.
penthera.org: 몇 초 만에 라이브 사이트를 점검하세요. 수동적이며, 아무것도 저장하지 않습니다.
Penthera의 일일 노트: x.com/penthera_org
만든 사람: Daan van der Zwaag, 파트타임으로 공개적으로 개발합니다.
비교: Snyk, Socket, Semgrep, ZAP, GitHub와 비교.
2.4의 새로운 기능: penthera --card는 게시할 수 있는 저장소의 보안 영수증을 만들고, 모든 표면이 동일한 용어로 하나의 문제 집합으로 집계되며, 발견 사항을 숨기거나 스캔을 지연시키는 13가지 방법이 차단되었습니다 (변경 사항).
코딩 에이전트에서: Penthera를 추가한 뒤(에이전트당 한 줄), "Hey Claude, run Penthera on this repo."라고 말하세요.
132개의 읽기 쉬운 규칙 · 6개의 읽기 전용 MCP 도구 · 0개의 런타임 의존성 · 벤치마크에서 루프백 외부로 나간 요청 0건 · MIT, 텔레메트리 없음




penthera ui, Simple, 다크 | penthera ui, Advanced, 라이트 |
|---|---|
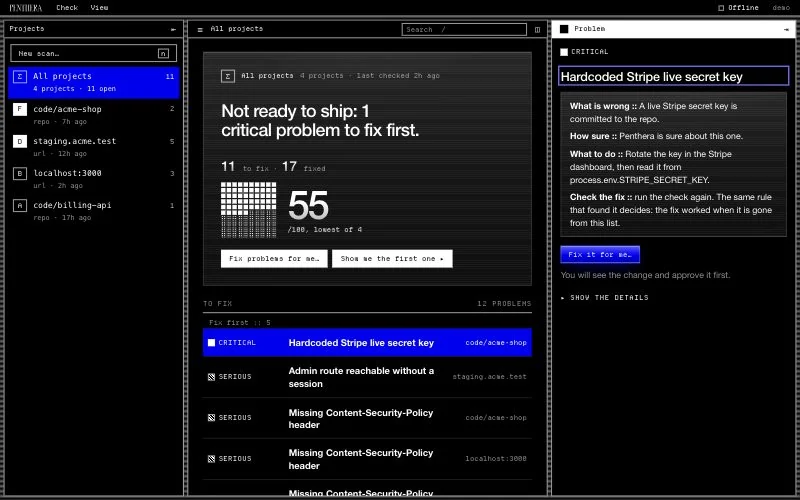 | 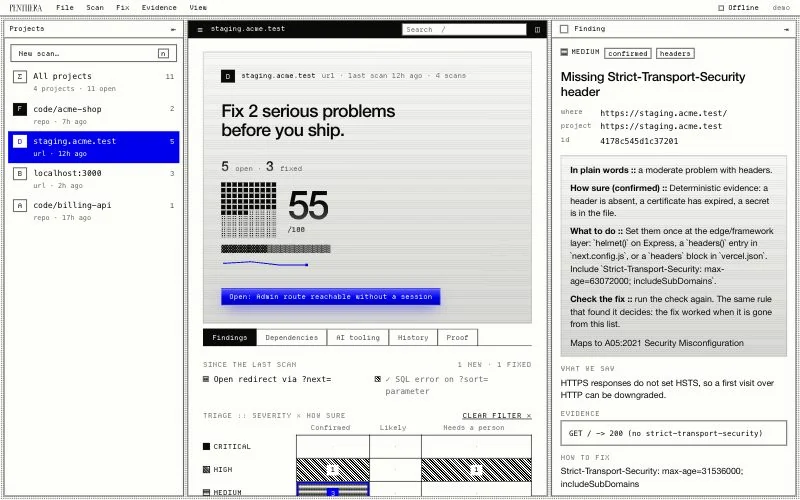 |
Penthera는 당신의 앱, 그 의존성, 그리고 AI 코딩 도구를 당신의 기기에서 점검합니다. 승인을 받으면 고칠 수 있는 것은 고칩니다. 모든 발견 사항은 읽을 수 있는 규칙에서 나오며, file:line에 증거가 있습니다. 모델은 제안할 수 있지만, 결정은 규칙이 합니다.
또한 공개 R&D 프로젝트이기도 합니다. 우리는 모든 점검을 공개적으로 측정하고 결과를 좋든 나쁘든 공개하여, 얼마나 신뢰할 수 있는지 알 수 있게 합니다.
알려진 유형의 문제를 찾으며, 새로운 유형은 찾지 않습니다. 사람 펜테스터를 대체하지 않습니다.
Node.js 22 이상이 필요합니다. 설치도, 계정도 필요 없습니다.
Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains, Kiro, 또는 Lovable, Bolt, Base44, Replit, v0 같은 앱 빌더로 개발 중이신가요? 코딩 도구에서의 Penthera에 각 도구의 설정 방법이 있습니다.
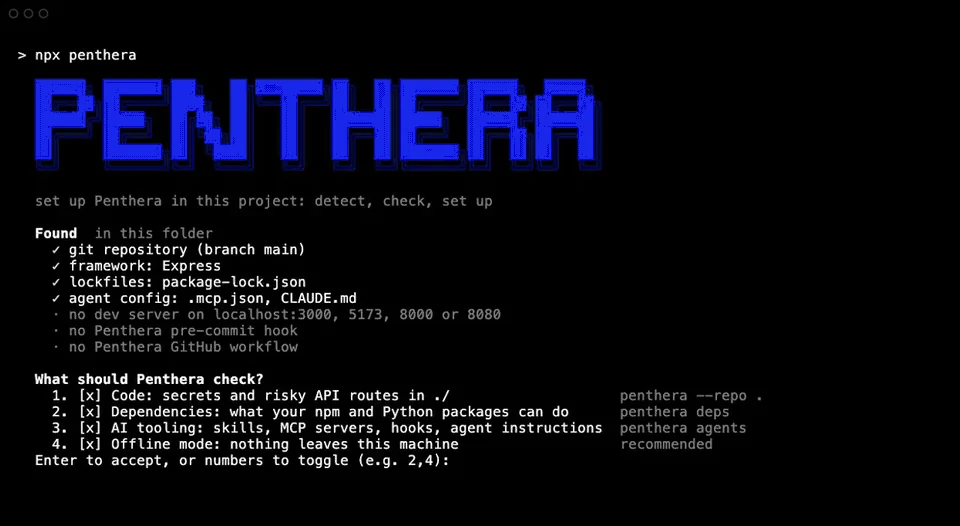
터미널에서. 프로젝트 폴더에서 다음을 실행하세요:
npx penthera
오프라인에서 사용자의 환경을 감지하고, 무엇을 검사할지 묻고, 영역별 등급과 가장 먼저 고쳐야 할 세 가지를 알려줍니다. 실행 중인 앱은 사용자가 해당 앱이 본인 소유임을 확인한 뒤에만 스캔합니다. 커밋되거나 푸시되는 것은 없습니다 (가이드 시작).
코딩 에이전트에서. 사용하는 에이전트를 고른 뒤 "내 앱의 보안 문제를 스캔해 줘"라고 요청하세요. MCP 명령줄은 버전을 고정합니다.
| 에이전트 | 실행할 명령 |
|---|---|
| Claude Code, 플러그인 (스킬만, CLI 실행) | claude plugin marketplace add danoszz/penthera, 그다음 claude plugin install penthera@penthera |
| Claude Code, MCP 서버만 | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera, 그다음 copilot plugin install penthera@penthera |
| VS Code의 GitHub Copilot | mcp.md에 있는 code --add-mcp 명령줄 |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor, Windsurf | mcp.md에 있는 JSON |
| 스킬을 읽는 모든 에이전트 | npx skills add danoszz/penthera |
스킬은 에이전트에게 Penthera를 실행하는 방법을 알려주고, MCP 서버는 여섯 개의 읽기 전용 도구를 제공합니다. 더 많은 경로: skill.md, mcp.md.
AI가 하는 역할. 모든 발견 사항과 모든 종료 코드는 규칙이 결정합니다. 모델은 다음만 제안할 수 있습니다:
| 역할 | 주체 | 방법 |
|---|---|---|
| 결정 | 항상 Penthera의 규칙 | 모든 발견 사항, 모든 종료 코드 |
| 더 살펴보기 (선택) | --ai를 사용하는 모델 | 어떤 규칙도 설명하지 못하는 문제를 제안하며, 규칙이 각각을 검사하고, 검사되지 않은 것은 별도로 나열되며 CI를 실패시키지 않음 (AI 모드) |
| 수정 | 사용자 자신의 코딩 에이전트 | MCP 서버, 스킬 또는 penthera fix --plan을 통해 |
컨테이너에서 실행하려면:
docker build -t penthera . && docker run --rm penthera https://your-app.example.
우리는 다른 사람들이 만든 공개 데이터셋에서 Penthera를 테스트하며, 같은 작업을 수행하는 무료 오픈소스 도구들과 나란히 동일한 방식으로 채점합니다. 각 데이터셋은 우리가 살펴보기 전에 반으로 나뉘었습니다: 우리는 한쪽 절반에서 Penthera를 개선하고, 다른 봉인된 절반에서 한 번 채점했습니다. 채점과 순위 산정 규칙은 그 실행 전에 문서화되었습니다 (프로토콜).
| 벤치마크 | 점수 | Penthera 1.9.0 | Penthera 2.0.0 | 무료 도구 중 순위 | 최고의 다른 무료 도구 |
|---|---|---|---|---|---|
| 유출된 시크릿 (Samsung CredData) | F1 | 0.18 | 0.74 | 10개 중 2위 | deepsecrets 0.78 |
| 악성 npm 패키지 (DataDog) | 적발 수에서 오탐 수를 뺀 값 | 0.57 | 0.71 | 6개 중 1위, 1~3위 동률 ⁴ | malcontent 0.63 |
| 악성 PyPI 패키지 (DataDog) | 적발 수에서 오탐 수를 뺀 값 | 0.74 | 0.82 | 8개 중 1위, 1~3위 동률 ⁴ | GuardDog 0.74 |
| JS 라이브러리의 인젝션 버그 (SecBench.js) | 올바른 파일에서 발견 | 0.16 | 0.70 | 8개 중 1위, 1~4위 동률 ⁴ | odgen 0.68 |
⁴ 동률 범위는 순위 구간입니다: 각 도구의 집계를 10,000회 부트스트랩 재추출했을 때 95%에서 Penthera의 순위가 속한 범위입니다(SecBench.js의 경우 64개 테스트 버그 기준). Penthera는 npm에서 재추출의 76%, PyPI에서 82%, SecBench.js에서 60%에서 단독 1위였습니다. 탐색적 분석: 등록된 순위 산정 이후에 계산되었습니다.
유출된 시크릿: 등록된 점수인 F1 기준 2위, 정밀도를 더 중시하는 F0.5 기준 1위(deepsecrets 0.80 대비 0.82), 재현율을 더 중시하는 F2 기준 2위(deepsecrets 0.77 대비 0.68).
일부 순위 도구는 사실상 경쟁에 거의 참여하지 않습니다. 0.10 미만을 기록한 다른 순위 도구: CredData에서 9개 중 1개(trufflehog), npm에서 5개 중 3개(clamav, yara, ossgadget), PyPI에서 7개 중 4개(clamav, ossgadget, bandit4mal, aura), SecBench.js에서 7개 중 1개(njsscan).
1,000개 패키지 중 1개가 악성이라고 가정할 때, Penthera의 악성코드 플래그 중 정확할 비율: npm은 오탐 구간 상단에서 약 2.7%(해당 샘플에서는 오탐을 발생시키지 않음), PyPI는 측정된 오탐률에서 약 1.6%, 구간 상단에서 0.9%. 순위 구간과 마찬가지로 탐색적 수치임.









