
 #1

 grayddq/eburst
이 스크립트는 주로 Exchange 메일 서버의 계정 브루트포스 기능을 제공하며, 기존 주류 인터페이스의 브루트포스 방식을 통합하고 있습니다.
 xen0vas/vscan
nmap과 nse 스크립트를 사용하는 취약점 스캐너 도구
 root-tanishq/userefuzz
User-Agent, X-Forwarded-For 및 Referer SQLI 퍼저
 nccgroup/port-scan-automation
NMAP 스캔 자동화 및 맞춤형 Nessus 정책 자동 생성
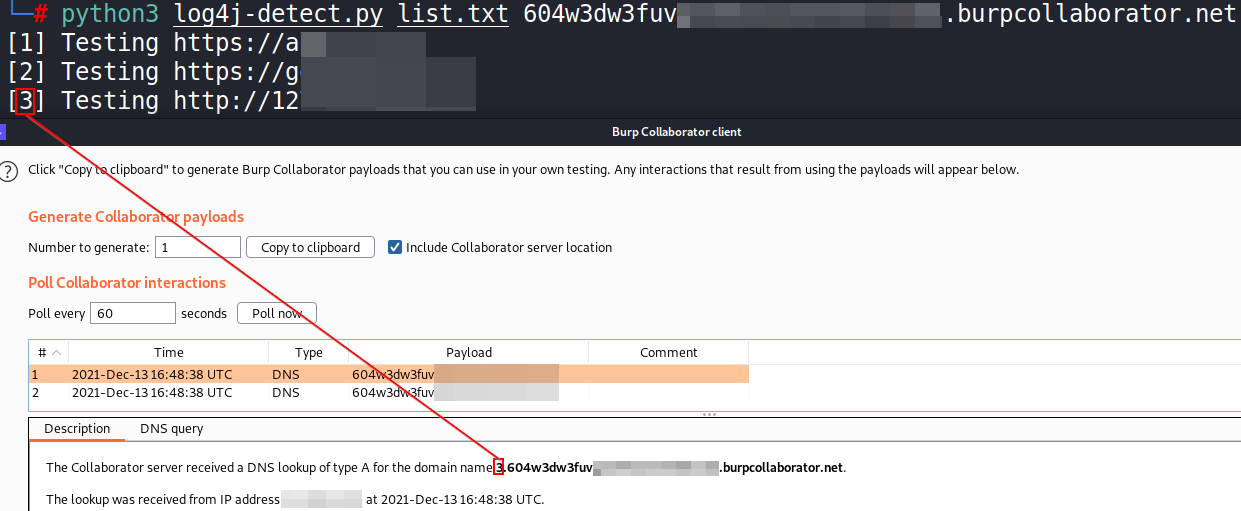 takito1812/log4j-detect
간단한 Python 3 스크립트로, URL 목록에 대해 "Log4j" Java 라이브러리 취약점(CVE-2021-44228)을 멀티스레딩으로 탐지합니다.
 tenable/kaimonkey
의도적으로 취약하게 만든 Terraform 인프라로, 클라우드 보안 잘못된 구성을 학습하고 AWS 및 Azure 전반의 IaC 스캐너 탐지를 검증하기 위한 것입니다.
 snovvcrash/divideandscan
전체 포트 스캔 결과를 분할하여 타겟 Nmap 실행에 사용합니다.
 hhhrrrttt222111/dorkify
고급 검색 연산자와 대상 스캔을 통해 OSINT 정찰, 취약점 발견, 정보 수집을 수행하는 자동화된 Google Dorking 도구.
 palindromelabs/stews
WebSocket을 열거하기 위한 보안 도구
 enemy-submarine/pidrila
Python 대화형 딥웹 지향 신속 지능형 링크 분석기
 miladdiaz/mikrotikexploit
RouterOS 비밀번호 스캔 및 내보내기
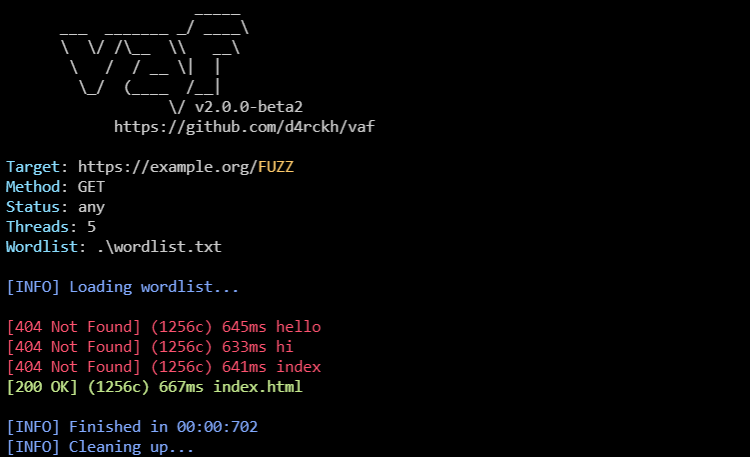 andreiverse/vaf
멀티스레드 웹 퍼저로, URL 경로, HTTP 헤더 및 POST 데이터 무차별 대입 공격을 수행하며 프록시 지원, 상태 코드 필터링 및 반사형 콘텐츠 탐지를 제공합니다.
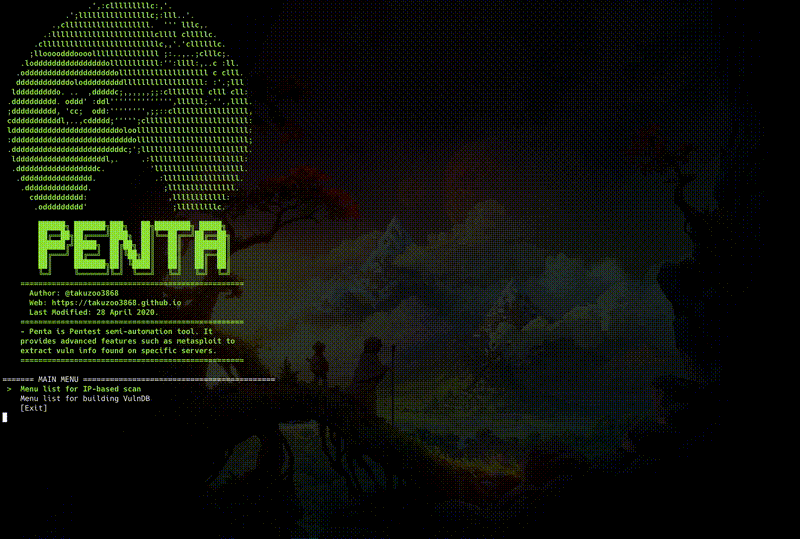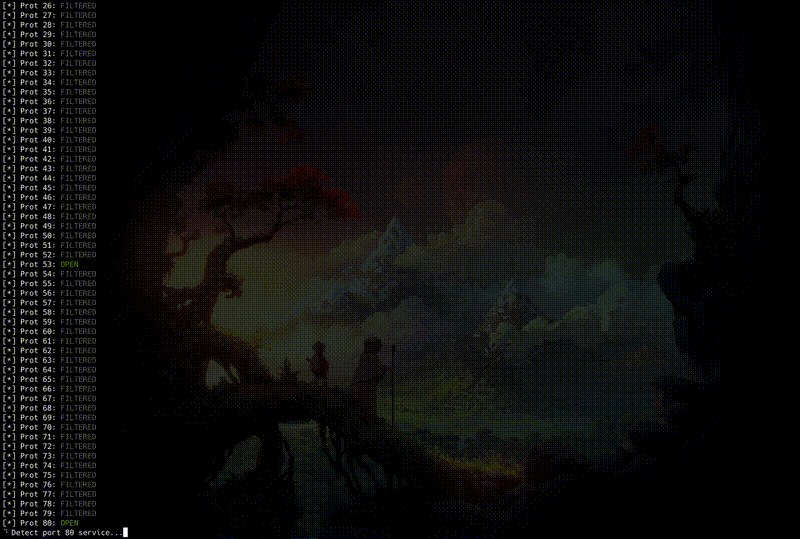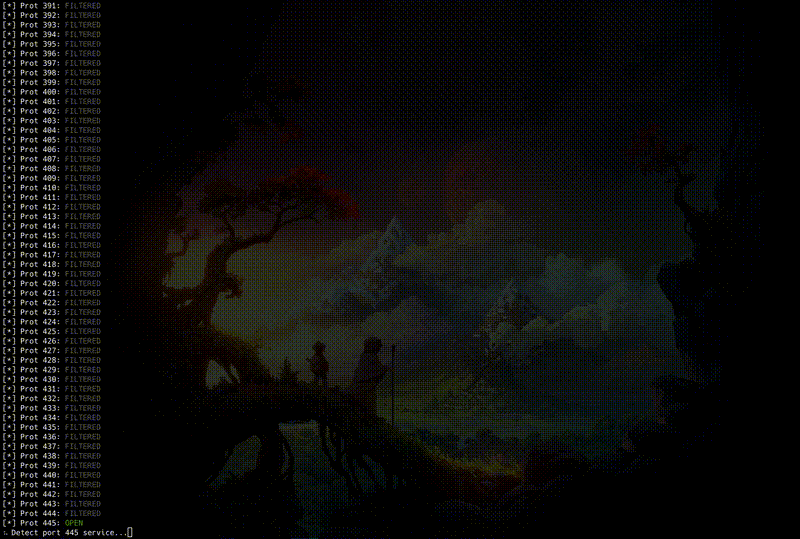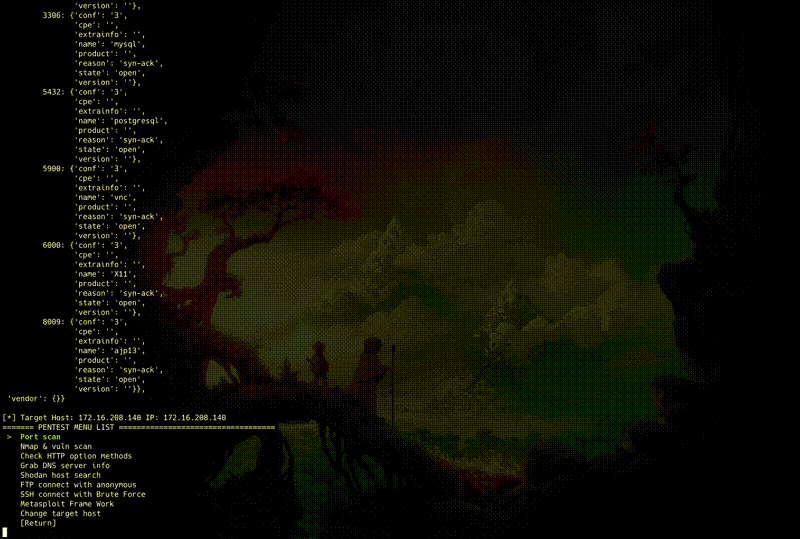 takuzoo3868/penta
오픈 소스 올인원 CLI 도구로 침투 테스트를 반자동화합니다.
 jerrychan807/wspih
웹사이트 민감 개인정보 헌터 网站个人敏感信息文件扫描器
 portswigger/burp-extensions-montoya-api-examples
Burp Suite 확장 기능 샘플로, HTTP 및 프록시 핸들러, 사용자 정의 스캔 검사, Intruder 페이로드, WebSocket 처리, Collaborator 통합을 다루는 Montoya API를 보여줍니다.
 tombstoneghost/tiwap
의도적으로 취약하게 설계된 Flask 웹 애플리케이션으로, 3단계 난이도에 걸쳐 22개의 보안 결함을 제공하여 실습형 침투 테스트와 웹 보안 교육에 활용할 수 있습니다.
 aron-tn/mega-bot
[신규] : Mega Bot ☣ 스캐너 및 자동 익스플로이터









