
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
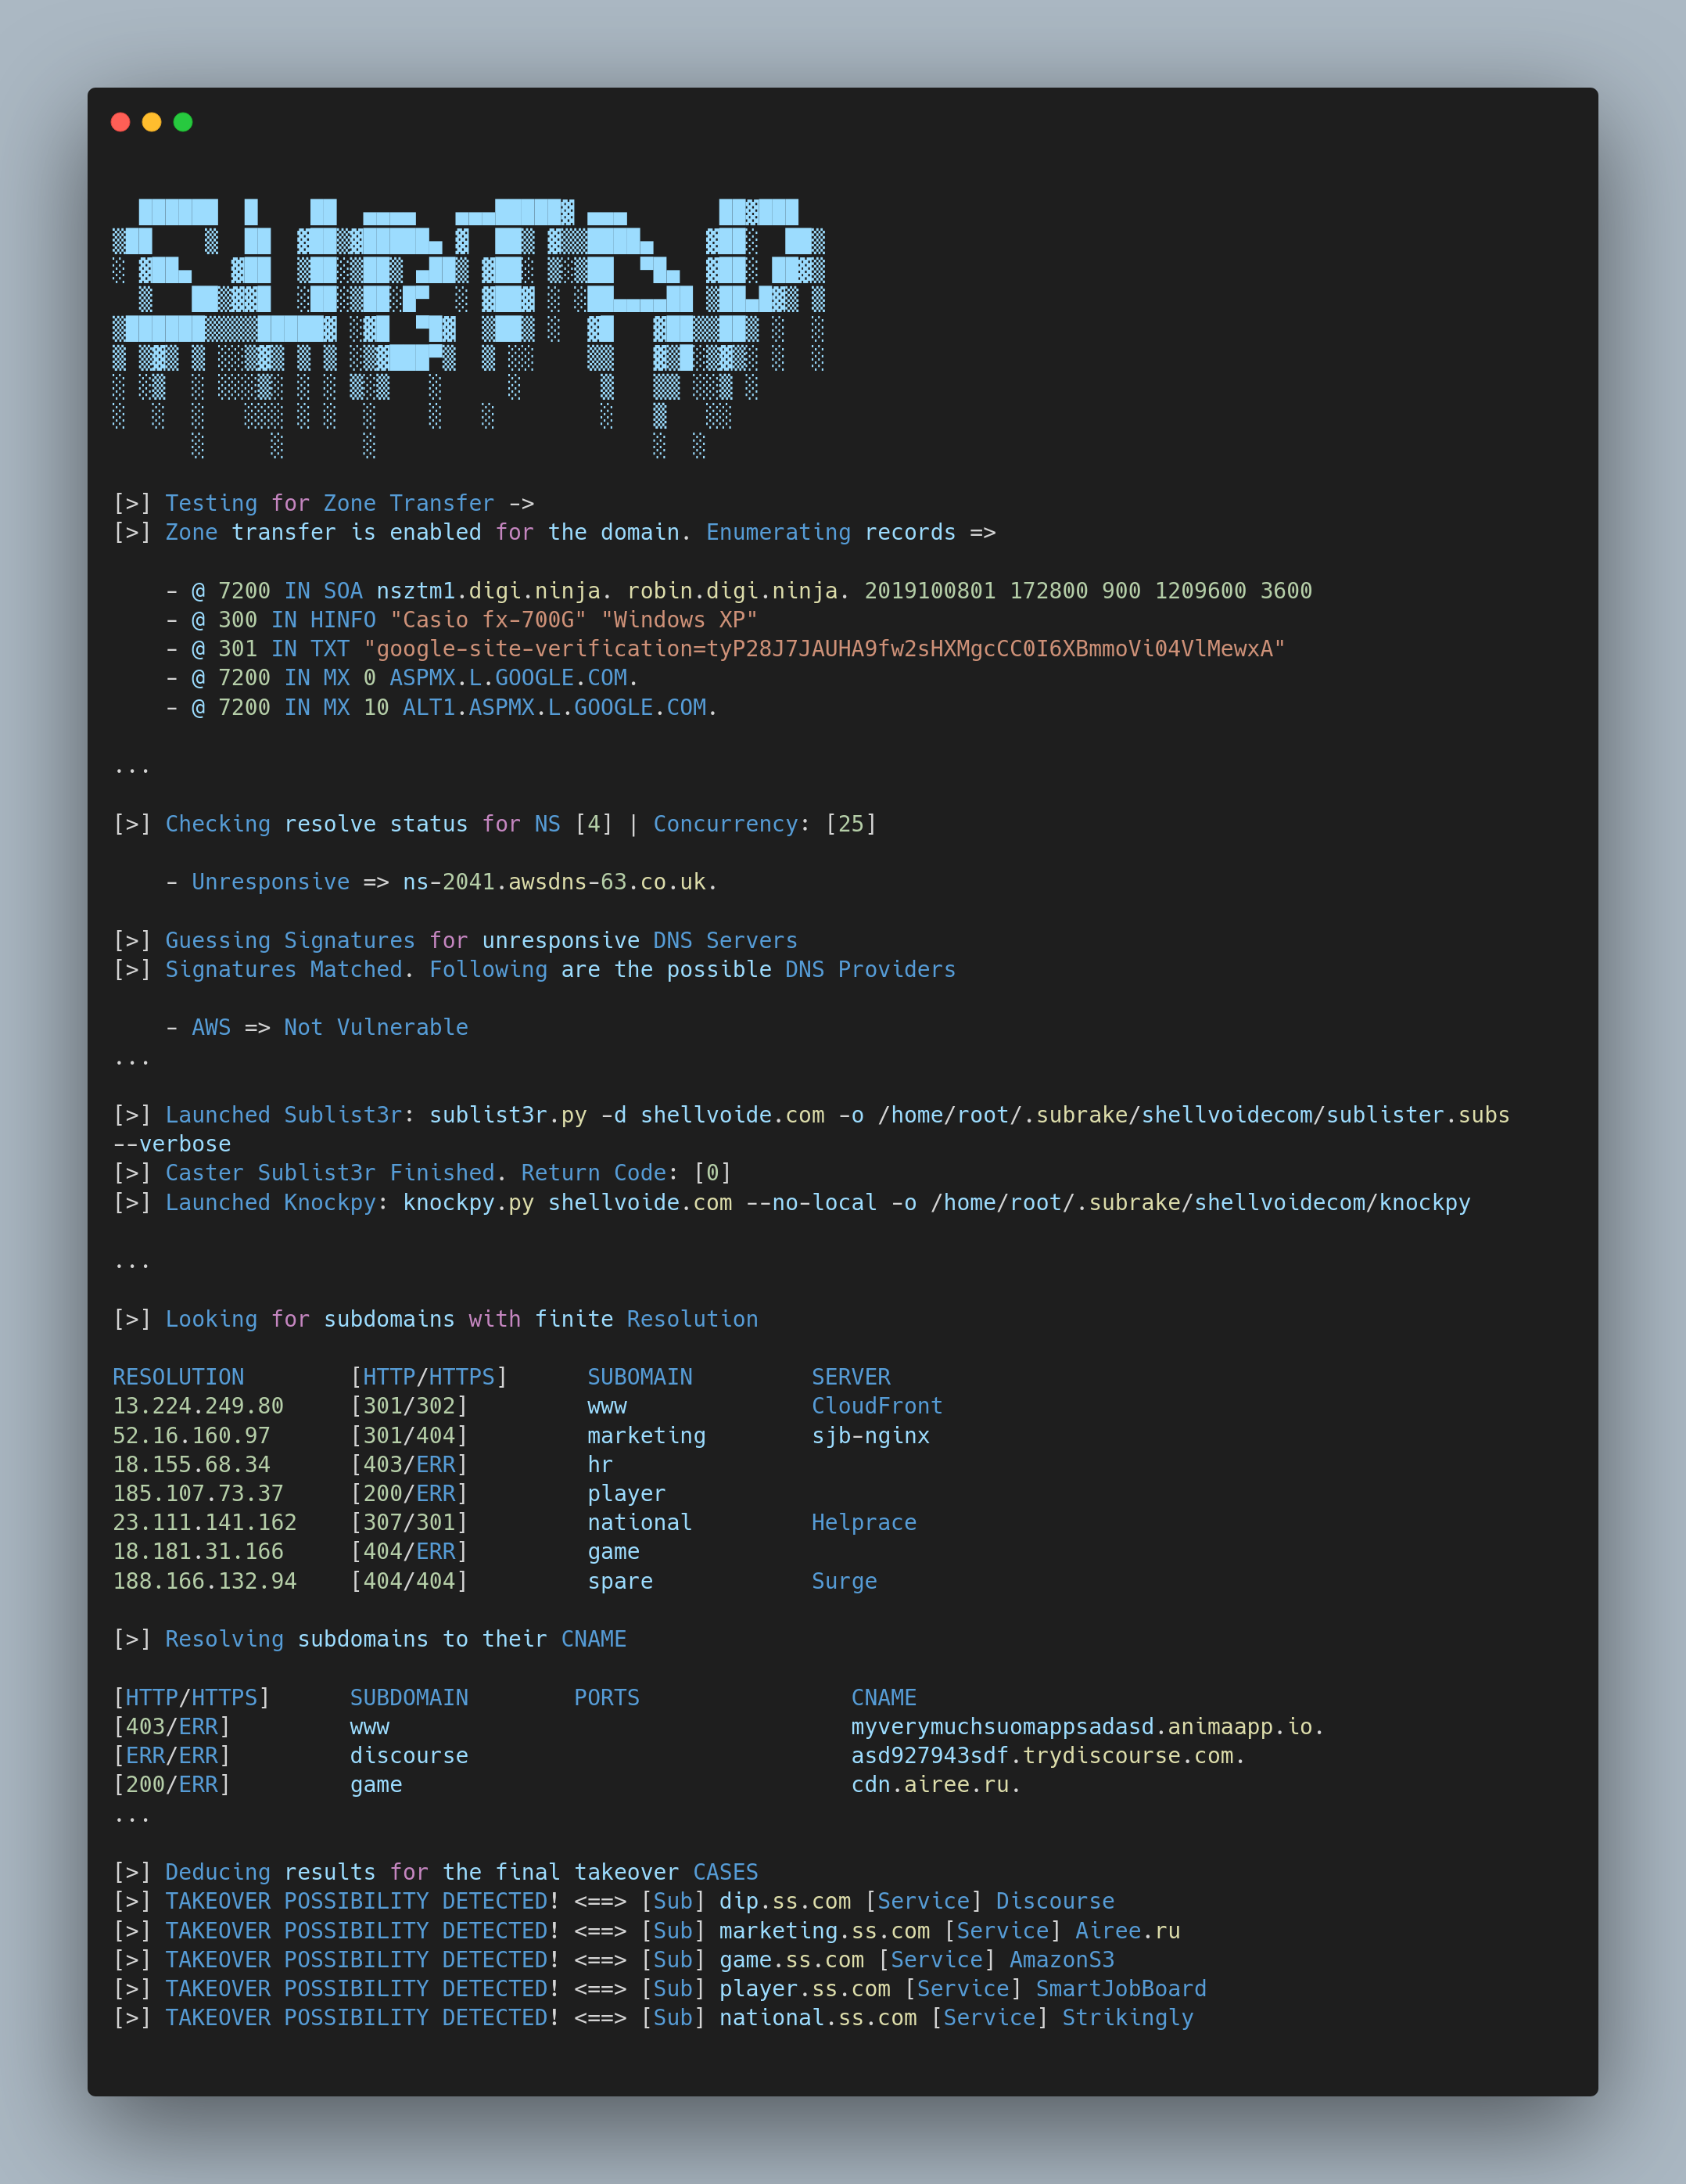
 hash3lizer/subrake
🚀 DNS 자동 스캐너 및 도구 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 cckuailong/pocsploit
가벼우면서도 유연하고 참신한 오픈 소스 PoC 검증 프레임워크
 postmodern/ruby-nmap
Ruby를 위한 nmap 인터페이스로, 탐색 도구이자 보안/포트 스캐너입니다. nmap 자동화와 nmap XML 파일 파싱을 지원합니다.
 atomdrift-project/scan
바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)
 rapiddns/afuzz
자동화된 웹 경로 퍼징 도구로, 지능형 언어 감지, 블랙리스트/화이트리스트 필터링 및 통계적 분석을 통해 숨겨진 디렉터리, 파일 및 엔드포인트를 탐지하여 버그 바운티 및 침투 테스트에 활용합니다.
 strozfriedberg/ssh-weak-dh
약한 Diffie-Hellman 키 교환 그룹을 감사하기 위해 여러 클라이언트 구성을 테스트하여 SSH 서버를 감사하고, 상세 스캔 분석을 통해 Logjam 취약 엔드포인트를 식별합니다.
 rxerium/rxerium-templates
@rxerium이 제로데이 및 활발히 악용되는 취약점을 위해 제작한 Nuclei 스크립트입니다.
 teler-sh/teler-waf
teler-waf는 OWASP Top 10 위협, 알려진 취약점, 악의적인 공격자, 봇넷, 원치 않는 크롤러 및 무차별 대입 공격으로부터 로컬 웹 서비스를 보호하는 Go HTTP 미들웨어입니다.
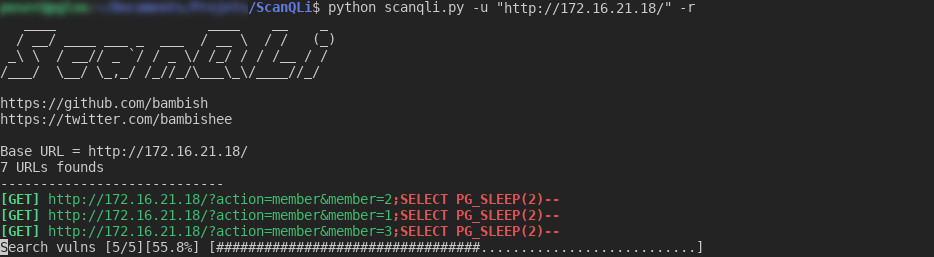
 monad-developers/ultrafuzz
엔드투엔드 에이전트 기반 스마트 컨트랙트 퍼징 및 위협 헌팅
 brum3ns/firefly
고성능 블랙박스 웹 애플리케이션 퍼저로, 내장된 페이로드 엔진, 요청 검증, 변조, 인코딩 및 고급 필터링을 통해 숨겨진 동작과 취약점을 탐지합니다.
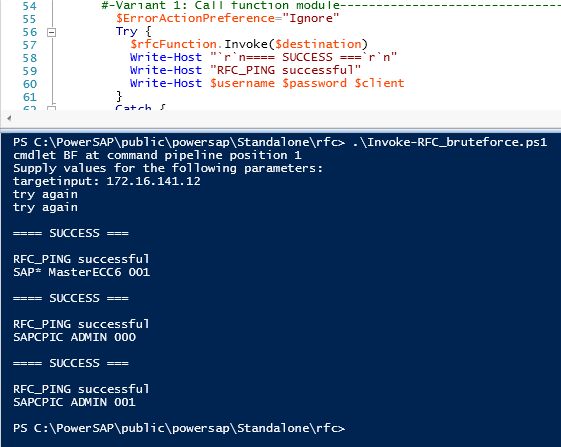 airbus-seclab/powersap
Powershell SAP 평가 도구
 brinhosa/apidetector
멀티스레드 스캐너로, 웹 도메인 및 서브도메인에서 노출된 Swagger/OpenAPI 엔드포인트를 탐지하며, 자동 XSS 탐지, PoC 생성, 오탐 필터링 기능을 갖춘 API 보안 평가 도구입니다.
 sensepost/heartbleed-poc
SSL 하트비트 취약점(CVE-2014-0160) 테스트
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
OpenSSH 서버의 원격 인증되지 않은 코드 실행 취약점(CVE-2024-6387)

 preempt/ntlm-scanner
Impacket 기반의 간단한 파이썬 도구로, 서버에서 다양한 알려진 NTLM 취약점을 테스트합니다.








