
 #1

 coreruleset/ftw
YAML 기반 프레임워크로, OWASP Core Rule Set 기준을 사용하여 웹 애플리케이션 방화벽(WAF) 규칙을 테스트합니다. 반복 가능한 HTTP 공격 시뮬레이션을 통해 회귀 탐지를 자동화하고 사용자 정의 WAF 규칙을 검증합니다.
 splunk/shellsweep
ShellSweeping: 악을 쓸어내다.
 vulncheck-oss/cli
VulnCheck의 공식 커맨드 라인 도구
 tkcert/mail-security-tester
메일 보안 및 필터링 솔루션을 위한 테스트 프레임워크
 ostesayed/oste-meta-scan
Nikto, ZAP, Nuclei, SkipFish 및 Wapiti를 집계하는 다중 엔진 DAST 스캐너로, 자동화된 웹 인젝션 취약점 탐지를 수행하며 통합된 JSON 및 HTML 보고서를 제공합니다.
 ethicalhackingplayground/bxss
Blind XSS Scanner는 웹 애플리케이션에서 블라인드 XSS 취약점을 스캔하는 데 사용할 수 있는 도구입니다.
 shinthink/blitzstrike
MCP 서버는 공격 표면 정찰, 소스-투-싱크 정적 분석, 에스컬레이션 체인을 통한 실시간 발견 검증의 3계층 침투 테스트 방법론을 패키징합니다.
 samsung/cotopaxi
사물인터넷(IoT) 기기의 보안 테스트를 위한 도구 세트로, 특정 네트워크 IoT 프로토콜을 사용합니다.
 softrams/bulwark
조직의 자산 및 취약점 관리 도구로, Jira와 통합되어 애플리케이션 보안 보고서 생성을 위해 설계되었습니다.
 noxxi/p5-ssl-tools
Perl 스크립트 기반 SSL/TLS 분석 도구: 프로토콜 및 암호화 스위트 지원 확인, 인증서 검증, OCSP 테스트, 그리고 SMTP, HTTPS, STARTTLS 엔드포인트에서 Heartbleed 취약점 탐지를 수행합니다.
 node9-ai/node9-proxy
AI 에이전트를 위한 접근 제어. Claude Code, Codex, Gemini, Cursor 및 모든 MCP 서버가 수행할 수 있는 작업을 설정하고, 위험한 작업이 실행되기 전에 검토하며, 모든 작업을 기록으로 남깁니다.
 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619(PHP 코어 RCE)용 비파괴 스캐너입니다. crt.sh + subfinder를 통한 서브도메인 정찰, 강력한 배너 그래빙, 버전 기반 탐지를 제공합니다.
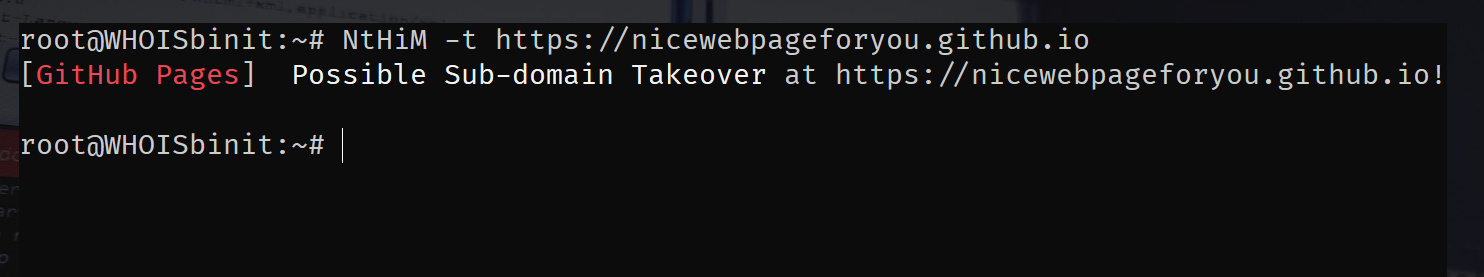 thebinitghimire/nthim
이제 호스트는 내 것이다! - 초고속 서브도메인 탈취 탐지!
 0xinfection/logmepwn
완전 자동화되고, 신뢰할 수 있으며, 초고속인 Log4J RCE CVE-2021-44228 취약점 스캐닝 및 검증 툴킷입니다.
 praetorian-inc/trajan
파이프라인 구성에서 보안 취약점을 식별하기 위한 다중 플랫폼 CI/CD 취약점 탐지 및 공격 자동화 도구입니다.
 ntoskernel/deepsecrets
정규식 규칙, 렉서 기반 의미 분석, 해시 값 매칭을 결합하여 코드 내에 노출된 자격 증명을 탐지하고 SARIF 출력을 제공하는 오프라인 시크릿 스캐너입니다.
 mhmdiaa/second-order
웹 애플리케이션을 크롤링하여 URL을 수집하고 200이 아닌 응답에 대해 구성 가능한 규칙을 매칭함으로써 2차 서브도메인 탈취 취약점을 탐지합니다.









