
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 abdulr7mann/hackerenv
IP를 스캔하고, 포트와 취약점을 검색하며, 익스플로잇을 실행하고, HTML/DOCX 보고서와 함께 대화형 셸을 제공하는 자동화된 침투 테스트 도구입니다.
 capture0x/lfi-finder
geckodriver를 통해 URL을 분석하고 페이로드를 테스트하여 웹 애플리케이션의 LFI(Local File Inclusion) 취약점을 탐지하는 자동화 스캐너입니다.
 deepseasred/autonessus
이 스크립트는 Nessus API와 통신하여 스캔 자동화를 지원합니다. 스크립트와 함께 사용된 플래그에 따라 모든 스캔 나열, 모든 정책 나열, 스캔 시작, 중지, 일시 중지 및 재개를 수행할 수 있습니다.
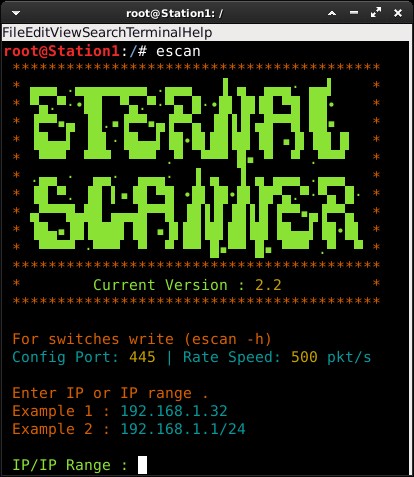 peterpt/eternal_scanner
CVE-2017-0144 (Eternal Blue) 및 CVE-2017-0145 (Eternal Romance) 익스플로잇용 인터넷 스캐너
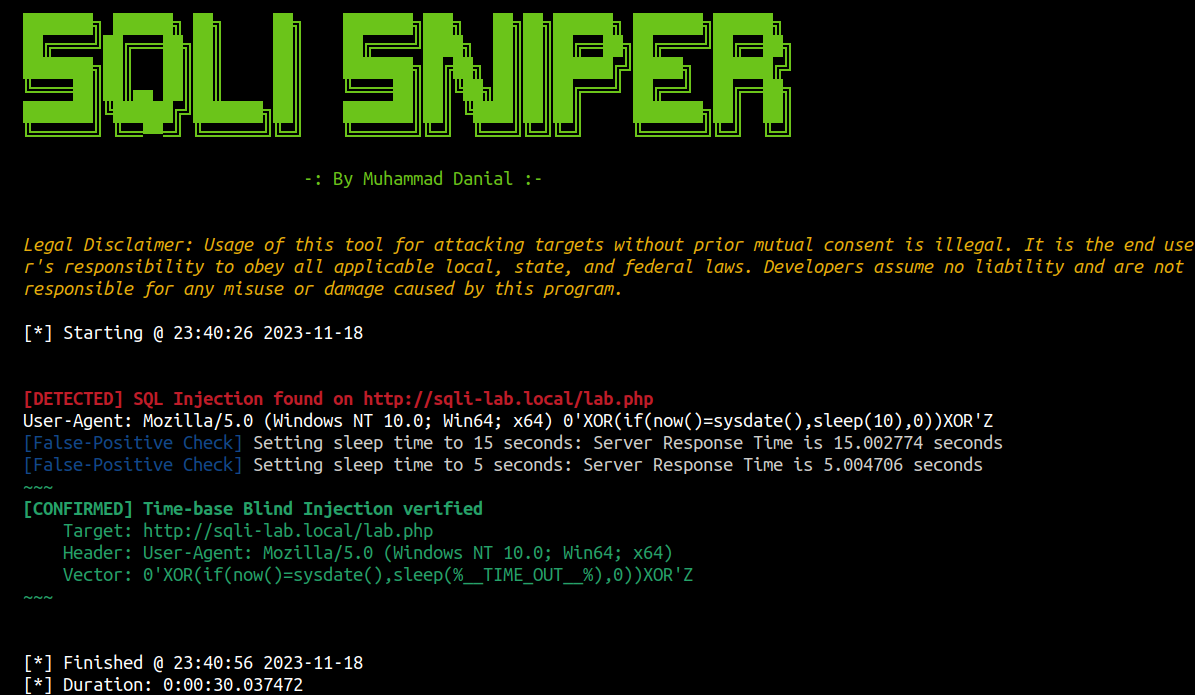 danialhalo/sqlisniper
HTTP 헤더를 위한 고급 시간 기반 블라인드 SQL 인젝션 퍼저
 madhavmehndiratta/dorkscanner
일반적인 검색 엔진 도크 스캐너는 사용자가 제공한 도크를 사용하여 검색 엔진을 스크래핑함으로써 취약한 URL을 찾습니다.
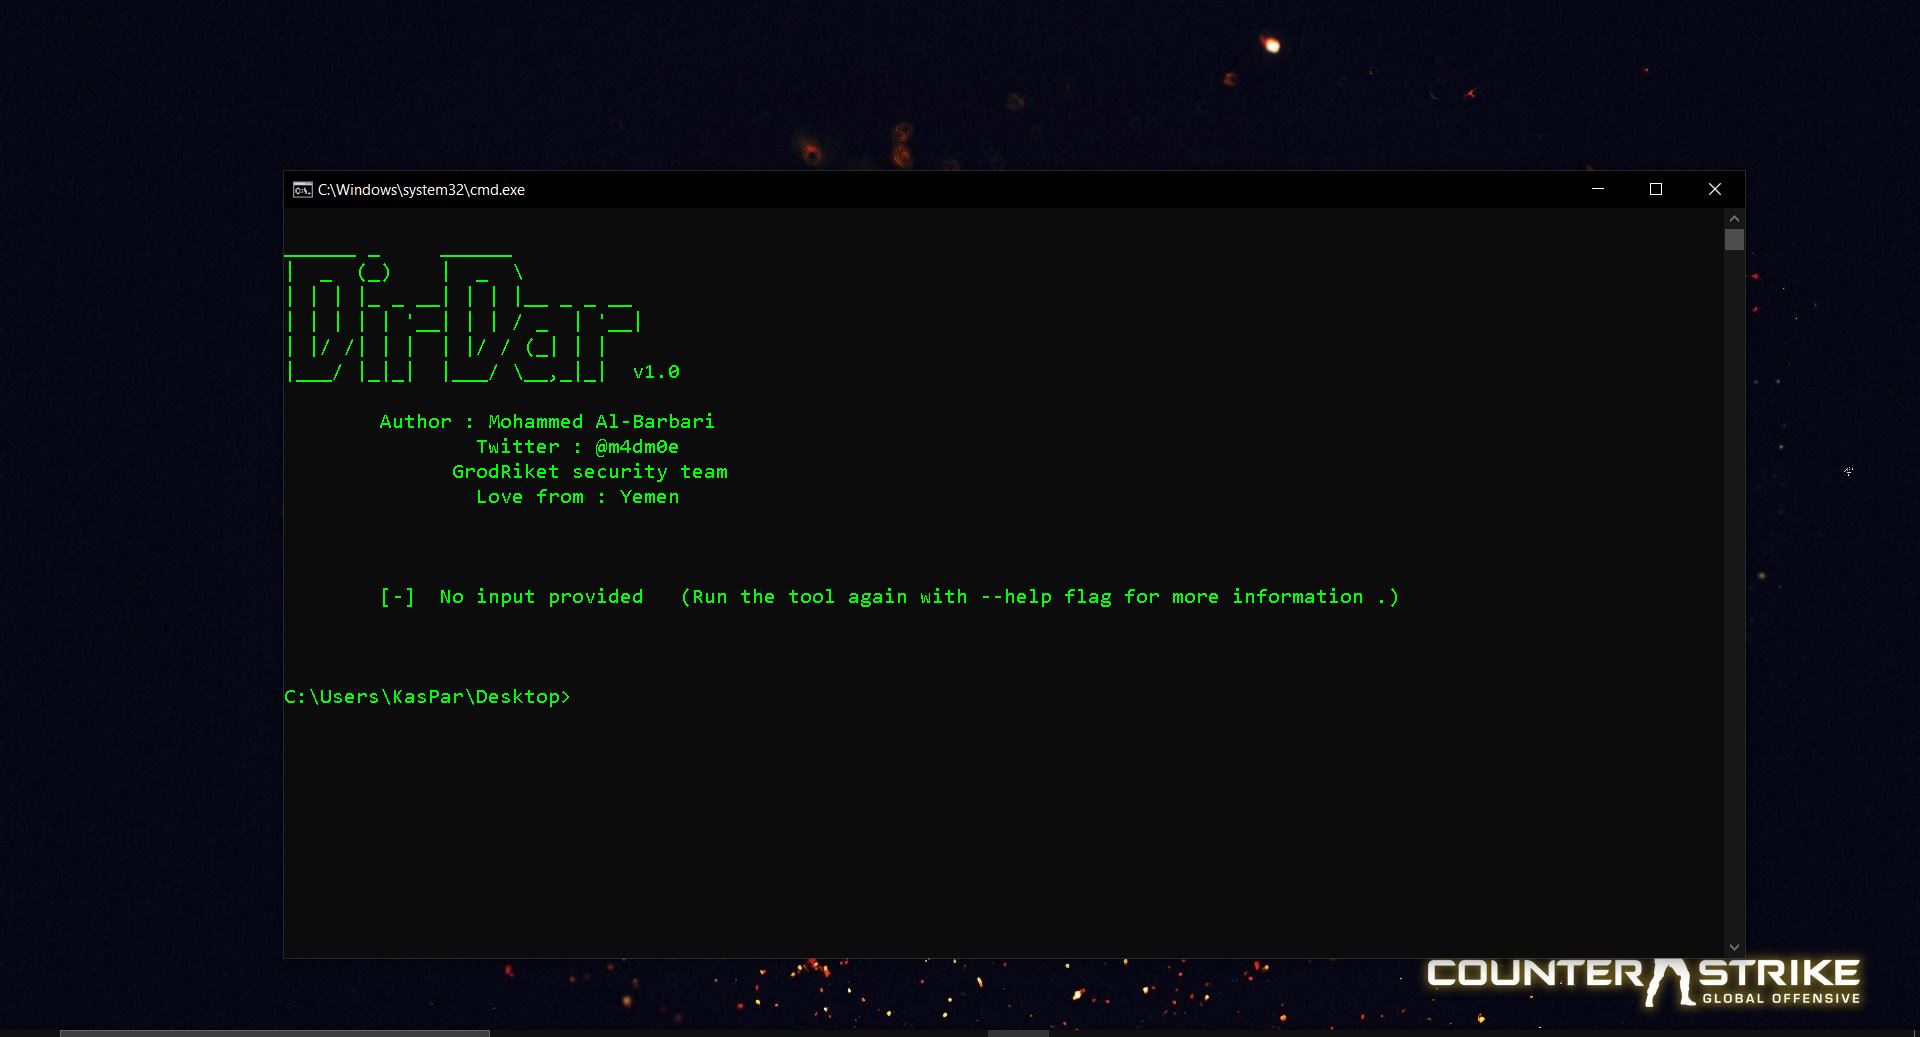 m4dm0e/dirdar
DirDar는 (403-Forbidden) 디렉토리를 검색하여 이를 우회하고 디렉토리 목록을 얻기 위한 도구입니다.
 gonzosint/whatcms
셸 기반 CMS 탐지 및 익스플로잇 키트로, 330개 이상의 콘텐츠 관리 시스템을 식별한 후 탐지된 대상에 대해 자동화된 보안 감사 및 익스플로잇 도구를 실행합니다.
 in3tinct/see-surf
잠재적으로 취약한 서버 측 요청 위조(SSRF) 매개변수를 찾는 보안 도구
 lwzsoviet/noxss
더 빠른 xss 스캐너,지원 reflected-xss 및 dom-xss
 jobroche/libssh-scanner
CVE-2018-10933에 취약한 호스트를 식별하는 스크립트
 vercel-labs/fix-react2shell-next
Next.js / React RSC 앱에서 CVE-2025-66478(React 2 Shell RCE)을 수정하는 단일 명령
 redhuntlabs/bucketloot
BucketLoot은 자동화된 S3 호환 버킷 검사기로, 사용자가 일반 텍스트로 데이터를 저장하는 파일을 스캔하여 공개적으로 노출된 스토리지 버킷에서 자산을 추출하고, 비밀 노출을 플래그하며, 사용자 정의 키워드 및 정규 표현식도 검색할 수 있도록 도와줍니다.
 designsecurity/progpilot
PHP 정적 애플리케이션 보안 테스트(SAST) 도구로, 사용자 정의 가능한 규칙과 구성을 사용하여 XSS, SQL 인젝션 및 기타 취약점을 탐지하기 위해 오염 분석(taint analysis)을 수행합니다.
 fnk0c/cangibrina
빠르고 강력한 대시보드(관리자) 파인더
 assetnote/ghostbuster
모든 AWS 계정 내 리소스에 대한 분석을 수행하여 고립된 탄력적 IP를 제거합니다.
 dev-sec/puppet-os-hardening
이 puppet 모듈은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 제공합니다.
 capture0x/lfi-space
자동화된 로컬 파일 포함(LFI) 취약점 스캐너로, 웹 애플리케이션 보안 테스트를 위한 Google Dork 검색 및 대상 URL 스캔 모드를 제공합니다.








