
 smaranchand/bucky
Bucky (자동 S3 버킷 발견 도구)


Bucky는 브라우징하는 동안 수동적으로 AWS S3 버킷을 탐지하고, 해당 버킷의 잘못된 구성을 점검합니다. 이 도구는 브라우저 애드온과 백엔드 엔진 두 부분으로 구성됩니다.
애드온은 페이지가 *.amazonaws.com으로 보내는 요청을 감시하고 페이지 마크업도 스캔하므로, URL이 JavaScript 번들 내부에만 나타나거나 로드 후에 삽입되는 버킷도 찾아냅니다. 이것이 크롤러 대신 브라우저에서 이 작업을 수행하는 이유입니다. 즉, 인증된 페이지, 단일 페이지 애플리케이션 콘텐츠, 그리고 외부 스캐너가 결코 도달하지 못하는 테넌트별 자산까지 볼 수 있습니다.
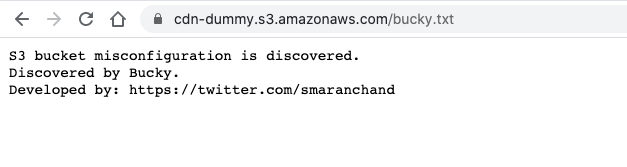
백엔드는 먼저 각 버킷을 읽기 전용으로 탐침합니다. 버킷이 존재하는지, 내용이 공개적으로 목록화 가능한지, 객체가 공개적으로 읽기 가능한지, 임의의 CORS 오리진을 반영하는지, 그리고 탈취될 수 있는 dangling reference인지 확인합니다. 그런 다음 존재하는 모든 버킷에 대해 자동으로 쓰기 proof-of-concept를 시도하며, 증거로 bucky.txt를 업로드합니다.
읽기 전용 단계가 먼저 실행되는 이유는 버킷의 리전과 버킷이 실제인지 여부를 확립하기 때문이며(둘 다 쓰기 테스트에 필요함), 쓰기를 거부하는 버킷에 대해서도 발견 사항을 생성하기 때문입니다.
자동 쓰기는 기본적으로 켜져 있습니다. Bucky는 브라우징 중에 발견한 버킷에 파일을 업로드하며, 여기에는 테스트 대상 범위에 속하지 않는 호스트도 포함됩니다. 읽기 전용으로 탐침하고 대시보드에서 수동으로 쓰기를 트리거하려면
.env에서BUCKY_AUTO_WRITE=false로 설정하세요.
체크아웃 영상: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
.env 파일에 AWS 자격 증명과 인증 설정을 입력하세요:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
데이터베이스를 초기화합니다:
make reset
백엔드 엔진을 시작합니다:
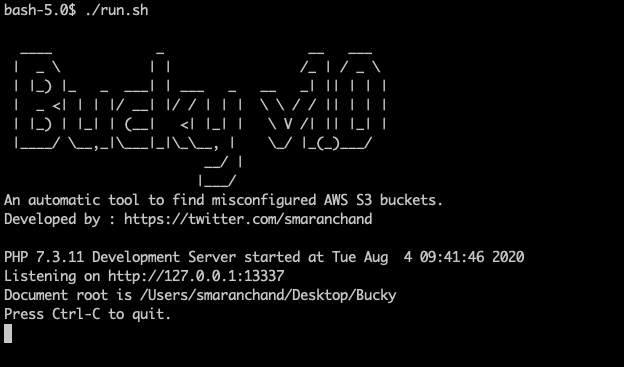
make serve
대시보드는 http://127.0.0.1:13337 에서 실행됩니다(HTTP Basic Auth로 보호됨).
make service
로그인할 때마다 Bucky를 시작하고 충돌 시 재시작하는 launchd 에이전트를 설치합니다. 127.0.0.1에만 바인딩되므로 머신 외부에서는 접근할 수 없습니다.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
설계상 LaunchDaemon이 아니라 LaunchAgent입니다. Bucky는 저장소에서 .env를 읽으며, root가 아닌 사용자로 실행되어야 합니다. 즉, 부팅 시가 아니라 로그인 시에 시작됩니다. 로그는 logs/service.log에 기록됩니다.
BUCKY_AUTO_WRITE=true인 경우, Bucky가 실행 중이며 발견하는 모든 버킷에 지속적으로 백그라운드에서 업로드를 시도한다는 점에 유의하세요. 이는 의도된 동작이지만, 서비스로 설치하기 전에 신중하게 고려할 가치가 있습니다.
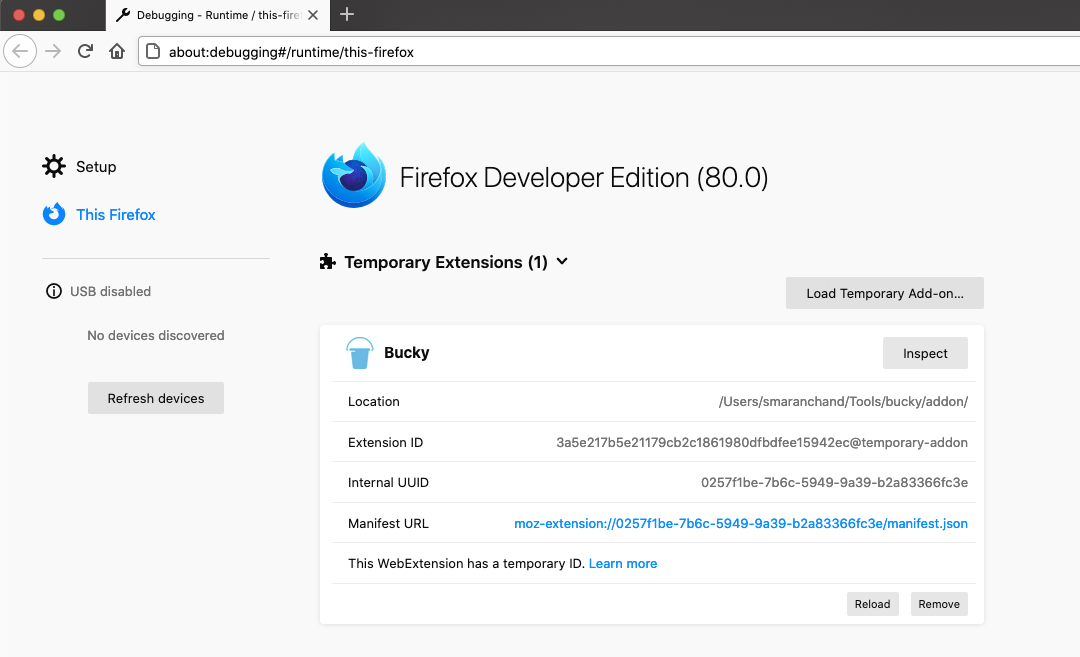
about:debugging을 방문합니다addon/manifest.json을 선택합니다.env의 BUCKY_API_TOKEN을 붙여넣습니다4단계는 필수입니다. 토큰은 애드온 소스가 아닌 확장 프로그램 저장소에 보관되므로 절대 커밋되지 않습니다. 설정되기 전까지 애드온은 아무것도 전송하지 않고 서비스 워커 콘솔에 경고를 기록합니다.
툴바 버튼은 또한 어떤 백엔드가 구성되어 있는지, 그리고 애드온이 실제로 해당 백엔드에 접근할 수 있는지를 한눈에 보여줍니다.
웹사이트를 탐색하세요 — Bucky가 S3 버킷을 자동으로 발견하고 결과가 대시보드에 나타납니다.
엔드포인트는 설정에서 편집할 수 있으므로 백엔드가 로컬에 있을 필요는 없습니다. Backend endpoint를 서버의 /process URL(예: https://bucky.example.com/process)로 설정하고 저장하세요.
localhost 외부의 호스트를 저장하면 브라우저 권한 프롬프트가 나타납니다. 이 프롬프트는 예상된 것이며 반드시 수락해야 합니다 — 애드온은 127.0.0.1과 localhost에 대한 권한만 가지고 배포되며, 저장하는 시점에 다른 호스트에 대한 권한을 요청합니다. 거부하면 설정이 저장되지 않습니다. 어차피 애드온이 해당 호스트에 접근할 수 없기 때문입니다.
원격 백엔드에는 HTTPS를 사용하세요. 각 요청에는 API 토큰과 탐색 중 발견된 모든 S3 버킷의 이름이 포함되며, 이는 곧 브라우징 기록입니다. 평문 HTTP에서는 네트워크 경로상의 누구든 이를 읽거나 변경할 수 있습니다. 설정 페이지는 엔드포인트가 원격이면서 암호화되지 않은 경우 경고를 표시합니다. 또한 클라우드 인스턴스는 발견하는 누구나 접근할 수 있으므로 배포에 강력한 BUCKY_AUTH_PASS와 BUCKY_API_TOKEN을 설정하세요.
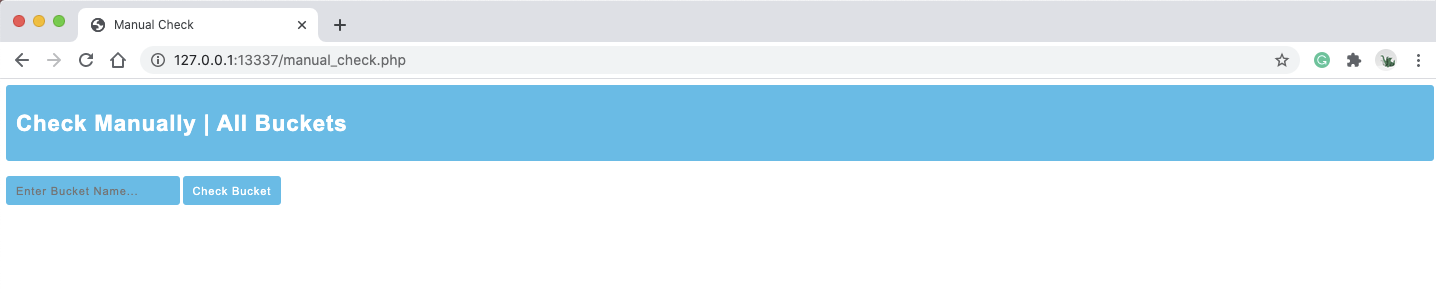
http://127.0.0.1:13337/check를 방문하여 버킷 이름을 수동으로 테스트하세요.
| 경로 | 설명 |
|---|---|
/ | 스플래시 화면 |
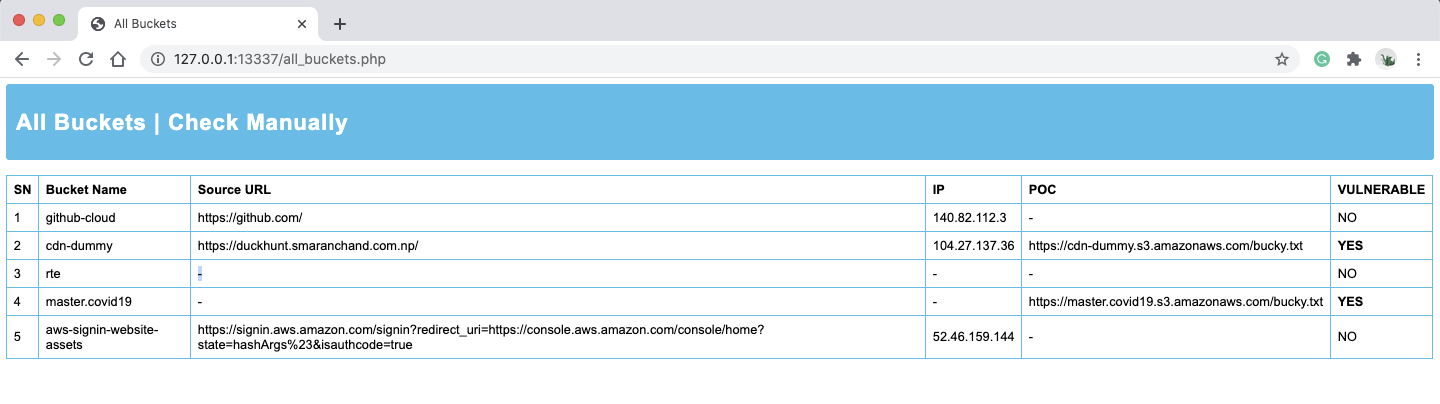
/buckets | 대시보드 — 발견된 모든 버킷과 그 결과 |
/check | 수동 버킷 확인 양식 |
/process | 읽기 전용 프로브 엔드포인트 (POST). 애드온과 수동 양식에서 사용됨 |
/write-poc | 요청 시 단일 버킷에 대한 쓰기 테스트 재실행 (POST). 브라우저 세션 + CSRF 토큰만 허용 |
| 결과 | 의미 |
|---|---|
LIST | 버킷 내용을 누구나 열거할 수 있음 |
READ | 자격 증명 없이 객체를 가져올 수 있음 |
CORS | 버킷이 임의의 Origin을 반영하거나 *를 허용함 |
WRITE | 쓰기 테스트가 bucky.txt를 업로드함. BUCKY_AUTO_WRITE=false가 아니면 자동으로 실행됨 |
TAKEOVER | 라이브 페이지에서 참조되지만 버킷이 존재하지 않음 |
?가 있는 배지는 검사가 답을 확정하지 못했음을 의미합니다 — 요청이 실패했거나 사전 조건이 충족되지 않았습니다. 이는 부정적 결과와 의도적으로 구분됩니다. 실행되지 않은 검사를 "깨끗함"으로 표시하는 스캐너는 자신이 갖지 못한 범위를 주장하는 것입니다.
Bucky는 탐색하는 사이트에 속한 버킷을 보고하며, 여기에는 테스트 범위에 포함되지 않은 호스트도 포함됩니다. 읽기 전용 프로브는 일반 브라우저가 페이지를 로드하면서 보낼 수 있었던 요청만 발행합니다.
쓰기 테스트는 그렇지 않습니다 — 다른 사람의 버킷에 파일을 업로드하며, 기본적으로 발견된 모든 버킷에서 자동으로 실행됩니다. 이것이 자신의 탐색 방식에 적절한지 신중하게 판단하고, 그렇지 않다면 BUCKY_AUTO_WRITE=false로 설정하세요.
Bucky 실행 중
애드온 로드 중
대시보드
모든 버킷
수동 검사
Bucky에 의한 POC
Bucky는 S3 버킷을 발견하기 위한 완벽한 도구가 아닙니다. 일부 경우에는 잘못된 구성을 탐지하지 못할 수 있습니다. 피드백과 기여를 환영합니다.
개발: @smaranchand






