 owasp/joomscan
Perl 기반 Joomla CMS 취약점 스캐너로, 버전 열거, 구성 요소 탐지, 익스플로이트 매칭, 방화벽 식별, 잘못된 구성 발견을 자동화하며 텍스트/HTML 보고서를 제공합니다.



======
OWASP Joomla! 취약점 스캐너 (JoomScan)는 오픈 소스 프로젝트로, Joomla CMS 배포에서 취약점 탐지 및 신뢰성 보장 작업을 자동화하기 위해 개발되었습니다. Perl로 구현된 이 도구는 경량 모듈식 아키텍처로 최소한의 발자국을 남기면서 Joomla 설치를 원활하고 쉽게 스캔할 수 있게 해줍니다. 알려진 공격적 취약점을 탐지할 뿐만 아니라, 공격자가 시스템을 손상시키는 데 악용할 수 있는 많은 잘못된 구성 및 관리자 수준의 결함도 탐지할 수 있습니다. 또한 OWASP JoomScan은 사용자 친화적인 인터페이스를 제공하며, 최종 보고서를 텍스트 및 HTML 형식으로 컴파일하여 사용 편의성과 보고 오버헤드를 최소화합니다.
OWASP JoomScan은 Kali Linux 배포판에 포함되어 있습니다.
자동화 ...
*버전 열거
*취약점 열거 (버전 기반)
*컴포넌트 열거 (기본적으로 가장 인기 있는 1209개)
*컴포넌트 취약점 열거 (버전 기반) (+1030 익스플로잇)
*방화벽 탐지
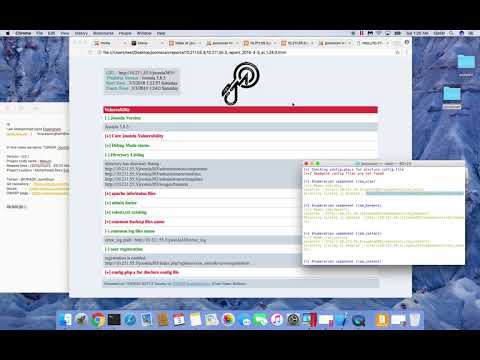
*텍스트 및 HTML 출력 보고서
*일반 로그 파일 찾기
*일반 백업 파일 찾기
git clone https://github.com/rezasp/joomscan.git
cd joomscan
perl joomscan.pl
Docker 설치 및 사용 방법
# 도커 이미지 빌드
docker build -t rezasp/joomscan .

# 호스트에 reports 디렉토리를 마운트하여 새 도커 컨테이너 실행
docker run -it -v /path/to/reports:/home/joomscan/reports --name joomscan_cli rezasp/joomscan

# 도커 컨테이너에 접근하려면 다음 명령어를 실행하세요.
docker run -it -v /path/to/reports:/home/joomscan/reports --name joomscan_cli --entrypoint /bin/bash rezasp/joomscan
Usage:	joomscan.pl [options]

--url | -u <URL>                |   The Joomla URL/domain to scan.
--enumerate-components | -ec    |   Try to enumerate components.

--cookie <String>               |   Set cookie.
--user-agent | -a <user-agent>  |   Use the specified User-Agent.
--random-agent | -r             |   Use a random User-Agent.
--timeout <time-out>            |   set timeout.
--about                         |   About Author
--update                        |   Update to the latest version.
--help | -h                     |   This help screen.
--version                       |   Output the current version and exit.
기본 점검 수행...
perl joomscan.pl --url www.example.com
또는
perl joomscan.pl -u www.example.com
설치된 컴포넌트 열거...
perl joomscan.pl --url www.example.com --enumerate-components
또는
perl joomscan.pl -u www.example.com --ec
쿠키 설정
perl joomscan.pl --url www.example.com --cookie "test=demo;"
User-Agent 설정
perl joomscan.pl --url www.example.com --user-agent "Googlebot/2.1 (+http://www.googlebot.com/bot.html)"
또는
perl joomscan.pl -u www.example.com -a "Googlebot/2.1 (+http://www.googlebot.com/bot.html)"
랜덤 User-Agent 설정
perl joomscan.pl -u www.example.com --random-agent
또는
perl joomscan.pl --url www.example.com -r
프록시 설정
perl joomscan.pl --url www.example.com --proxy http://127.0.0.1:8080
또는
perl joomscan.pl -u www.example.com --proxy https://127.0.0.1:443
Joomscan 업데이트...
perl joomscan.pl --update
https://www.owasp.org/index.php/Category:OWASP_Joomla_Vulnerability_Scanner_Project
https://github.com/rezasp/joomscan
https://github.com/rezasp/joomscan/issues
OWASP JoomScan 소개 (Youtube)







