#1

 ihebski/defaultcreds-cheat-sheet
기본 자격 증명을 한곳에 모아 블루/레드 팀원들이 기본 비밀번호를 사용하는 장치를 식별하는 데 도움을 주는 도구 🛡️
 nolabs-ai/nono
에이전트 런타임 보안 - 제로 트러스트, 제로 설정, 제로 지연 시간의 에이전트 샌드박싱
 pgbackrest/pgbackrest
PostgreSQL을 위한 병렬 백업 및 복원 솔루션으로, 암호화, 델타 복원, 엔터프라이즈 재해 복구를 위한 멀티 클라우드 객체 스토어 지원을 제공합니다.
 neo23x0/signature-base
내 스캐너 및 도구를 위한 YARA 시그니처 및 IOC 데이터베이스
 joernio/joern
C/C++/Java/Binary/Javascript/Python/Kotlin을 위한 코드 속성 그래프 기반 오픈소스 코드 분석 플랫폼입니다. Discord https://discord.gg/vv4MH284Hc
 cveproject/cvelistv5
공식 CVE 목록의 CVE JSON 5 형식 캐시
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 xmendez/wfuzz
자동화된 보안 테스트를 위한 모듈식 웹 퍼저입니다. 모든 HTTP 요청 필드에 페이로드를 주입하여 취약점을 발견하고, 파라미터를 브루트포스하며, 플러그인 기반 스캐닝을 통해 숨겨진 콘텐츠를 열거합니다.
 foospidy/payloads
Git All the Payloads! 웹 공격 페이로드 모음.
 ikow/php2shell-poc
CVE-2026-109618/109619 — 5 RCE chains + detection rules (Suricata, Sigma, ModSecurity). PHP session.upload_progress pre-auth exploit research.
 dnscontrol/dnscontrol
DNS를 위한 코드형 인프라!
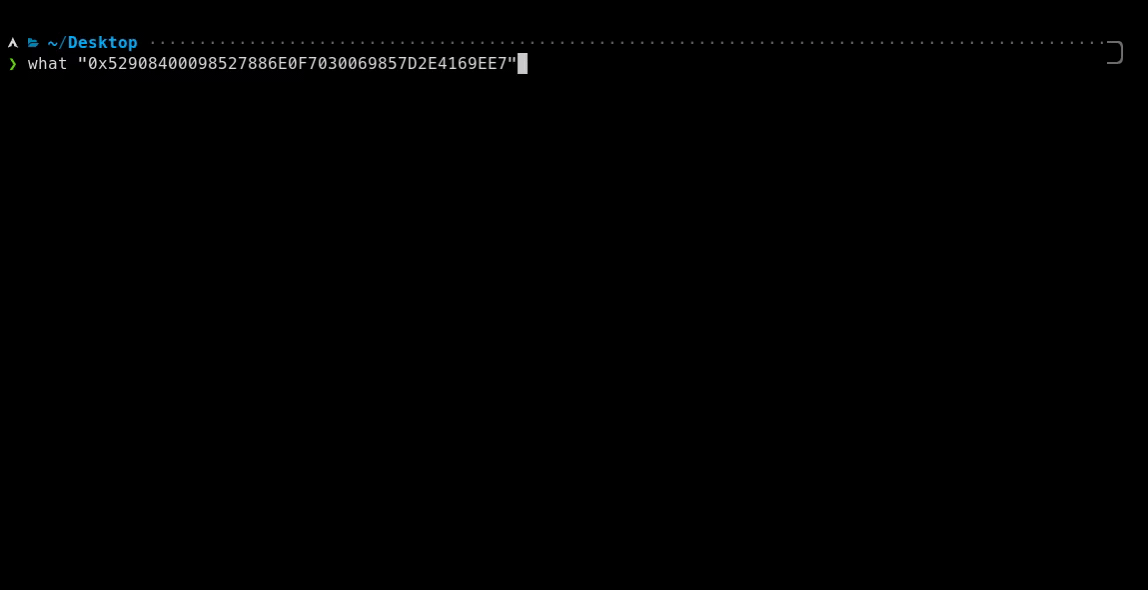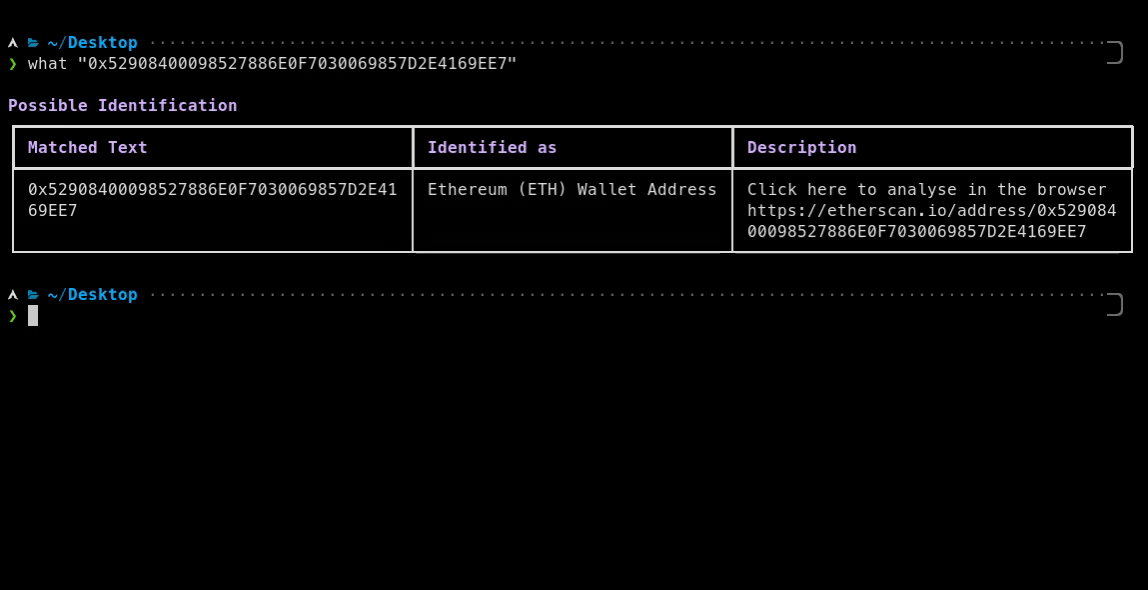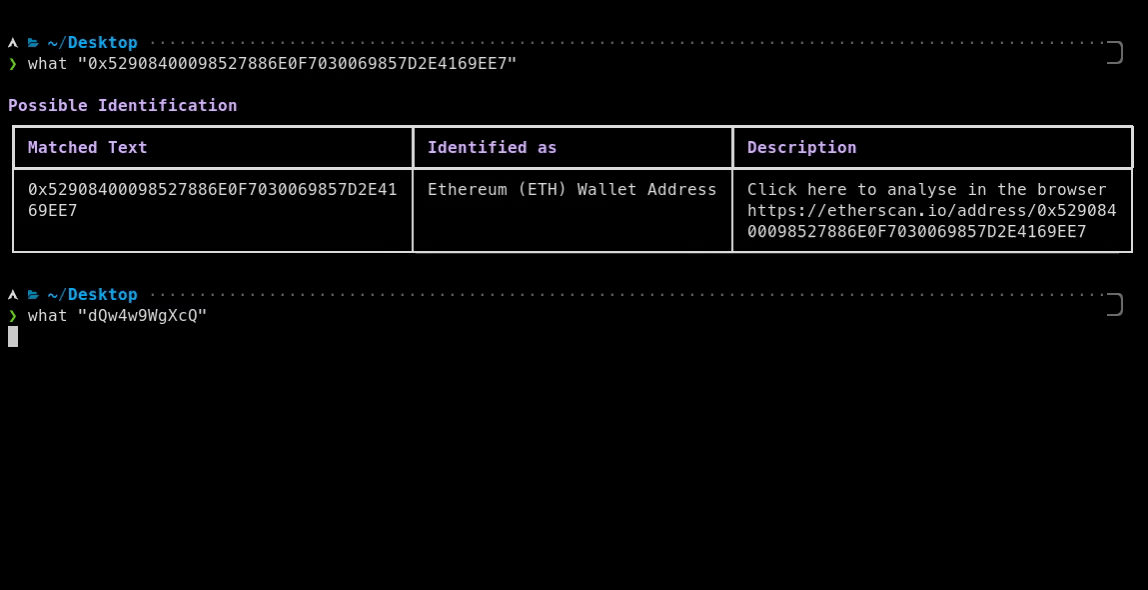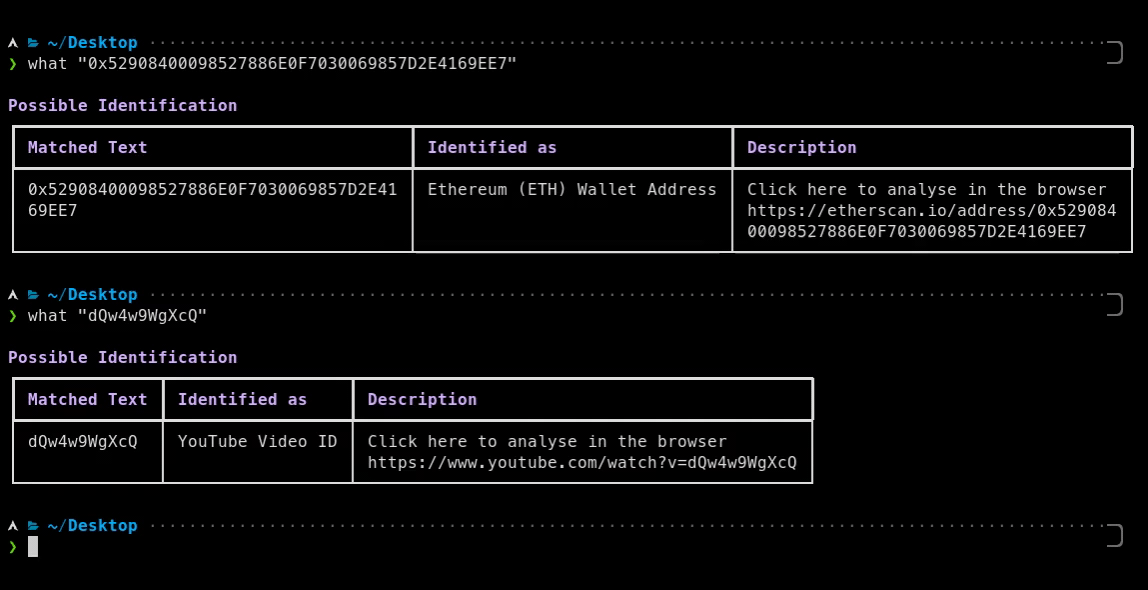 bee-san/pywhat
🐸 무엇이든 식별하세요. pyWhat는 이메일, IP 주소 등을 쉽게 식별할 수 있게 해줍니다. .pcap 파일이나 텍스트를 입력하면 그것이 무엇인지 알려줍니다! 🧙♀️
 1n3/intruderpayloads
Burpsuite Intruder 페이로드, BurpBounty 페이로드, 퍼즈 리스트, 악성 파일 업로드, 웹 펜테스팅 방법론 및 체크리스트 모음입니다.
 projectdiscovery/interactsh
OOB 상호작용 수집 서버 및 클라이언트 라이브러리
 corazawaf/coraza
Go 기반의 ModSecurity SecLang 규칙 및 OWASP Core Rule Set v4와 호환되는 웹 애플리케이션 방화벽 라이브러리로, 웹 애플리케이션 및 API를 위한 실시간 HTTP 트래픽 검사 및 공격 차단 기능을 제공합니다.