
 #1

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 dev-sec/chef-mysql-hardening
This chef cookbook는 mysql에 대한 보안 구성을 제공합니다.
 pard0p/remote-bof-runner
Remote BOF Runner는 Crystal Palace로 만든 PIC 로더를 사용하여 Beacon Object Files(BOF)를 원격으로 실행하기 위한 Havoc 확장 프레임워크입니다.
 guneykabel/cve-2026-85706
GitLab CE/EE의 Workhorse 경로 인코딩 우회를 통한 인증되지 않은 임의 파일 읽기 취약점인 CVE-2026-85706에 대한 Python PoC 익스플로잇으로, 분석 글과 우회 변형을 포함합니다.
 n0qword/mythic_ornn
LLM 기반 Mythic 에이전트, Payload-Type 및 C2 프로필 생성기.
 averagesecurityguy/c2
간단하고 확장 가능한 C&C 비콘 시스템.
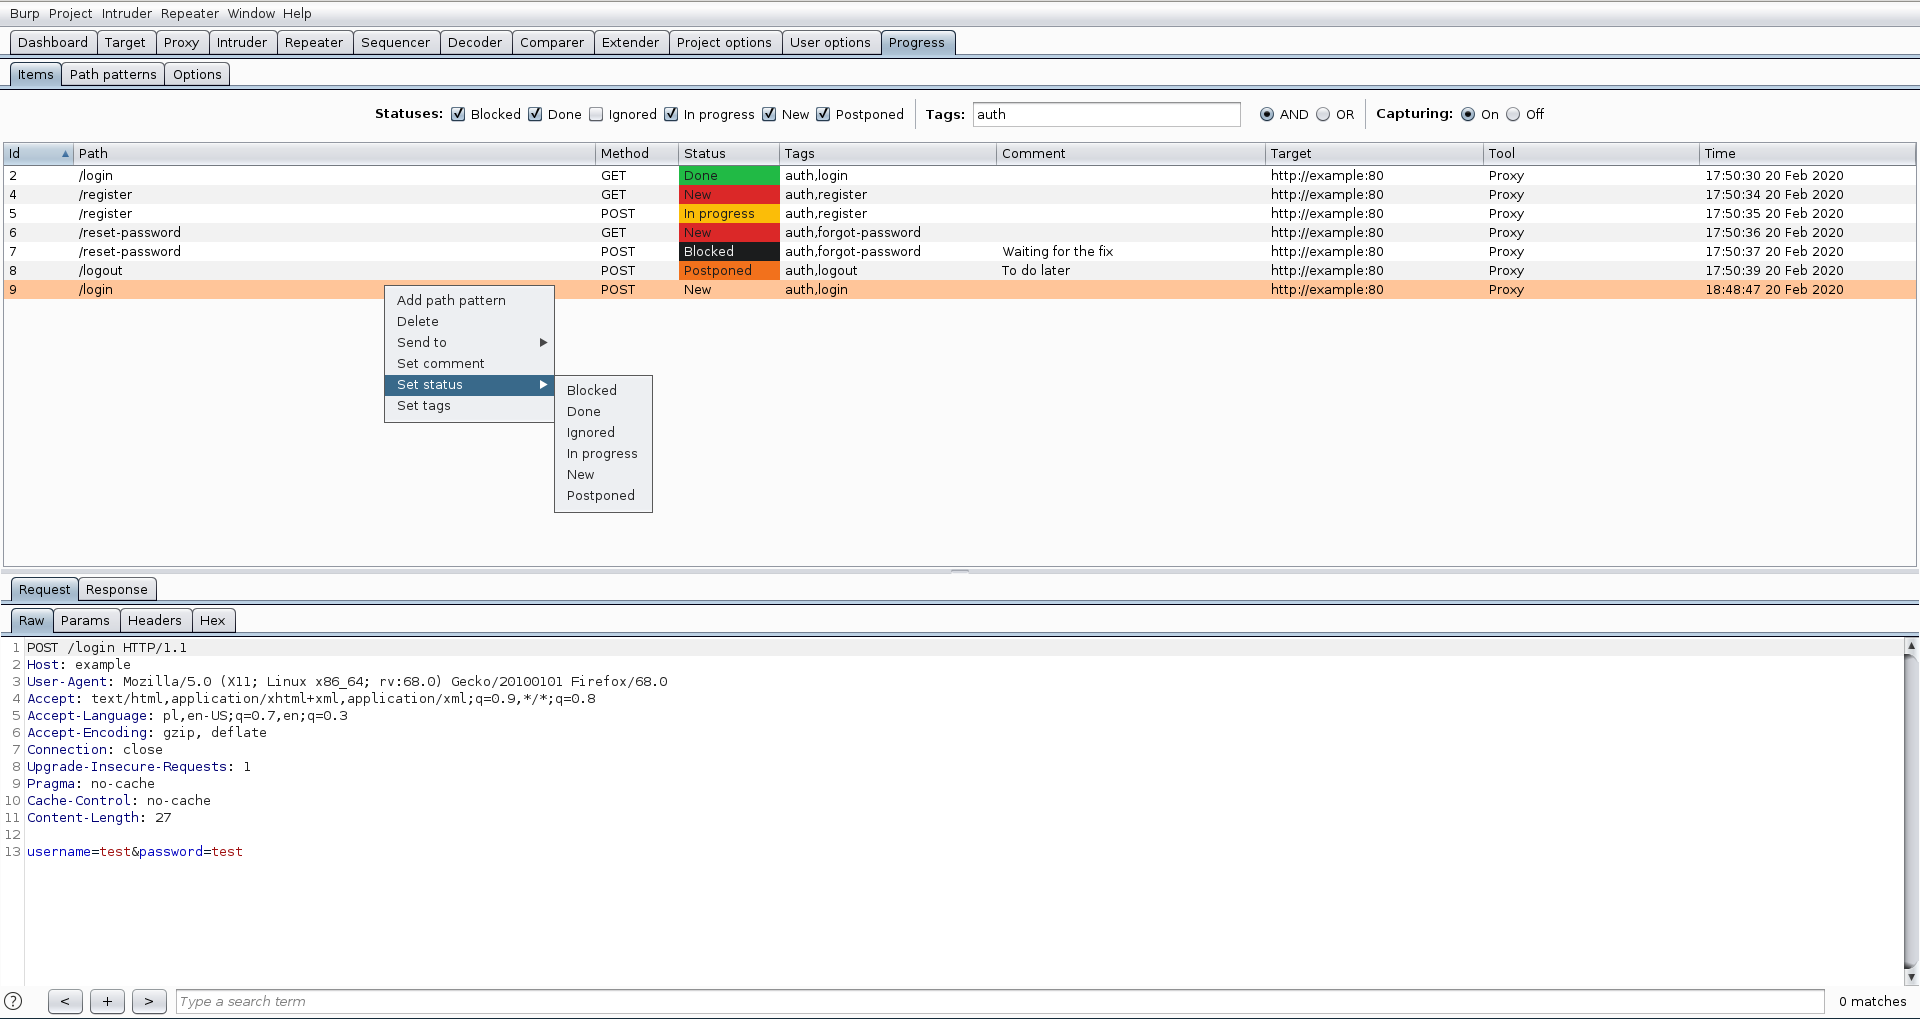 dariusztytko/progress-burp
Burp Suite 확장 기능으로 취약점 평가 진행 상황을 추적합니다.
 onescripter/wmiexec
WMI와 PowerShell만 사용하여(원격 기능이 아닌) Windows 명령을 원격으로 실행하고 출력을 캡처합니다.
 xenoncyber/envy
비밀 정보를 관리하기 위한 터미널 기반 도구로, tui와 cli를 모두 지원합니다.
 pho5nix/red-team-goad-lab-proxmox
레드팀 홈 랩 구축 가이드. Proxmox와 pfSense에서의 GOAD 랩 설정, Operator/C2 및 Redirector.
 xchwarze/magic-extractor
범용 Windows 추출 도구로, 알 수 없는 파일을 감지하여 적절한 번들 추출기로 전달합니다.
 n1ght-w0lf/uchihash
악성코드에 포함된 해시를 처리하는 작은 유틸리티입니다.
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 v9mirza/lazyports
lazyports는 네트워크 포트를 시각화하고 관리하기 위한 터미널 UI 도구입니다. 수신 중인 프로세스를 검사하고 쉽게 종료할 수 있는 대화형 테이블을 제공합니다.

 kalilinux/build-scripts/kali-packer
가볍고 재현 가능하며 이식 가능한 개발 환경 생성 및 구성 Kali HashiCorp Vagrant 박스를 생성하기 위한 Kali의 HashiCorp Packer 구성
 fabiobaroni/cve-2024-3094-checker
취약한 버전의 xz-utils 설치 여부를 확인하는 빠르고 간편한 PoC (CVE-2024-3094)
 charmve/pystegosploit
PoC - 스테가노그래피와 폴리글랏을 통한 익스플로잇 전달, CVE-2014-0282









