
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 swiftonsecurity/sysmon-config
고품질 Windows 이벤트 추적, 위협 헌팅 및 사고 대응을 위한 주석이 포함된 Sysmon 구성 템플릿입니다. 시스템 모니터링에 대한 튜토리얼이자 사용자 지정을 위한 시작점으로 설계되었습니다.
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
Sigma 규칙 집합: Apache 경로 탐색 취약점 CVE-2021-41773 및 CVE-2021-42073의 악용 시도를 로그 분석을 통해 탐지합니다.
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
CVE-2021-22005를 대상으로 하는 스캔 활동을 탐지하기 위한 Sigma 규칙으로, 위협 탐지 및 로그 기반 침입 분석을 가능하게 합니다.
 mitrecnd/whodat
피벗 가능한 Reverse WhoIs / PDNS Fusion, 등록자 추적 및 알림, 추가로 자동 쿼리용 API (JSON/CSV/TXT)
 kevthehermit/ratdecoders
일반적인 원격 액세스 트로이목마용 Python 디코더
 nivdolgin/cve-2018-13379
CVE-2018-13379 사냥
 jxlil/pwndb
Tor 기반 유출된 자격 증명 검색 도구로, pwndb2 히든 서비스를 쿼리하여 데이터 유출로 노출된 이메일과 비밀번호를 찾아내며, 와일드카드 및 비밀번호 기반 검색을 지원합니다.
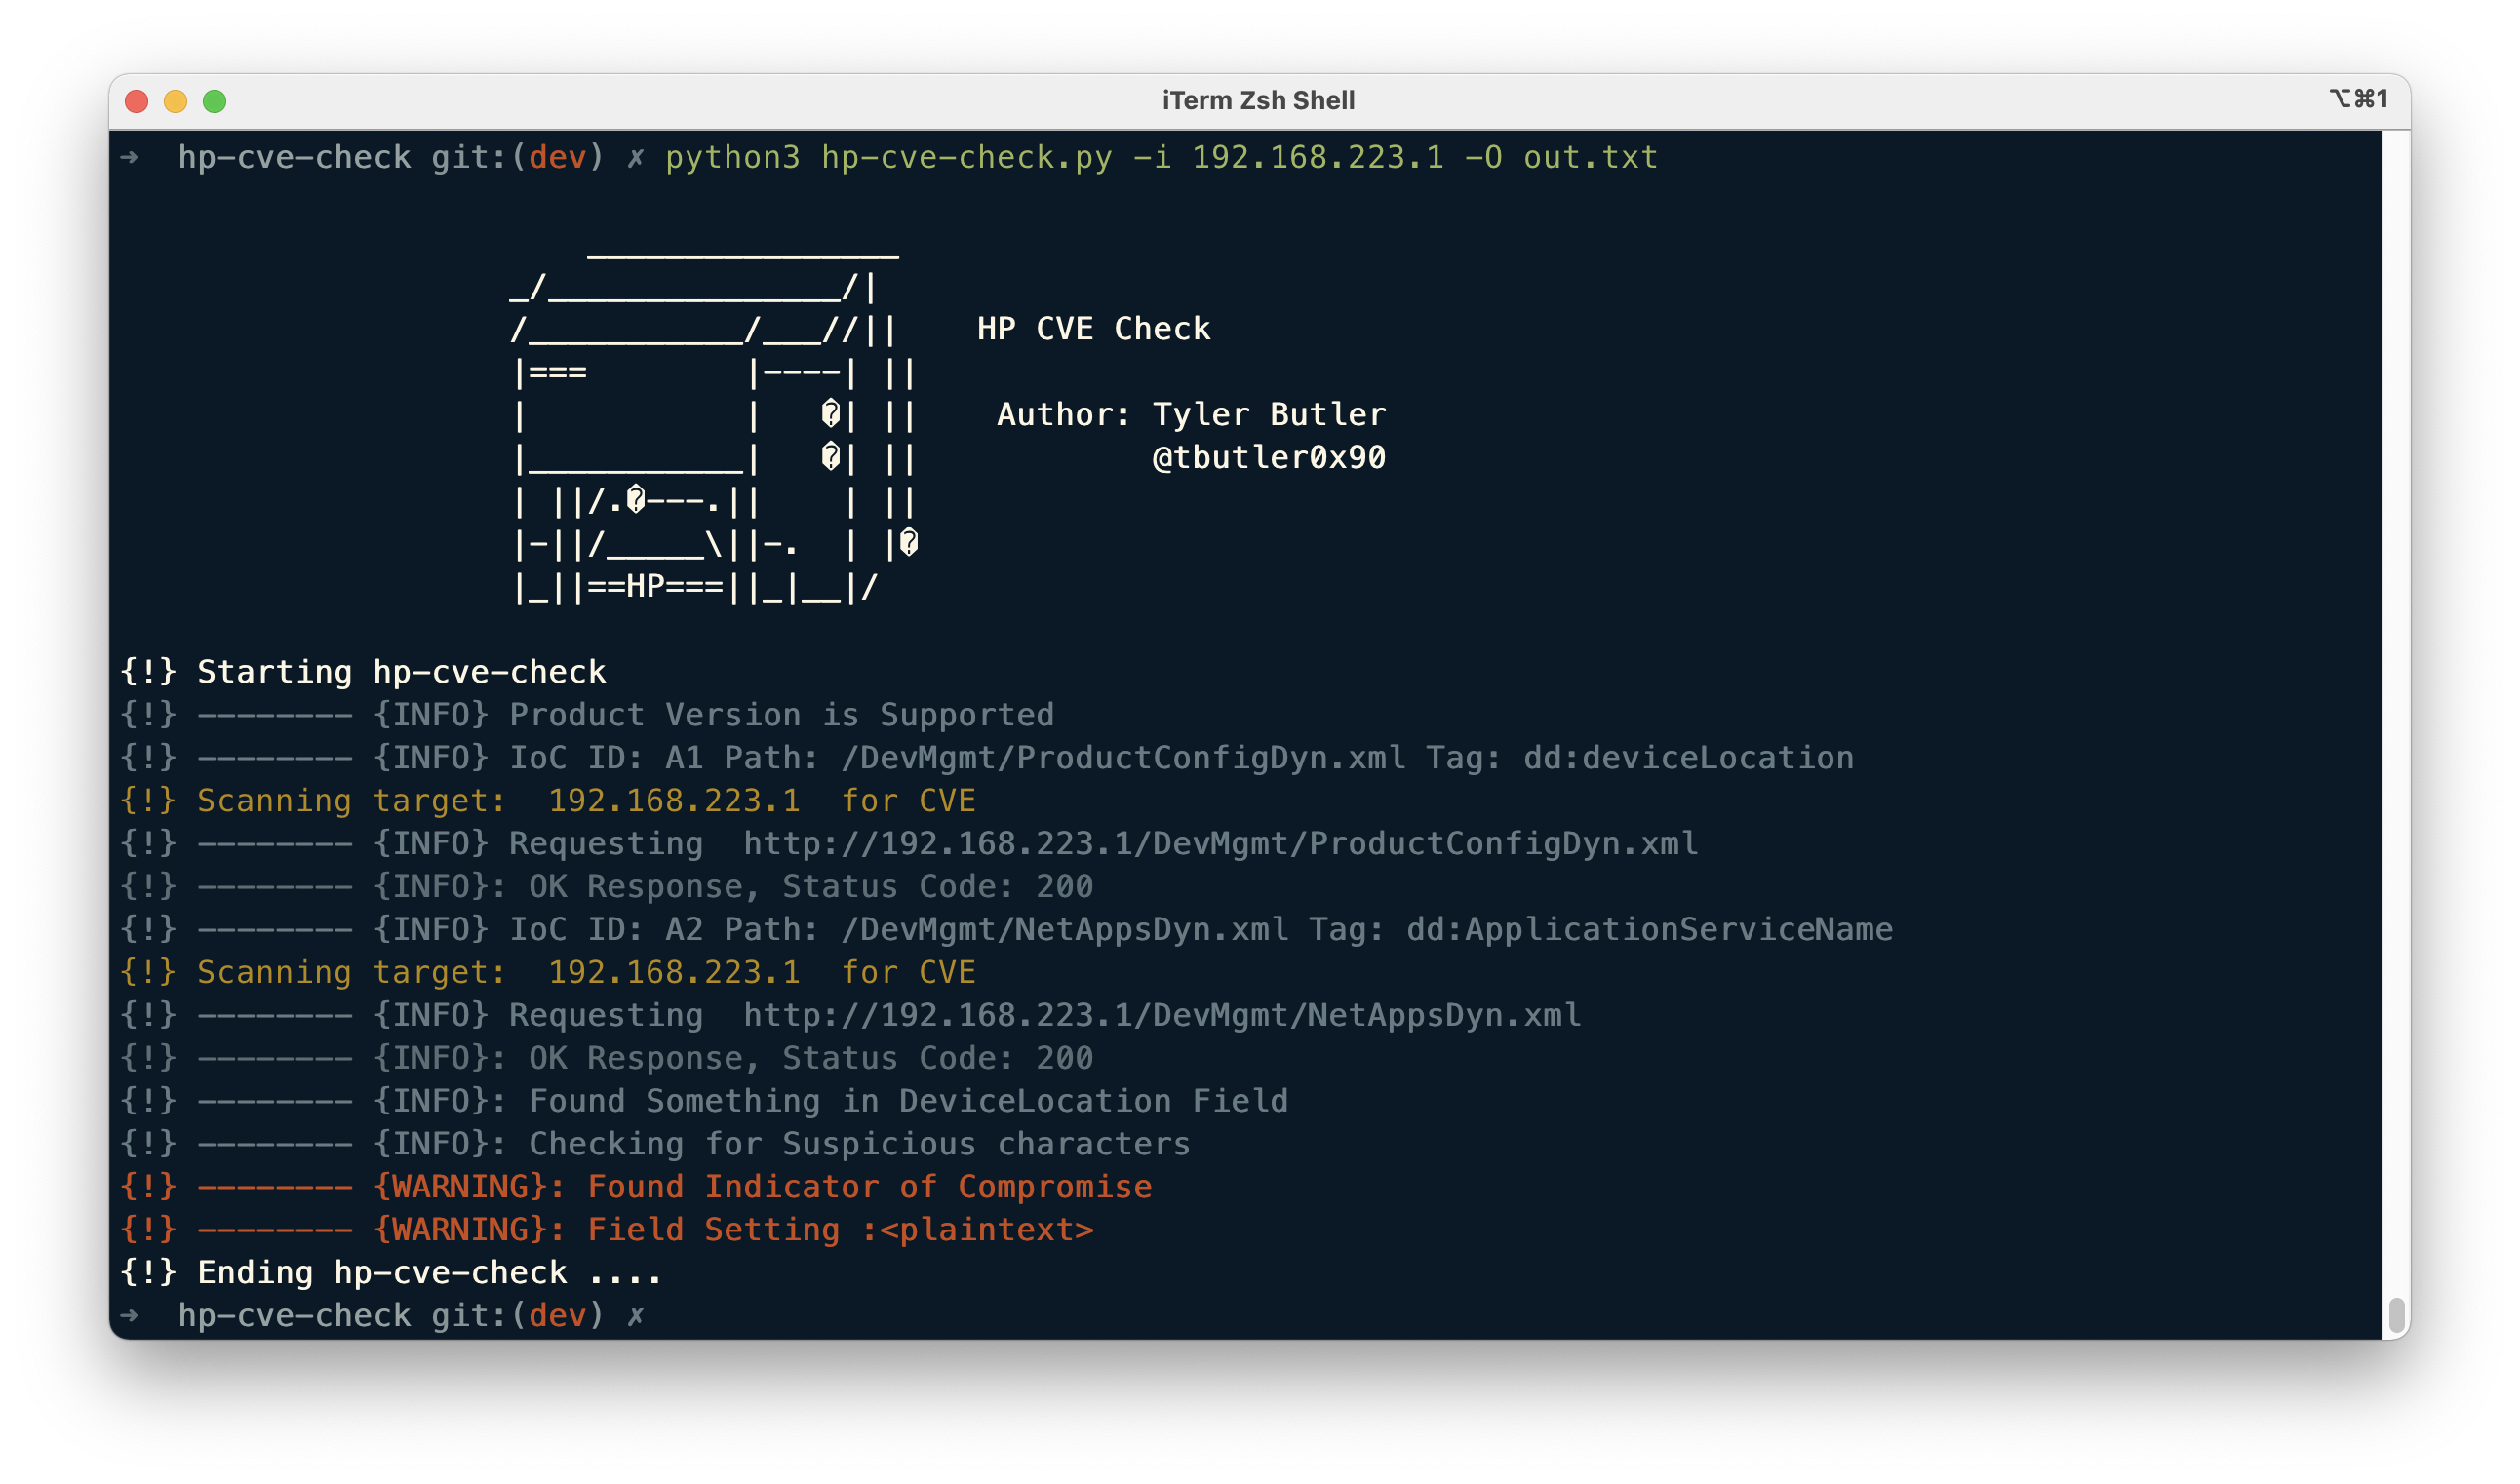 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check는 CVE-2021-3441과 관련된 침해 지표(IoC)를 대상에서 검색하는 파이썬 스크립트입니다.
 bhavsec/reconspider
🔎 IP 주소, 이메일, 웹사이트, 조직을 스캔하기 위한 가장 진보된 오픈소스 인텔리전스(OSINT) 프레임워크
 apr4h/cobaltstrikescan
파일 또는 프로세스 메모리를 스캔하여 CobaltStrike 비콘을 찾고 해당 구성을 파싱합니다.
 mthbernardes/artlas
Apache 실시간 로그 분석기 시스템
 omergunal/attacker-group-predictor
공격자가 사용하는 기법과 소프트웨어로부터 공격자 그룹을 예측하는 도구
 sh3llyr/statistrings
YARA 규칙 문자열 통계 계산기 및 악성코드 연구 도우미
 bartimusprimed/cve-2021-1675-yara
YARA 규칙으로 CVE-2021-1675(PrintNightmare) 악용 시도 및 관련 악성코드 아티팩트를 탐지합니다.
 jonrau1/syntheticsun
서버리스 AWS 보안 자동화 프레임워크로, 위협 인텔리전스를 수집하고 ML 기반 이상 탐지(RCF, IP Insights)를 적용하며, Kibana에서 보안 텔레메트리를 보강하여 자동화된 위협 예방, 탐지 및 대응을 수행합니다.
 shirkdog/pulledpork
Pulled Pork for Snort 및 Suricata 규칙 관리 (Google code 출신)
 d4vinci/eagleeye
호스트 기반 IDS 및 네트워크 모니터링 시스템 (제 졸업 프로젝트)








