
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 deepinstinct/moveit_cve-2023-34362_iocs
CVE-2023-34362-IOCs. Deep Instinct의 블로그 사이트에서 더 많은 정보를 확인하세요.
 mandiant/mandiant-azure-ad-investigator
Azure AD에서 UNC2452 및 기타 위협 행위자 아티팩트를 탐지하고, 페더레이션 도메인, 서비스 주체, 애플리케이션, 사서함 권한을 감사하여 침해 지표를 찾기 위한 읽기 전용 PowerShell 모듈입니다.
 nexusfuzzy/raccoon_config
Tria.ge에서 라쿤 서버 목록을 스캔하고 구성을 추출합니다.
 ahmetpayaslioglu/yararules
악성코드를 식별하고 분류하기 위한 엄선된 YARA 탐지 규칙 모음으로, 위협 헌팅 및 탐지 워크플로우를 지원합니다.
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): 완전히 사용자 정의 가능한 오픈 소스 Windows 기반 배포판으로, 위협 인텔리전스 분석 및 헌팅에 중점을 두고 있으며, 인텔 및 맬웨어 분석가와 위협 헌터가 빠르게 시작할 수 있도록 설계되었습니다.
 mandiant/silketw
ETW용 C# 래퍼로서 커널 및 사용자 모드 이벤트 데이터를 JSON으로 직렬화하여 위협 헌팅, 악성코드 분석, 침해 대응에 사용되며, Yara 통합 및 Elasticsearch 전송 기능을 제공합니다.
 jonny-jhnson/msrpc-to-attack
MSRPC 프로토콜을 사용하는 일반적인 공격을 ATT&CK에 매핑하는 저장소
 blueteam0ps/memoptix
Volatility 메모리 추출 프레임워크에서 생성된 출력 분석을 지원하는 Jupyter 노트북.
 anteater/anteater
Anteater - CI/CD 게이트 체크 프레임워크
 cert-polska/hfinger
Tshark를 사용하여 pcap 파일에서 악성코드 HTTP 요청의 고유한 지문을 생성하며, 요청 구조, 헤더 및 페이로드 특성 분석을 통해 악성코드 패밀리를 식별 및 그룹화할 수 있습니다.

 bryanster/ioc-cve-2022-42475
FG-IR-22-398에 대해 설명된 IOC 테스트
 ciscocsirt/gosint
GOSINT 프레임워크는 고품질 침해 지표(IOC)를 수집, 처리, 내보내기 위한 프로젝트입니다.
 azeemering/cve-2019-19781-dfir-notes
내 Citrix ADC NetScaler CVE-2019-19781 취약점 DFIR 노트
 flipkart-incubator/rta
Red team Arsenal - 회사 레이어 7 자산의 보안 취약점을 탐지하는 지능형 스캐너.
 jorgeorchilles/presentations
슬라이드 및 컨퍼런스 발표 자료
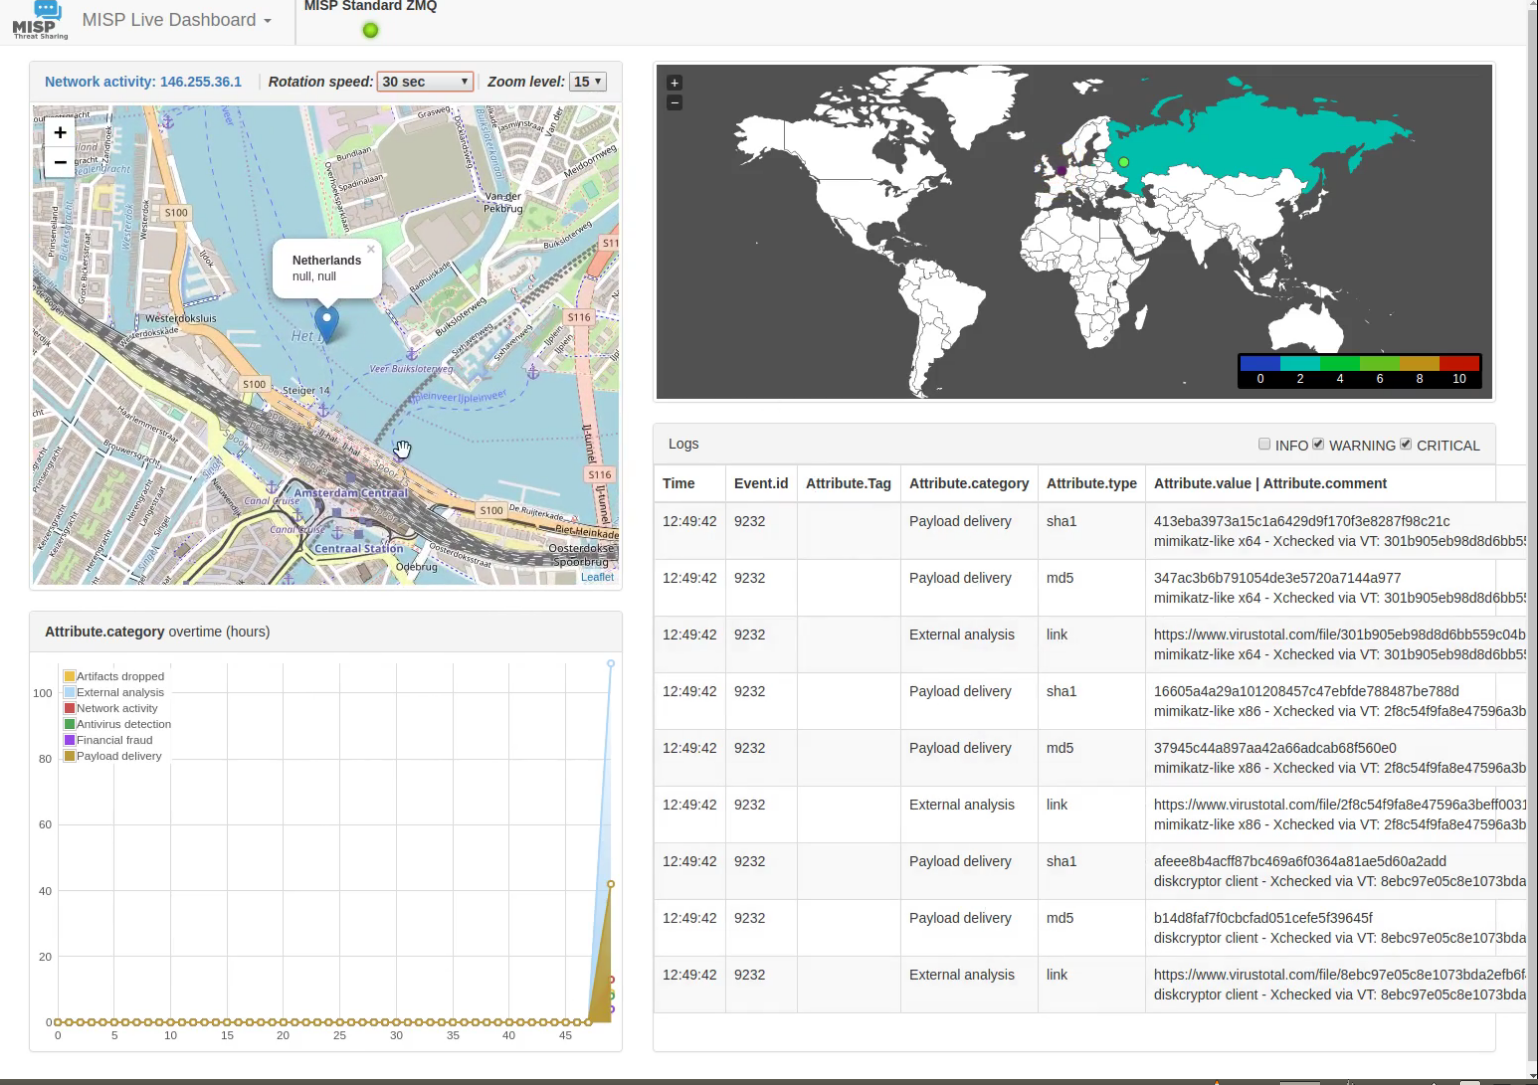 misp/misp-dashboard
MISP 인스턴스에서 위협 인텔리전스의 실시간 개요를 제공하는 라이브 대시보드
 silverfort-open-source/latma
AD 및 Azure AD 인증 로그를 수집 및 분석하여 그래프 기반 이상 탐지를 통해 측면 이동 공격을 탐지하고, 대화형 타임라인과 GIF로 의심스러운 패턴을 시각화합니다.







