
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 mazx0p/threathound
Windows 이벤트 로그를 위한 자동 위협 헌팅 및 사고 대응 도구로, Sigma 규칙 통합, 실시간 탐지 및 포렌식 아티팩트 분석 기능을 제공합니다.
 gmh5225/oz-known-issues
현재 개발하거나 감사 중인 프로젝트가 사용하는 버전을 찾고, 해당 코드에 영향을 미칠 수 있는 알려진 스마트 컨트랙트 보안 취약점이 무엇인지 빠르게 확인하세요.
 c3rb3ru5d3d53c/mwcfg
MalDuck용 기능이 풍부한 모듈형 멀웨어 구성 추출 유틸리티
 deadbits/yara-rules
개별 연구에서 수집된 YARA 시그니처 모음
 strangerealintel/orion
기사 및 인시던트 대응 등에서 비롯된 신규 및 기존 위협을 모니터링하기 위해 지속적으로 업데이트되는 YARA 규칙 저장소...
 nccgroup/typofinder
도메인 오타를 찾아 IP 주소의 국가를 표시하는 도구

 knight0x07/bibi-windows-wiper-analysis
이스라엘 조직을 겨냥한 Bibi-Windows Wiper에 대한 기술적 분석
 smicallef/spiderfoot
OSINT 데이터 수집 및 분석을 자동화하여 위협 인텔리전스, 공격 표면 매핑 및 정찰을 수행합니다. DNS, 이메일, 소셜 미디어 및 다크 웹 조사를 위한 200개 이상의 모듈을 통합합니다.
 certat/citrix-logchecker
Citrix NetScaler 로그를 파싱하여 CVE-2023-4966 악용 징후를 확인합니다.
 aws-samples/drs-malware-scan
AWS로 온프레미스 서버에서 파일 기반 맬웨어 스캔을 수행하세요.
 sh1n0g1/z9
이벤트 로그에서 PowerShell 기반 악성코드 아티팩트를 탐지하고, PowerShell 스크립트에 대한 정적 분석을 수행하여 악성 활동을 식별합니다.
 shadow0ps/cve-2023-20198-scanner
이것은 CVE-2023-20198 및 CVE-2023-20273의 영향을 받는 Cisco IOS XE WebUI의 임플란트를 식별하도록 설계된 웹쉘 지문 스캐너입니다.
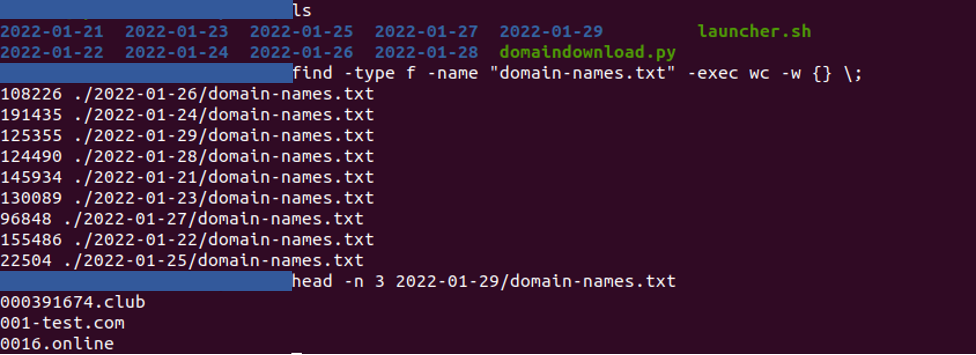 pixelbubble/domainalerting
새로운 도메인 이름이 등록되고 키워드가 포함될 때 매일 알림
 misp/misp-wireshark
Wireshark에서 데이터를 추출하여 MISP 형식으로 변환하는 Lua 플러그인
 blackberry/threat-research-and-intelligence
BlackBerry 위협 연구 및 인텔리전스
 hpfeeds/hpfeeds
Honeynet Project 일반 인증 데이터피드 프로토콜
 3xp0rt/lockbit-tattoo
LockBit 랜섬웨어 관련 신원 정보를 구조화한 OSINT 데이터셋으로, 위협 행위자 추적 및 조사를 위한 사용자 이름, ID, 가입일, 비트코인 주소, 미디어 아티팩트를 포함합니다.







