
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 zam89/cve-2024-3400-pot
CVE-2024-3400 Palo Alto PAN-OS 명령어 삽입 취약점을 위한 간단한 허니팟
 kirkdjohnson/wireshark
malware-traffic-analysis.net에서 패킷 캡처(.pcapng) 파일을 다운로드했는데, 이는 Log4J 취약점(CVE-2021-44228)을 이용해 웹 서버를 공격하려는 시도의 사례였습니다. 서버와 통신하는 엔드포인트의 수를 조사했고, 해당…
 sysflow-telemetry/sysflow
컨테이너 워크로드의 성능 및 보안 분석을 위해 시스템 호출 이벤트를 수집, 처리, 내보내어 간결한 객체-관계형 형식으로 변환하는 클라우드 네이티브 시스템 텔레메트리 파이프라인입니다.

 jonny-jhnson/telemetrysource
Windows 텔레메트리 이벤트(Sysmon, Security Auditing, Threat Intelligence ETW)를 기본 API 함수에 매핑하는 참조 자료로, 방어자가 탐지 엔지니어링을 위해 이벤트 생성 과정을 이해하는 데 도움을 줍니다.
 stuub/cve-2024-31848-poc
CVE-2024-31848/49/50/51 악용 PoC - 파일 경로 탐색
 kube-tarian/tarian
eBPF 기반 Kubernetes 런타임 보안 에이전트로, 알 수 없는 프로세스와 파일 변경을 감지하고 사전 등록된 제약 조건을 적용하며, 랜섬웨어 및 기타 공격을 완화하기 위해 포드 삭제 또는 경고를 자동화합니다.

 murrayr0123/cve-2024-3400-compromise-checker
CVE-2024-3400 관련 침해 증거를 확인하는 간단한 배시 스크립트
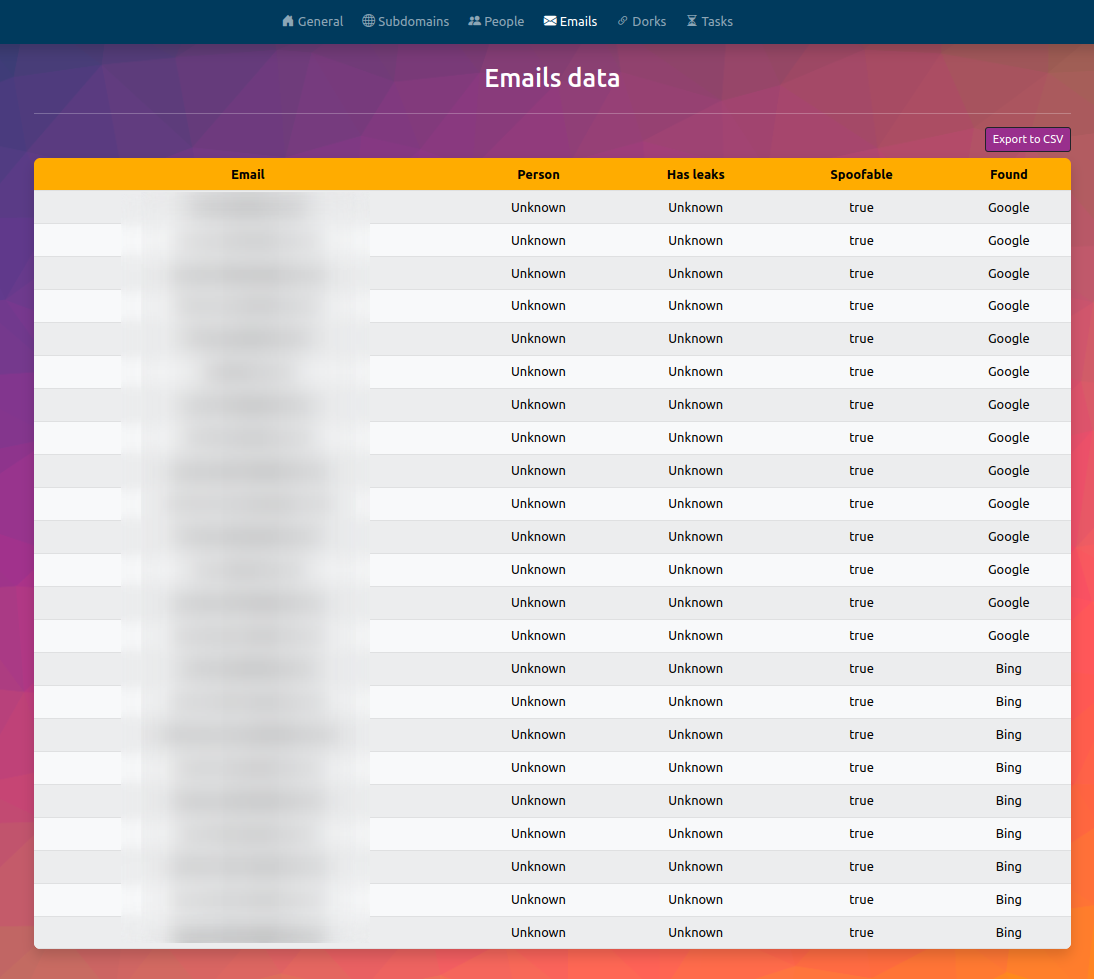 fundacio-i2cat/infohound
InfoHound는 웹 도메인 이름이 주어졌을 때 대량의 데이터를 추출하는 OSINT 도구입니다.
 jstrosch/subparse
모듈식 멀웨어 분석 아티팩트 수집 및 상관 관계 프레임워크
 przemoc/xz-backdoor-links
apocalypxze: xz 백도어 (2024) 일명 CVE-2024-3094 관련 링크
 swaybs/cve-2024-3400
Palo Alto 방화벽에서 CVE-2024-3400 악용 시도를 확인하는 Python 스크립트
 hahasagined/cve-2024-3400
외부 동적 목록(EDL)으로, CVE-2024-3400을 적극적으로 악용하는 IP 주소 목록을 제공하며, 방화벽 및 SIEM 차단 목록에 사용하여 진행 중인 공격으로부터 방어할 수 있습니다.
 cloudflare/mitmengine
MITM(괴물-인-더-미들) 탐지 도구입니다. MALCOLM을 구축하는 데 사용됩니다:
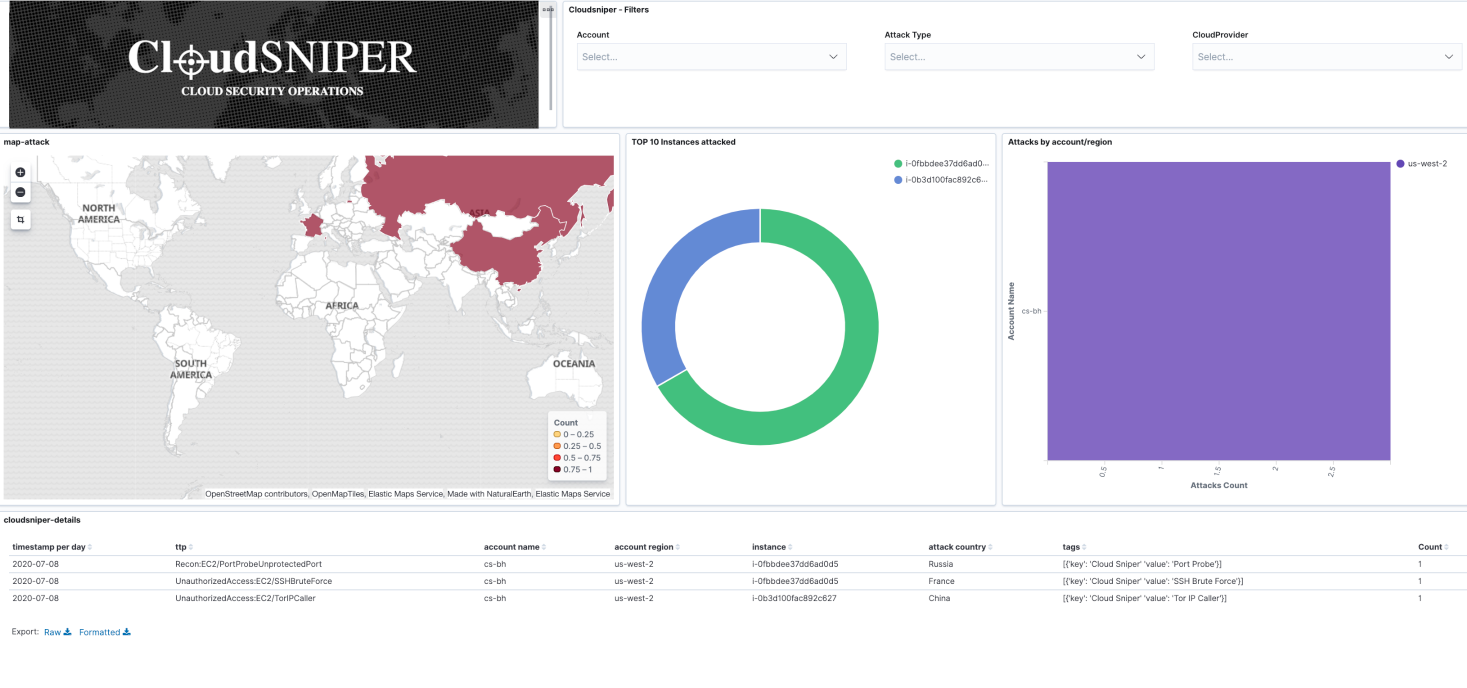 cloud-sniper/cloud-sniper
코드로서의 탐지 플랫폼으로, 아티팩트를 상호 연관시키고, IOCs를 분석하며, 다중 계정/다중 리전에 걸친 수정 워크플로우를 조정하여 클라우드 보안 사고 대응을 자동화합니다.
 qeeqbox/analyzer
파일 및 메모리 덤프(Windows, Linux, Android, iPhone, Blackberry, macOS 바이너리, 이메일 등)의 특징, 아티팩트 및 IoC를 분석, 추출 및 시각화합니다.
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
YARA 규칙으로 XZ Utils 5.6.0/5.6.1의 liblzma 백도어(CVE-2024-3094)를 탐지합니다.







