
 #1

 amnestytech/investigations
앰네스티 인터내셔널의 사이버 조사에서 수집된 침해 지표
 akamai/akamai-security-research
이 저장소에는 Akamai의 여러 보안 연구 팀에서 수행한 연구의 결과물인 코드와 IoC(침해 지표)가 포함되어 있습니다.
 stamusnetworks/scirius
Suricata 규칙셋 관리, 위협 헌팅 및 규칙 튜닝을 위한 웹 인터페이스로, 다중 소스 피드 집계, 변환 및 활동 통계를 제공합니다.
 thomaspatzke/log4pot
Log4Shell 취약점(CVE-2021-44228)을 위한 허니팟.
 jeromesegura/ekfiddle
악성 웹 트래픽을 분석하기 위한 만능 도구로, 널리 사용되는 Fiddler 웹 디버거를 기반으로 합니다.
 farghlymal/config-extractors
수집된 샘플에서 악성코드 구성 데이터를 추출하고 복호화하여 C2 엔드포인트 발견, 자격 증명 추출, 인디케이터 트리아지를 자동화함으로써 침해 대응 및 위협 인텔리전스 워크플로우를 지원합니다.
 thezdi/presentations
제로 데이 이니셔티브 컨퍼런스 프레젠테이션, 백서, 그리고 익스플로잇 기법과 공개 결과를 다루는 취약점 연구 간행물 모음.
 v1d1an/s1em
이 프로젝트는 SIEM, SIRP 및 Threat Intel을 모두 포함하는 올인원 솔루션입니다.
 tadash10/detailed-analysis-and-mitigation-strategies-for-cve-2024-38124-and-cve-2024-43468
CVE-2024-38124 (Windows Netlogon) 및 CVE-2024-43468 (Microsoft Configuration Manager)에 대한 심층 분석 및 완화 전략, 공격 경로, 탐지 방법, 사고 대응 지침 포함.
 digitalmethodsinitiative/dmi-tcat
디지털 방법 이니셔티브 - 트위터 캡처 및 분석 도구 세트
 joesecurity/sigma-rules
Joe Security의 Sigma 규칙
 corelight/icanntld
Input Framework와 공식 ICANN 최상위 도메인(TLD) 목록을 사용하여 DNS 쿼리에서 관련 정보를 추출하고 신뢰 여부를 표시하는 Zeek 스크립트입니다. ICANN TLD의 소스는 여기에서 확인할 수 있습니다:…
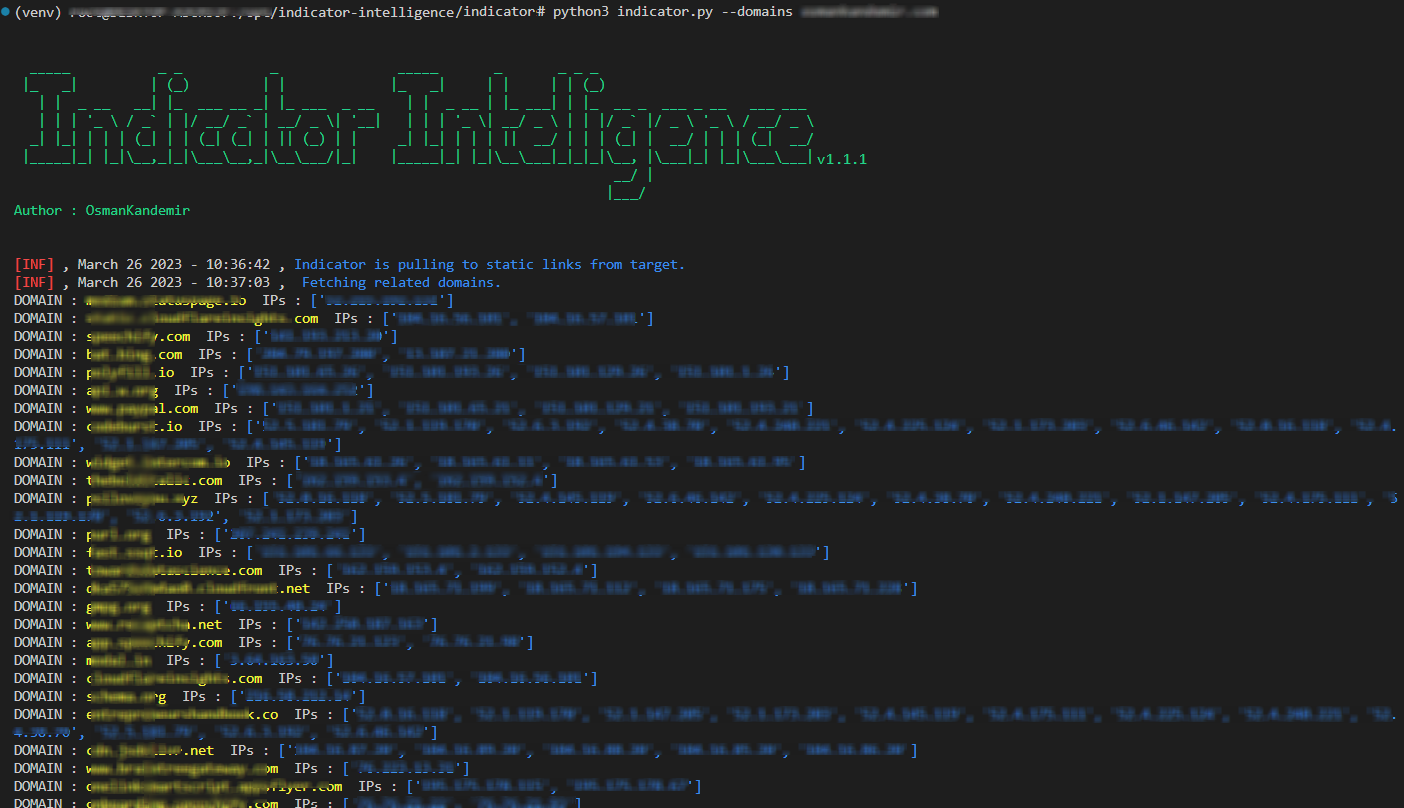 osmankandemir/indicator-intelligence
대상 도메인에서 정적 파일을 수집하여 위협 인텔리전스 및 IOC 강화를 위해 관련 도메인과 IPv4 주소를 발견합니다.
 vulncheck-oss/fetch-broker-conf
RocketMQ 브로커 구성을 가져와 CVE-2023-33246의 침해 지표를 발견하는 go-exploit
 corelight/zeek-cve-enrichment
Zeek 스크립트와 Python 유틸리티로, 네트워크 보안 모니터링 로그에 CVE 식별자를 추가하여 위협 인텔리전스 및 취약점 상관 분석을 개선합니다.
 corelight/cve-2021-31166
# CVE-2021-31166 HTTP 프로토콜 스택 취약점 탐지 규칙 (Suricata + Zeek) Windows IIS 서버를 대상으로 한 익스플로잇 시도에 대한 네트워크 수준 경고를 제공하는 CVE-2021-31166 HTTP 프로토콜 스택 취약점 탐지 규칙…
 corelight/cve-2022-21907
패킷 캡처에서 잘못된 요청을 분석하고 경고를 트리거하여 CVE-2022-21907 HTTP 익스플로잇 시도를 탐지하는 Zeek 패키지입니다.








