
 #1

 sevenolu7/malicious-url-detection-open-source
악성 URL 탐지를 위한 기존 오픈소스 코드를 수집했습니다.
 elceef/dnstwist
동형이의어 피싱 공격, 오타 스쿼팅, 브랜드 사칭을 탐지하는 도메인 이름 변형 엔진
 jerlendds/osintbuddy
노드 그래프, OSINT 데이터 마이닝 및 플러그인. 비정형 및 공개 데이터를 연결하여 혁신적인 인사이트를 얻으세요. 재작성된 버전은 @ osintbuddy/osintbuddy에서 찾을 수 있습니다.
 imthecopilotnow/cve-2025-492026
CVE-2025-492026에 대한 보안 권고: Copilot AI의 하이퍼링크 주입 취약점으로 인해 의도하지 않은 탐색이 발생합니다. CWE-451 분류, 악용 시나리오 및 완화 타임라인을 포함합니다.
 cisagov/decider
네트워크 방어자, 분석가, 연구자들이 공격자 행위를 MITRE ATT&CK® 프레임워크에 매핑하는 과정을 지원하는 웹 애플리케이션입니다.
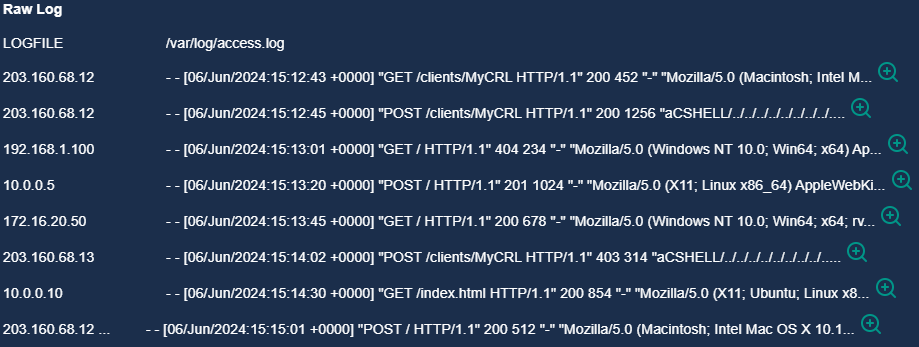 luismateo1/arbitrary-file-read-cve-2024-24919
CVE-2024-24919 경로 탐색 공격의 탐지, 조사 및 대응에 대한 실습 가이드로, 로그 분석, 위협 인텔리전스 확인 및 서버 격리를 포함합니다.
 randomuserid/adama
위협 헌팅 및 보안 분석을 위한 검색
 elshaheedy/cve-2025-29927-sigma-rule
Next.js 애플리케이션에서 의심스러운 x-middleware-subrequest HTTP 헤더를 통해 CVE-2025-29927 악용을 탐지하는 Sigma 규칙으로, 탐지 전략과 완화 지침을 포함합니다.
 binarly-io/supplychainattacks
문서화된 펌웨어 공급망 공격의 선별된 저장소로, 방어자가 펌웨어 공급망 손상을 이해하고 대응하는 데 도움이 되는 IoC, 탐지 도구 및 참고 자료를 제공합니다.
 0xsyr0/log4shell
이 저장소에는 CVE-2021-44228 및 CVE-2021-45046(일명 Log4Shell)에 대한 사고 대응 중 수집하여 사용한 모든 리소스가 포함되어 있습니다.
 gmh5225/nova-framework
키워드, 정규식, 의미 유사도, LLM 평가 규칙을 결합하여 탈옥(jailbreak) 및 LLM 남용을 탐지하는 YARA에서 영감을 받은 프롬프트 패턴 매칭 엔진입니다.
 ishwardeepp/cve-2025-0411-motw-poc
CVE-2025-0411의 개념 증명 및 기술 분석: SmokeLoader 캠페인에서 악용된 7-Zip Mark-of-the-Web 우회 취약점, 공격 기술 및 방어 조치 포함.
 aleongx/kql_sentinel_cve-2025-21333
Sentinel에서 CVE-2025-21333 탐지를 위한 KQL
 swimlane/soc-faker
SOC 및 보안 자동화를 위한 가짜 데이터 생성에 사용되는 파이썬 패키지입니다.

 gmh5225/dark_ledger
다크넷 마켓 데이터를 보존하는 저장소로, 연구 및 인텔리전스 목적을 위해 벤더 목록, PGP 키, 리스팅 등을 포함합니다.
 yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
CVE-2022-40684를 통해 손상된 15,000개 이상의 Fortinet 장치에 대한 다크 웹 유출을 분석하고, IOC, 영향을 받는 버전 및 조사를 재현하는 Python 스크립트를 제공합니다.








