
 #1

 shadowguardai/ti-a-ti-cveexploitchecker
지정된 CVE에 대해 공개 익스플로잇이 존재하는지 판별합니다. exploit-db나 NVD 같은 API를 사용하여 식별합니다.
 gmh5225/aisa-scanner
AISA-Scanner은 CVE를 Metasploit 익스플로잇, MITRE, CEH 및 SANS에 매핑하는 AI 기반 자율 취약점 스캐너로, 지능적이고 실시간 위험 보고서를 제공합니다.
 center-for-threat-informed-defense/adversary_emulation_library
실제 TTP를 기반으로 조직이 자체 방어 체계를 테스트할 수 있도록 설계된 공개형 적대자 에뮬레이션 계획 라이브러리입니다.
 hackinglz/panrapidcheck
CVE-2024-3400에 대한 PANOS 지원 파일에서 유용한 정보 추출
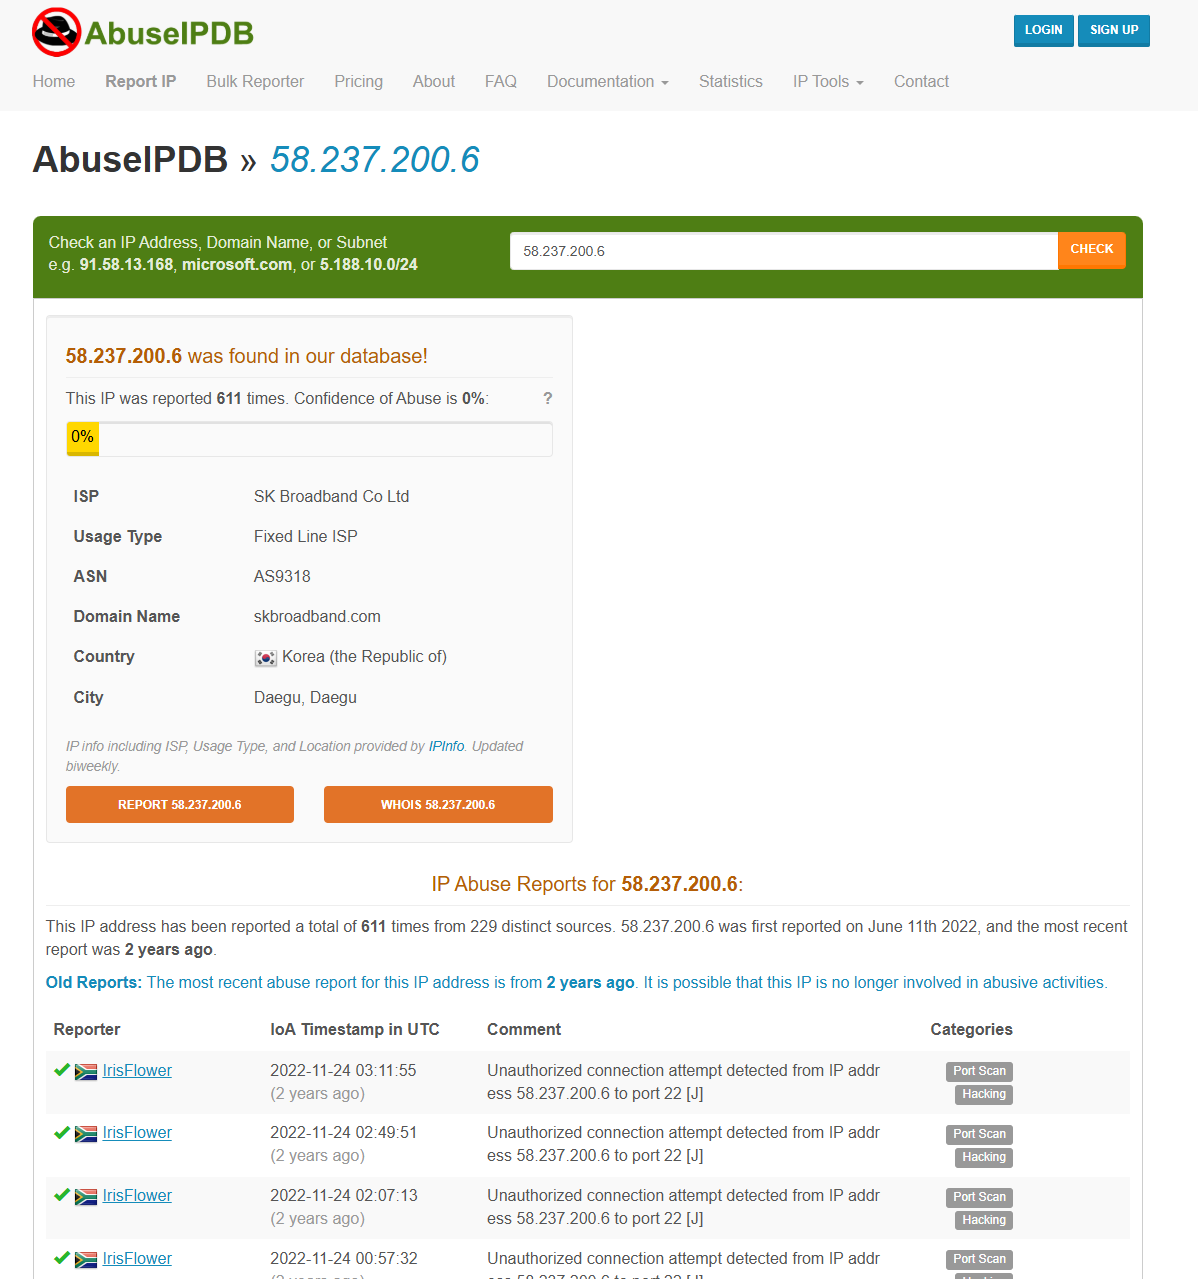 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Microsoft Exchange Server에서 CVE-2022-41082(ProxyNotShell) 악용 시도에 대한 상세 사고 보고서 및 교육적 분석으로, 탐지 방법, IoC 및 완화 단계를 포함합니다.
 olivsec/loboguara
악성 인프라를 식별하고 분석하기 위한 SSL 인증서 검색, 도메인/URL 스캐닝, 데이터 유출 모니터링, 추적 링크 생성 및 위협 피드 수집 기능을 제공하는 사이버 위협 인텔리전스 플랫폼입니다.
 dominic471/qub-network-security-cve-2023-20198
분석, 탐지 및 완화: Cisco IOS XE에서 CVE-2023-20198 악용 – QUB CSC3064 네트워크 보안 평가
 revoltsecurities/shodanx
ShodanX는 shodan dorks를 사용하여 대상의 정보를 수집하는 도구입니다⚡.
 zdhenard42/soc-multitool
강력하고 사용자 친화적인 브라우저 확장 프로그램으로, 보안 전문가의 조사 작업을 간소화합니다.
 chiasmod0n/chiasmodon
Chiasmodon은 대상 도메인에 대한 정보 수집 과정을 지원하도록 설계된 OSINT 도구입니다. 주요 기능은 도메인 이메일, 도메인 자격 증명, CIDRs , ASNs , 서브도메인을 포함한 도메인 관련 데이터 검색을 중심으로 하며, 사용자가 Google Play…
 mnemonic-no/grafeo
지식의 모델링, 수집 및 교환을 위한 오픈 플랫폼
 jonathanstross/cve-2025-31324
A Python 기반 보안 스캐너로, SAP Visual Composer 시스템에서 CVE-2025-31324 취약점을 식별하고 악성 .jsp와 같은 알려진 침해 지표(IOC)를 탐지합니다.
 sobri3195/pegasus-malware-scan
해시 기반 검증, 행동 분석, 샌드박스 실행을 결합하여 Windows, macOS, Linux 전반에서 위협 탐지, 사고 대응, 디지털 포렌식을 수행하는 다계층 멀웨어 스캐너입니다.
 salesforce/hassh
HASSH는 특정 클라이언트 및 서버 SSH 구현을 식별하는 데 사용할 수 있는 네트워크 핑거프린팅 표준입니다. 핑거프린트는 작은 MD5 핑거프린트 형태로 쉽게 저장, 검색 및 공유할 수 있습니다.
 typosquatter/ail-typo-squatting
도메인 이름 순열 엔진을 사용해 잠재적 타이포 스쿼팅 도메인 목록을 생성하여 AIL 및 기타 시스템에 공급합니다.
 cyprianatsyor/letsdefend-cve2024-3400-case-study
Palo Alto PAN-OS GlobalProtect 포털을 대상으로 한 CVE-2024-3400 악용 시도에 대한 탐지, 분석 및 대응 전략. IOCs, 악용 패턴, 완화 지침 포함.
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
LetsDefend, VirusTotal, Hybrid Analysis, TrueFort, ChatGPT를 활용한 CVE-2024-49138 실습형 SOC 조사








