
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 gmh5225/mirage
Rust로 구현된 마이크로서비스 OSINT 플랫폼으로, 위협 인텔리전스 및 공격 표면 매핑을 위한 정보 수집, 상관 분석, 시각화를 자동화합니다.
 varchashva/vprioritizer
vPrioritizer는 조직 전체의 자산-취약점 관계 수준에서 맥락화된 위험(vPRisk)을 이해할 수 있게 해주어, 팀들이 어떤 취약점을 해결해야 하는지(또는 해결하지 않아도 되는지) 그리고 어떤 자산에 대해 그렇게 해야 하는지에 대해 더 정보에 기반한 결정을…
 securityriskadvisors/vectr
레드팀과 블루팀 테스트 활동을 추적하여 공격 시나리오 전반의 탐지 및 방어 능력을 측정하며, 캠페인 관리, TTP 재현, 복원력 트렌드 분석 기능을 제공합니다.

 yangyang-research/whale-sentinel-services
Whale Sentinel 서비스

 itzmeshervin/siem-dashboard
Streamlit을 사용하여 구축된 경량 실시간 SIEM(보안 정보 및 이벤트 관리) 대시보드입니다. 시스템 로그를 수집하고, USB 및 침입 활동을 탐지하며, 효율적인 모니터링을 위해 시각화합니다. 대학 개인 사이버 보안 프로젝트로 설계되었습니다.
 ikram124/cve-2024-3094-analysis
보안 분석 프로젝트: 실제 CVE 분석
 corelight/zeek-endpoint-enrichment-conn
conn.log를 EDR 데이터로 강화하세요
 atlas-ghostshell/cve-2025-27558_patching
내 리눅스 이미지에 영향을 미쳤던 CVE-2025-27558 취약점 패치
 24owais/threat-intel-cve-2024-3094
xz-utils 백도어 취약점(CVE-2024-3094)을 분석한 위협 인텔리전스 보고서

 thecyberfairy/cve-lfi-lab
CVE-2025-39507을 Tier 1 SOC 분석가 관점에서 조사하는 실습형 랩입니다. Microsoft Sentinel에서의 로그 검토, IP 분석, 실제 스크린샷, 그리고 워드프레스 플러그인의 로컬 파일 포함(LFI) 취약점에 대한 간단한 해설을 포함합니다.
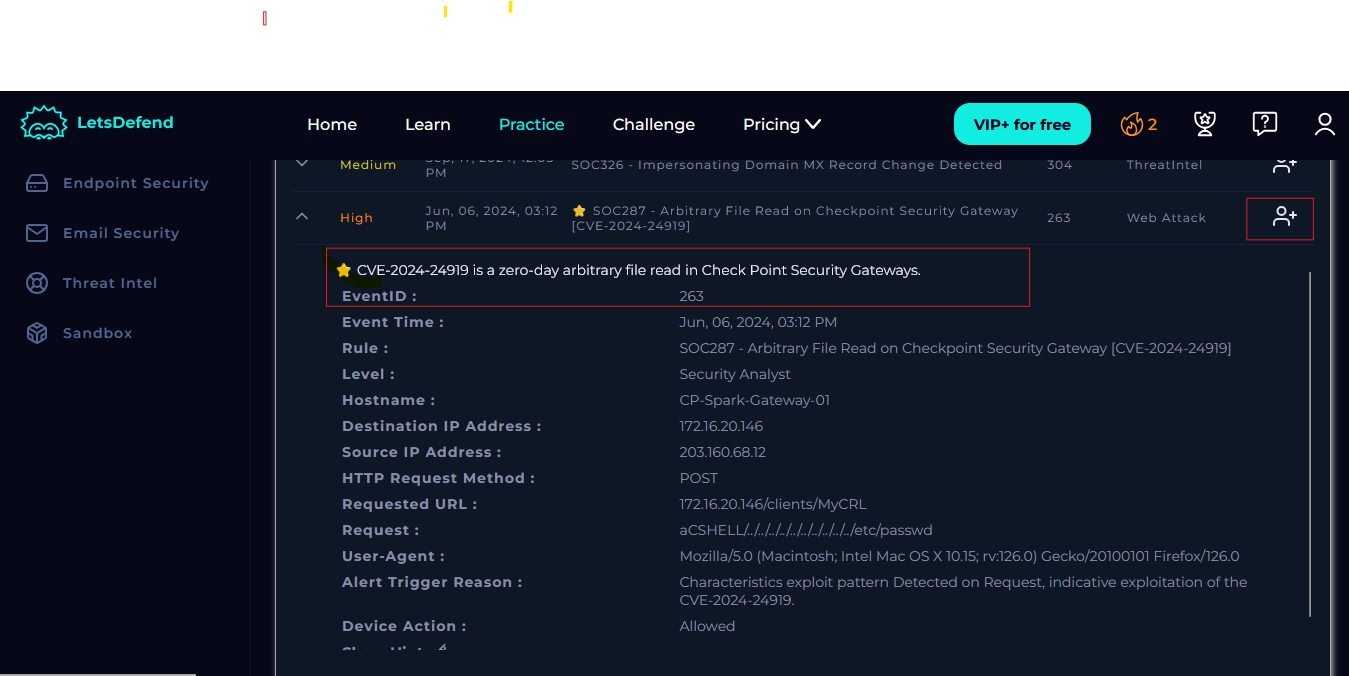 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
CVE-2024-24919 임의 파일 읽기 취약점에 대한 Check Point 게이트웨이의 단계별 SOC 인시던트 대응 워크스루, 탐지, 분석, 차단, 복구 및 IOCs 포함.
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
SOC 분석가를 위한 CVE-2024-3400 (PAN-OS 명령어 삽입) 조사 및 해결 단계별 워크스루. 탐지, 로그 분석, 위협 인텔리전스, 차단, 그리고 아티팩트와 IOCs를 통한 복구를 다룹니다.
 onapsis/onapsis_cve-2025-31324_scanner_tools
CVE-2025-31324용 Python 기반 스캐너로, 취약한 SAP NetWeaver Visual Composer 인스턴스를 식별하고 활성 악용으로 인한 손상 지표를 감지합니다.
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 취약점 및 침해 평가 도구
 strangerealintel/eternalliberty
주요 위협 인텔리전스 벤더들이 사용하는 위협 행위자 별칭 및 명명 체계의 선별된 저장소로, 악성코드 캠페인에 대한 벤더 간 검색, 귀속(attribution), 매핑을 지원합니다.
 codextf2/cobaltstrike-sleepmask-yara
sleepmask 탐지 규칙을 위한 git 저장소입니다. https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cobalt-strike/sleep-mask-kit-iocs 에서 찾았습니다.







