
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 mrk336/dns-mayhem-cve-2026-41096-deep-dive
CVE‑2026‑41096에 대한 심층 기술 분석: Windows DNSAPI.dll의 심각한 힙 오버플로로, 조작된 DNS 응답을 통해 원격 코드 실행을 가능하게 합니다. 공격 벡터, 패치 인사이트, 보안 팀을 위한 방어 가이드 포함.
 helgesverre/livewire-honeypot
고상호작용 허니팟으로 취약한 Laravel/Livewire 애플리케이션을 모방합니다. CVE-2024-47823, CVE-2025-54068, CVE-2025-14894를 대상으로 하는 RCE 익스플로잇 및 웹쉘을 캡처한 후, 샌드박스 Docker 컨테이너에서…
 tsale/awesome-dfir-skills
정보보안 실무자를 위한 선별된 DFIR 기술 및 워크플로 모음.
 cisco-talos/deceive
DECeption with Evaluative Integrated Validation Engine (DECEIVE): LLM이 모든 어려운 허니팟 작업을 처리하게 하세요!

 iitoneloc/sigint
실시간 OSINT 인텔리전스 대시보드: 인터랙티브 지구본에서 제공되는 7개의 라이브 데이터 소스(항공기, AIS 선박, 지진, 화재, 기상, GDELT 이벤트, 뉴스). 상관관계 엔진, 점수 기반 알림, 감시 모드. Bun + React 19 + Canvas 2D…
 intrudify/mini-shai-hulud-scanner
Scanner for the Mini Shai-Hulud npm/PyPI supply chain worm (NHS CC-4781 · CVE-2026-45321). Detects gh-token-monitor persistence, payload artefacts,…
 deepfence/threatmapper
오픈 소스 클라우드 네이티브 애플리케이션 보호 플랫폼 (CNAPP)
 shayr1/shai-hulud-scan
머신에서 Mini Shai-Hulud (CVE-2026-45321) 공급망 웜 IOCs를 스캔하는 Claude Code 스킬
 qi-scape/scan-shai-hulud
CVE-2026-45321 Mini Shai-Hulud 공급망 침해 감지 — TanStack, Mistral AI, UiPath, OpenSearch, Guardrails AI를 대상으로 170개의 npm + 2개의 PyPI 오염된 패키지를 스캔합니다.
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - 위협 연구 도구 + 공개적으로 공유된 인텔리전스 및 문서
 caixa-git/tanstack-shield
🛡️ CVE-2026-45321을 위한 원커맨드 스캐너 — TanStack npm 공급망 공격
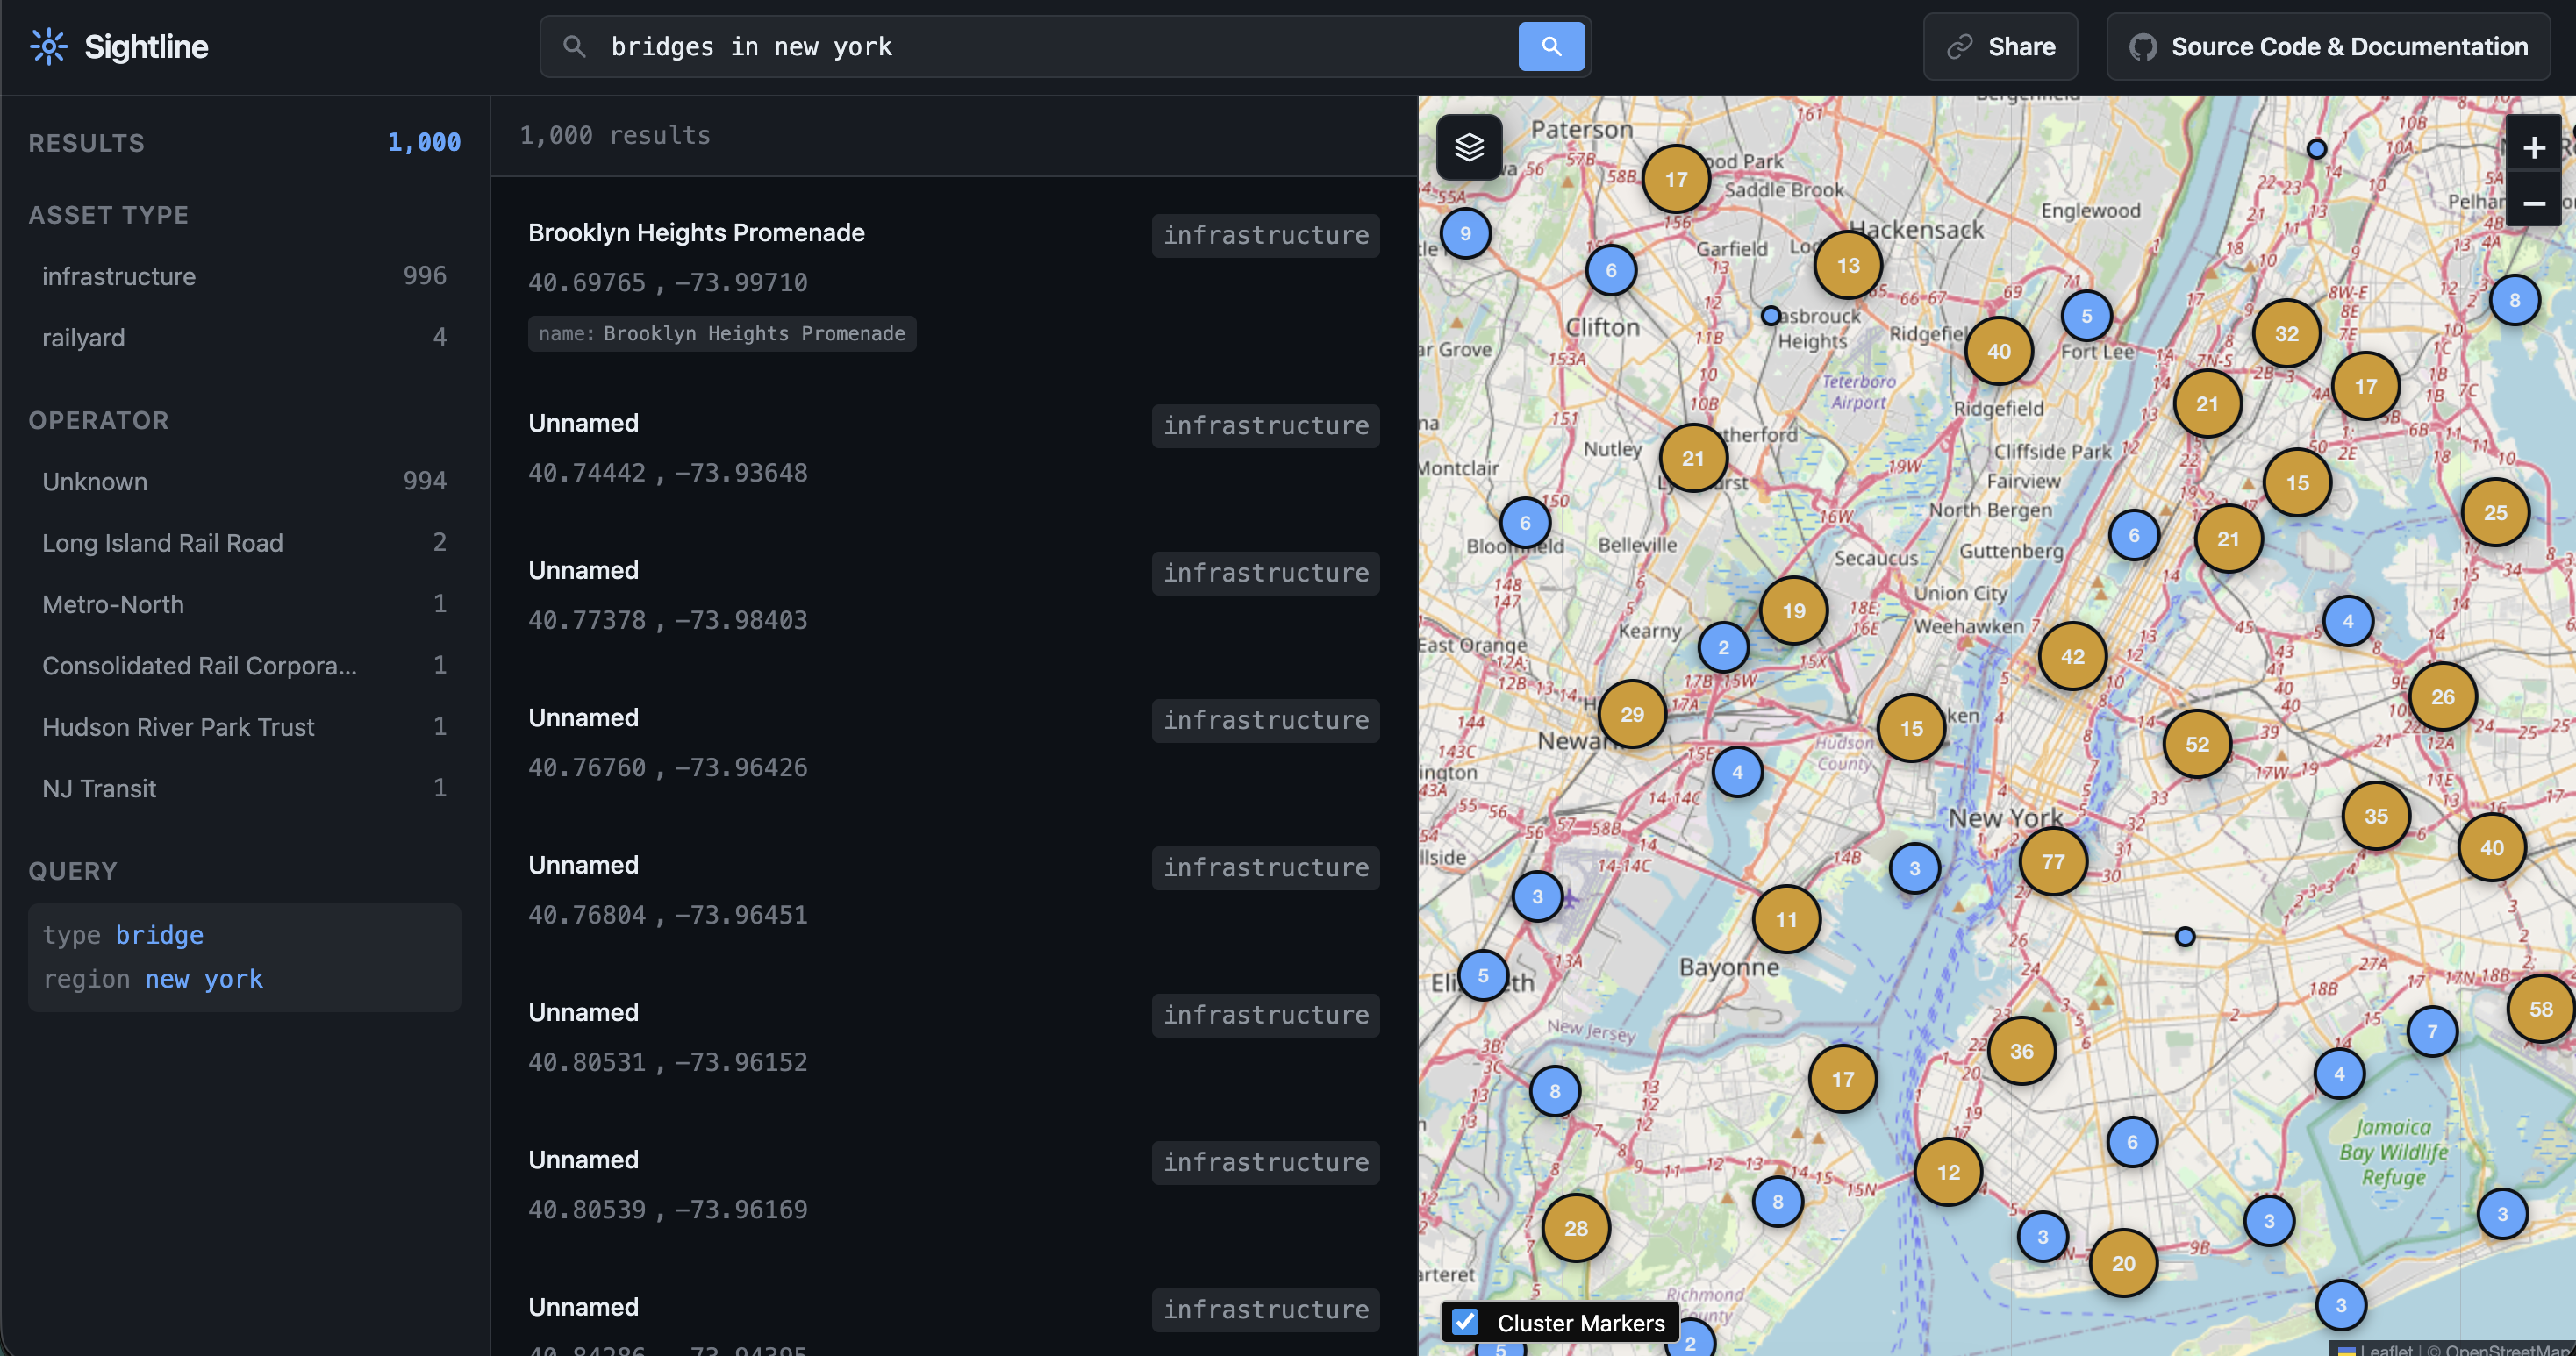 ni5arga/sightline
OpenStreetMap 데이터를 기반으로 실제 인프라를 매핑하는 OSINT 검색 엔진
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
CVE-2026-42208에 대한 위협 인텔리전스 브리프: BerriAI LiteLLM의 치명적인 사전 인증 SQL 인젝션으로, 공개 후 36시간 이내에 악용되었습니다. 공격 경로, 탐지 기회, 권장 조치를 다룹니다.
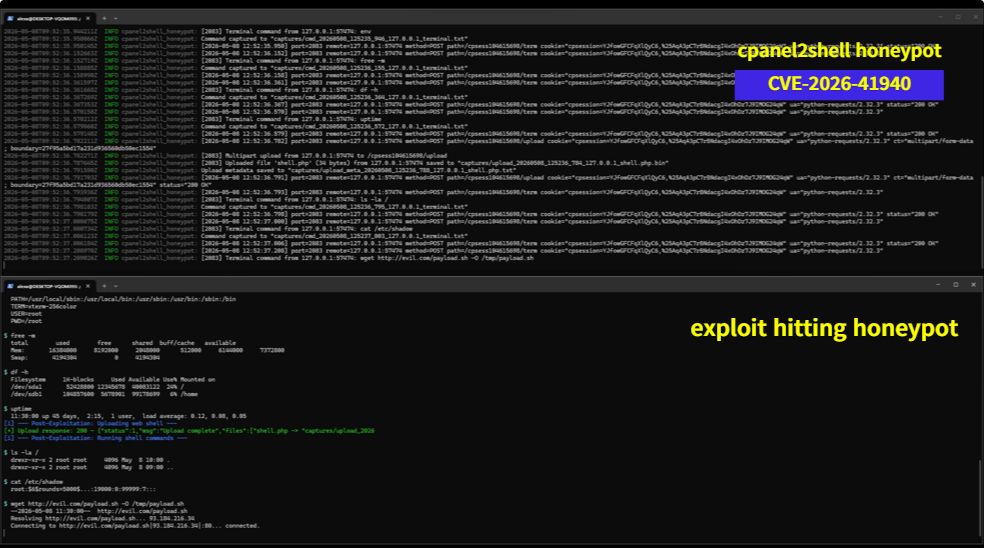 acuciureanu/cpanel2shell-honeypot
A Rust honeypot that simulates a vulnerable cPanel/WHM instance for CVE-2026-41940
 shiva108/ai-llm-red-team-handbook
AI / LLM 레드팀 현장 매뉴얼 및 컨설턴트 핸드북
 itsystem/afalg-check
Linux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
 travisbgreen/hunting-rules
네트워크 이상 탐지를 위한 Suricata 규칙







