
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 treeai-lab/awesome-rag-security
검색 증강 생성 보안에 관한 연구 논문 큐레이션 컬렉션으로, 지식 오염, 검색 조작, 컨텍스트 악용, 방어를 아우르는 SLOT 분류 체계에 따라 구성되어 있습니다.
 mukul975/anthropic-cybersecurity-skills
AI 에이전트를 위한 817개의 구조화된 사이버보안 스킬 · 6개 프레임워크에 매핑: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF 및 MITRE F3 (사기 방지) · agentskills.io 표준 ·…
 owasp/honeypot-project
웹 허니팟을 배포하여 새로운 공격 데이터를 포착하고, ELK를 통해 ModSecurity 감사 로그를 분석하며, MISP와 위협 인텔리전스를 공유하여 커뮤니티 기반 웹 애플리케이션 방어를 수행합니다.
 nadineelliottcyber/soc335-cve-2024-49138-investigation
SOC에서 CVE-2024-49138 악용 알림에 대한 조사를 로그 분석, 위협 인텔리전스, 엔드포인트 격리를 통해 수행합니다.
 bushidouk/ransomware-tool-matrix
각 랜섬웨어 갱단이 사용하는 모든 도구를 포함하는 리소스
 andreicscs/honeywire
오픈 소스 속임수 플랫폼으로, 리눅스 머신을 고신호 카나리로 변환합니다. 파일, 포트 및 네트워크 서비스에 트립와이어 센서를 배포하여 침입자를 탐지하고 즉각적인 포렌식 및 푸시 알림을 제공합니다.
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 탐지 규칙: CVE-2026-73570, Zimbra Collaboration Suite의 OS 명령 주입 취약점을 탐지하며, 웹 접근 로그와 zimbra.log에서 악용 시도를 모니터링합니다.

 roxanne_ardary/emailxpose
EmailXpose는 피싱, 스팸, 사기, 악성코드 및 사회공학 공격을 탐지하는 오픈소스 AI 기반 이메일 보안 시스템입니다. 자연어 처리, 행동 분석, 멀티모달 인텔리전스를 결합하여 텍스트, 이미지, 비디오 콘텐츠를 분석함으로써 기존 이메일 필터의 한계를…
 genai-security-project/genai-llm-top10
LLM(대규모 언어 모델) 애플리케이션을 위한 OWASP Top 10
 camgoering/solarview-ics-vulnerability-analysis
Contec SolarView Compact의 위협 모델 및 취약점 분석 (CVE-2022-29303)
 ait-aecid/logdata-anomaly-miner
이 도구는 로그 데이터를 파싱하고 이상 탐지를 위한 분석 파이프라인을 정의할 수 있게 해줍니다. 제한된 리소스와 최소한의 권한으로 분석을 실행하여 프로덕션 서버에서 사용하기에 적합하도록 설계되었습니다.
 deeptempo/socbench
사이버 보안 운영에서의 AI를 위한 오픈 하네스 및 벤치마크
 xghst0/reconkg
출처가 포함된 취약점 트리아지. 로컬로 구축된 코퍼스(NVD/KEV/EPSS, ExploitDB, nmap script.db)에서 CVE를 식별하고, 실행 시 대상에 미치는 영향에 따라 분류된 검증 명령을 출력합니다.
 boringtools/git-alerts
GitHub 조직 사용자의 공개 리포지토리에서 비밀 및 민감한 파일을 탐지하고 모니터링하는 도구
 toxy4ny/rinhit
정찰 및 레드팀 운영을 위해 macOS 및 iOS 아티팩트를 수집하여 네트워크 활동, 기기 간 신원, 물리적 위치 상관관계의 타임라인을 구축합니다.
 fevar54/cve-2026-68820-mitigation-poc-
CVE-2026-68820 완화에 대한 교육용 시연: Windows afd.sys의 Use-After-Free.
 emrekybs/douglas-042
의심스러운 Windows 머신을 몇 분 만에 트라이지합니다. 프로세스, 서비스, 자동 실행 항목, 이벤트 로그 및 포렌식 아티팩트를 수집하여 공격자 활동에 플래그를 지정하고, 바로 조치할 수 있는 단일 보고서를 제공합니다.
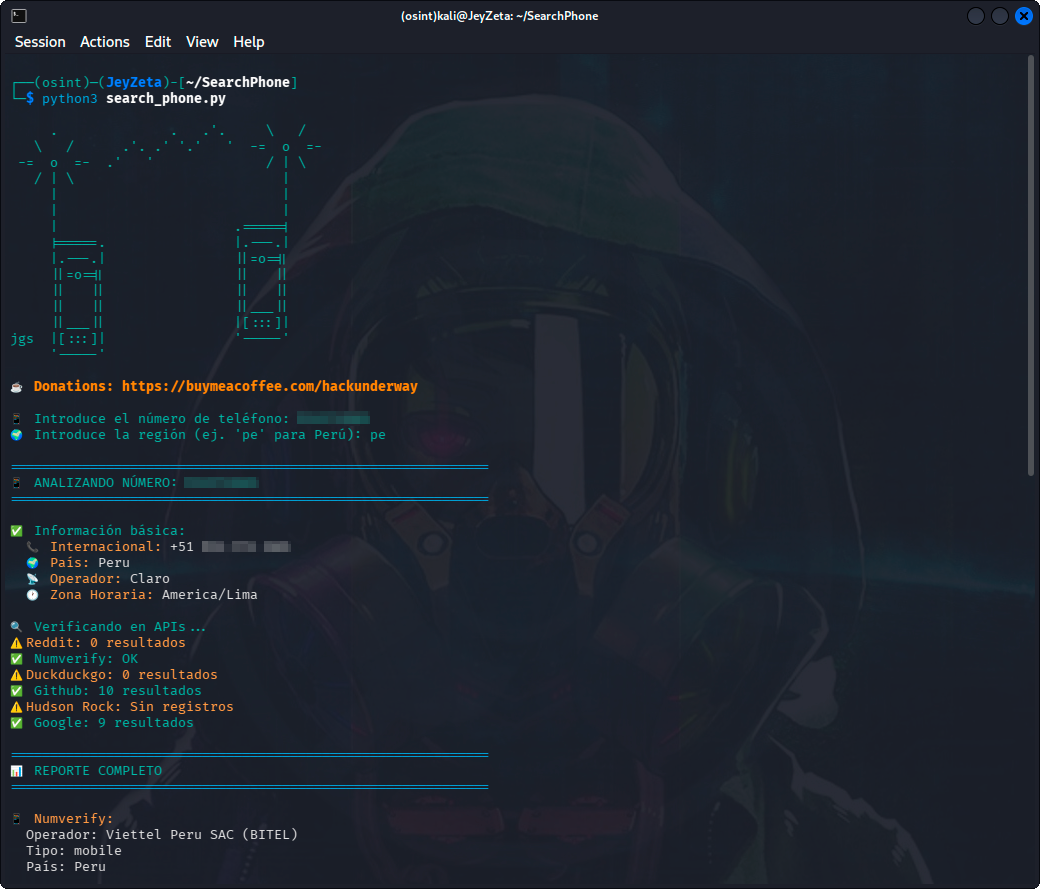 hackunderway/searchphone
전화번호 OSINT 툴킷으로, 다중 API 검색(Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock 인포스틸러 인텔리전스, 자동 보고서 생성을 지원합니다.







