
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 manishrawat21/cisa-kev-threat-intel-orchestrator
제로 터치 파이프라인으로, CISA Known Exploited Vulnerabilities (KEV) 카탈로그의 새로 무기화된 CVE를 매주 자동으로 프로덕션 준비 완료된 Sigma 탐지 규칙으로 변환합니다.
 r3nzsec/irflow-timeline
DFIR 타임라인 분석 (macOS) — CSV, TSV, XLSX, EVTX, Plaso, $MFT, $J 파일을 위한 SQLite 기반 뷰어. AI Artifacts, AI Secret Hunt, 프로세스 검사, 측면 이동 추적, 지속성 탐지 및…
 guzonghua/awesome-latency-attacks
딥러닝 지연, 에너지-지연 및 타이밍(가용성) 공격과 방어에 대한 선별된 색인 — ACM Computing Surveys 제출 논문의 부속 자료.
 owasp/quantum-security-project
벤더 중립적인 OWASP 프로젝트로, 양자 시대의 보안 위험을 매핑하여 Top 10 위험 목록, 완화 지침, 포스트퀀텀 암호화 마이그레이션 및 양자 플랫폼 보안을 위한 위협 모델을 제공합니다.
 all3xj/fixing-google-secops-detections
Google Chronicle 큐레이티드 탐지 항목을 튜닝 및 리팩토링하여 알림 피로를 제거하고 논리적 허점/버그를 수정합니다.
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RAT의 리버스 엔지니어링 분석. 신용카드 데이터를 탈취하고, 브라우저 비밀번호를 복호화하며, Telegram, SMTP 및 FTP를 통해 데이터를 유출하는 정교한 악성코드입니다.
 m0vi0/pacmap
라이브 캡처 및 PCAP 재생을 위한 그래프 중심 네트워크 트래픽 시각화 도구로, 체크포인트 차이 비교, 경로 추적, 보안 분석을 위한 Wireshark 스타일 디스플레이 필터를 제공합니다.
 sohanbhowmik/cyberthreat_dbsproject
구조화된 위협 인텔리전스 데이터셋으로, CVSS 점수, KEV 상태, 게시 날짜와 함께 CVE 취약점을 추적하기 위한 것입니다.
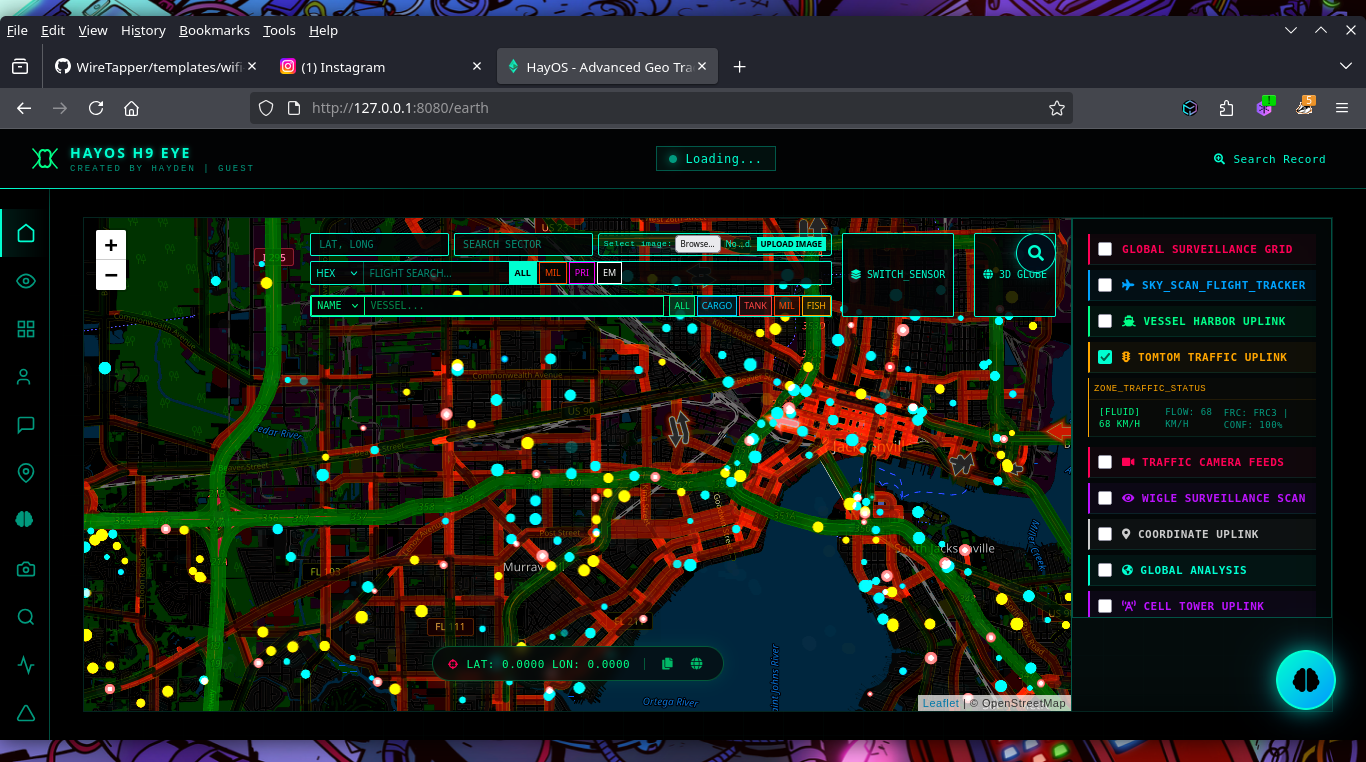 h9zdev/geosentinel
실시간 지리공간 OSINT 플랫폼으로, 항공, 선박 및 위성 데이터를 집계하고 다크 웹 검색, 소셜 미디어 도킹, AI 기반 분석을 통해 위협 인텔리전스 및 정찰을 수행합니다.
 sw33ber/nuclei-cve-analyzer
CVE 인텔리전스 파이프라인으로, 공개 CVE를 Nuclei 템플릿과 비교하여 누락된 취약점 커버리지를 식별하고, 유형을 분류하며, 우선순위를 매깁니다.
 cve-search/cve-search
검색, 순위 지정, 웹 인터페이스 및 API를 갖춘 로컬 CVE/CPE 취약점 데이터베이스로, 오프라인 취약점 분석 및 관리를 위한 도구입니다.
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 adisasoc/cve-2024-49138-soc-investigation
SOC의 CVE-2024-49138 악용 조사: 무차별 대입 공격 활동, PowerShell 실행, 악성 페이로드 분석, 권한 상승, 그리고 침해 대응을 포함합니다.
 gs-ai/amber-ici
AMBER ICI v5: 사건 범위 증거, 에이전트 체인, 하이브리드 검색, 스트리밍 분석, 그래프 및 타임라인 뷰, OCR, 통제된 웹 조사, GPU 텔레메트리를 갖춘 로컬 우선 Ollama 수사 지휘 센터입니다.
 spaceraccoon/vulnerability-spoiler-alert
인기 있는 오픈소스 저장소를 모니터링하고 AI를 사용하여 커밋이 보안 취약점을 패치하는 시점을 감지하는 모니터링 허브입니다. 종종 CVE가 할당되기도 전에 감지합니다. 발견된 내용은 레트로 테마의 웹사이트와 RSS 피드로 게시됩니다.
 beelzebub-labs/azazel
eBPF 기반의 무음 관찰자로, 컨테이너화된 런타임을 대상으로 하며, 악성코드 분석 샌드박스 및 에이전틱 AI 모니터링을 위해 설계되었습니다.
 ctrlaltint3l/intelligence
악성 샘플, 위협 인텔리전스, IOCs 및 보안 도구 로그를 위한 중앙 집중식 저장소로, 위협 연구 및 사고 대응 워크플로를 지원합니다.
 lukehebe/kql-hunting_and_detection-queries
몇 가지 KQL 헌팅 쿼리






