
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 specterops/nemesis
공격적 보안 평가를 위한 중앙 집중식 데이터 강화 플랫폼으로, 수집된 파일을 수집, 강화하고 인간 및 AI 기반 워크플로우를 통해 협업 분석을 가능하게 합니다.
 zdhenard42/soc-multitool
강력하고 사용자 친화적인 브라우저 확장 프로그램으로, 보안 전문가의 조사 작업을 간소화합니다.
 xaitax/patchapalooza
Microsoft의 월별 보안 업데이트에 대한 통찰력 있는 분석을 제공하는 포괄적인 도구입니다.
 emrekybs/douglas-042
의심스러운 Windows 머신을 몇 분 만에 트라이지합니다. 프로세스, 서비스, 자동 실행 항목, 이벤트 로그 및 포렌식 아티팩트를 수집하여 공격자 활동에 플래그를 지정하고, 바로 조치할 수 있는 단일 보고서를 제공합니다.
 gabrielsoltz/metahub
AWS용 자동화된 보안 결과 개선 및 영향 평가 도구입니다. 리소스 컨텍스트, 연결 및 태그를 사용하여 취약성 데이터를 개선하고, 우선 순위가 지정된 수정을 위한 상황별 영향 점수를 계산합니다.
 datadog/hash
YAML로 구성 가능한 낮은 상호작용 허니팟 프레임워크로, HTTP/HTTPS 기반의 디셉션 서버를 배포할 수 있으며 내장된 허니트랩 및 Datadog 로그 통합을 지원합니다.
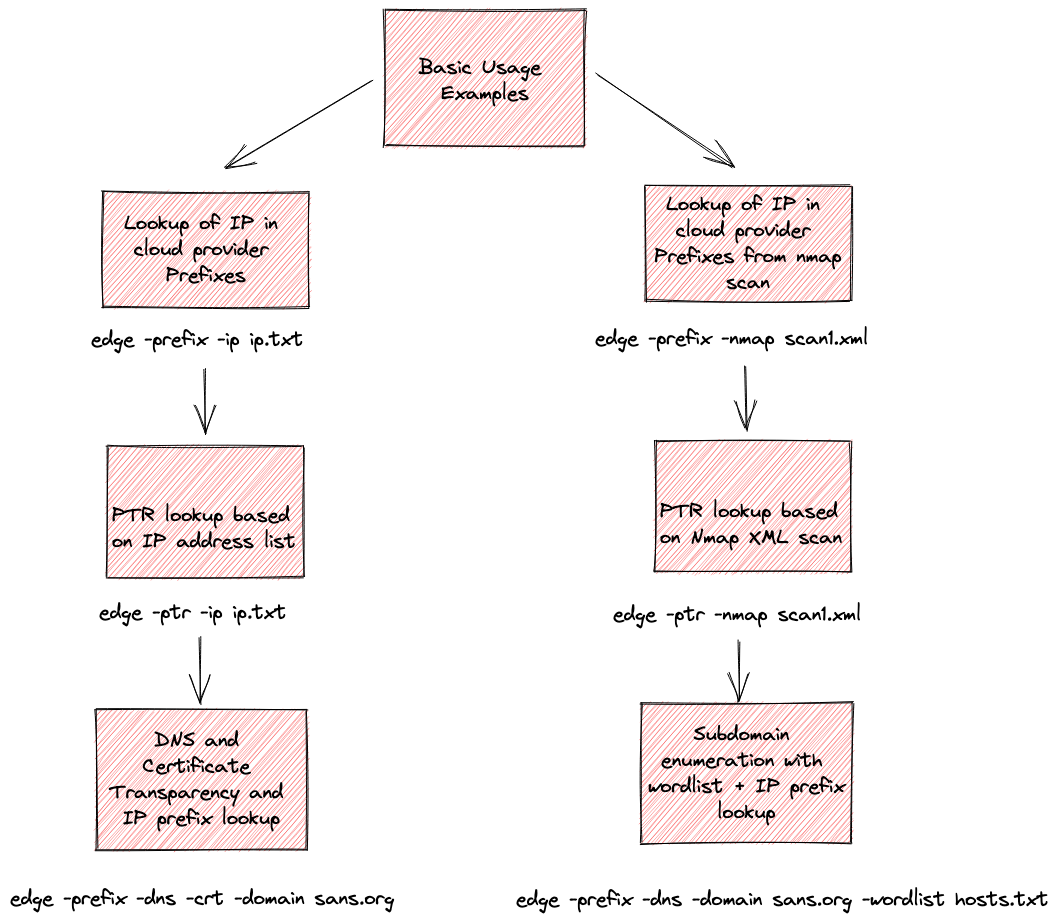 iknowjason/edge
Whois for the Cloud: 클라우드 제공자 식별을 위한 정찰 도구. AWS, Azure, Google, Cloudflare 및 Digital Ocean을 지원합니다.
 hash1da1/gotanda
OSINT용 브라우저 확장 프로그램으로, 선택한 IOC(IP, 도메인, URL, 해시, SNS)에서 VirusTotal, Shodan, SecurityTrails 등 여러 엔진을 통해 위협 인텔리전스 및 정찰 데이터를 검색합니다.
 bytedance/elkeid
Elkeid는 호스트, 컨테이너, K8s, 서버리스 등 다양한 워크로드의 보안 요구 사항을 충족할 수 있는 오픈 소스 솔루션입니다. 이는 ByteDance의 내부 모범 사례에서 파생되었습니다.
 hamza-megahed/odin
엔드포인트 전반에 Loki를 배포하여 탐지 결과를 수집하고 로그를 CSV로 파싱해 사고 대응 및 포렌식 분석에 활용하는 중앙 집중식 IoC 스캐너.
 jeromesegura/ekfiddle
악성 웹 트래픽을 분석하기 위한 만능 도구로, 널리 사용되는 Fiddler 웹 디버거를 기반으로 합니다.

 hashicorp-forge/grove
소프트웨어 서비스(SaaS) 로그 수집 프레임워크.

 thisislibra/m3
Black Hat Europe 2021의 Arsenal과 atHack 2021의 Arsenal에서 발표된, 간단하고 확장 가능한 Android 봇 에뮬레이션 프레임워크
 cyb3rfox/aurora-incident-response
사고 대응 문서화를 쉽게 만듭니다. 사고 대응자가 사고 대응자를 위해 개발했습니다.
 viralmaniar/ddwpasterecon
DDWPasteRecon 도구는 코드 유출, 민감한 파일, 평문 비밀번호, 비밀번호 해시를 식별하는 데 도움을 줍니다. 또한 SOC 및 블루팀(Blue Team) 구성원이 조직의 pastesites 노출에 대한 상황 인식을 얻을 수 있게 합니다. Google의…
 stamusnetworks/scirius
Suricata 규칙셋 관리, 위협 헌팅 및 규칙 튜닝을 위한 웹 인터페이스로, 다중 소스 피드 집계, 변환 및 활동 통계를 제공합니다.







