
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 kevthehermit/pastehunter
yara 규칙으로 Pastebin 스캔

 orlikoski/skadi
MacOS, Windows, Linux의 호스트 기반 데이터를 수집, 처리 및 헌팅하세요.
 olafhartong/threathunting
위협 사냥을 안내하기 위해 MITRE ATT&CK에 매핑된 Splunk 앱
 mkorman90/regipy
Regipy는 오프라인 레지스트리 하이브를 파싱하기 위한 OS 독립적인 파이썬 라이브러리입니다.
 idaholab/malcolm
Malcolm은 전체 패킷 캡처 아티팩트(PCAP 파일), Zeek 로그 및 Suricata 경보를 위한 강력하고 쉽게 배포 가능한 네트워크 트래픽 분석 도구 모음입니다.
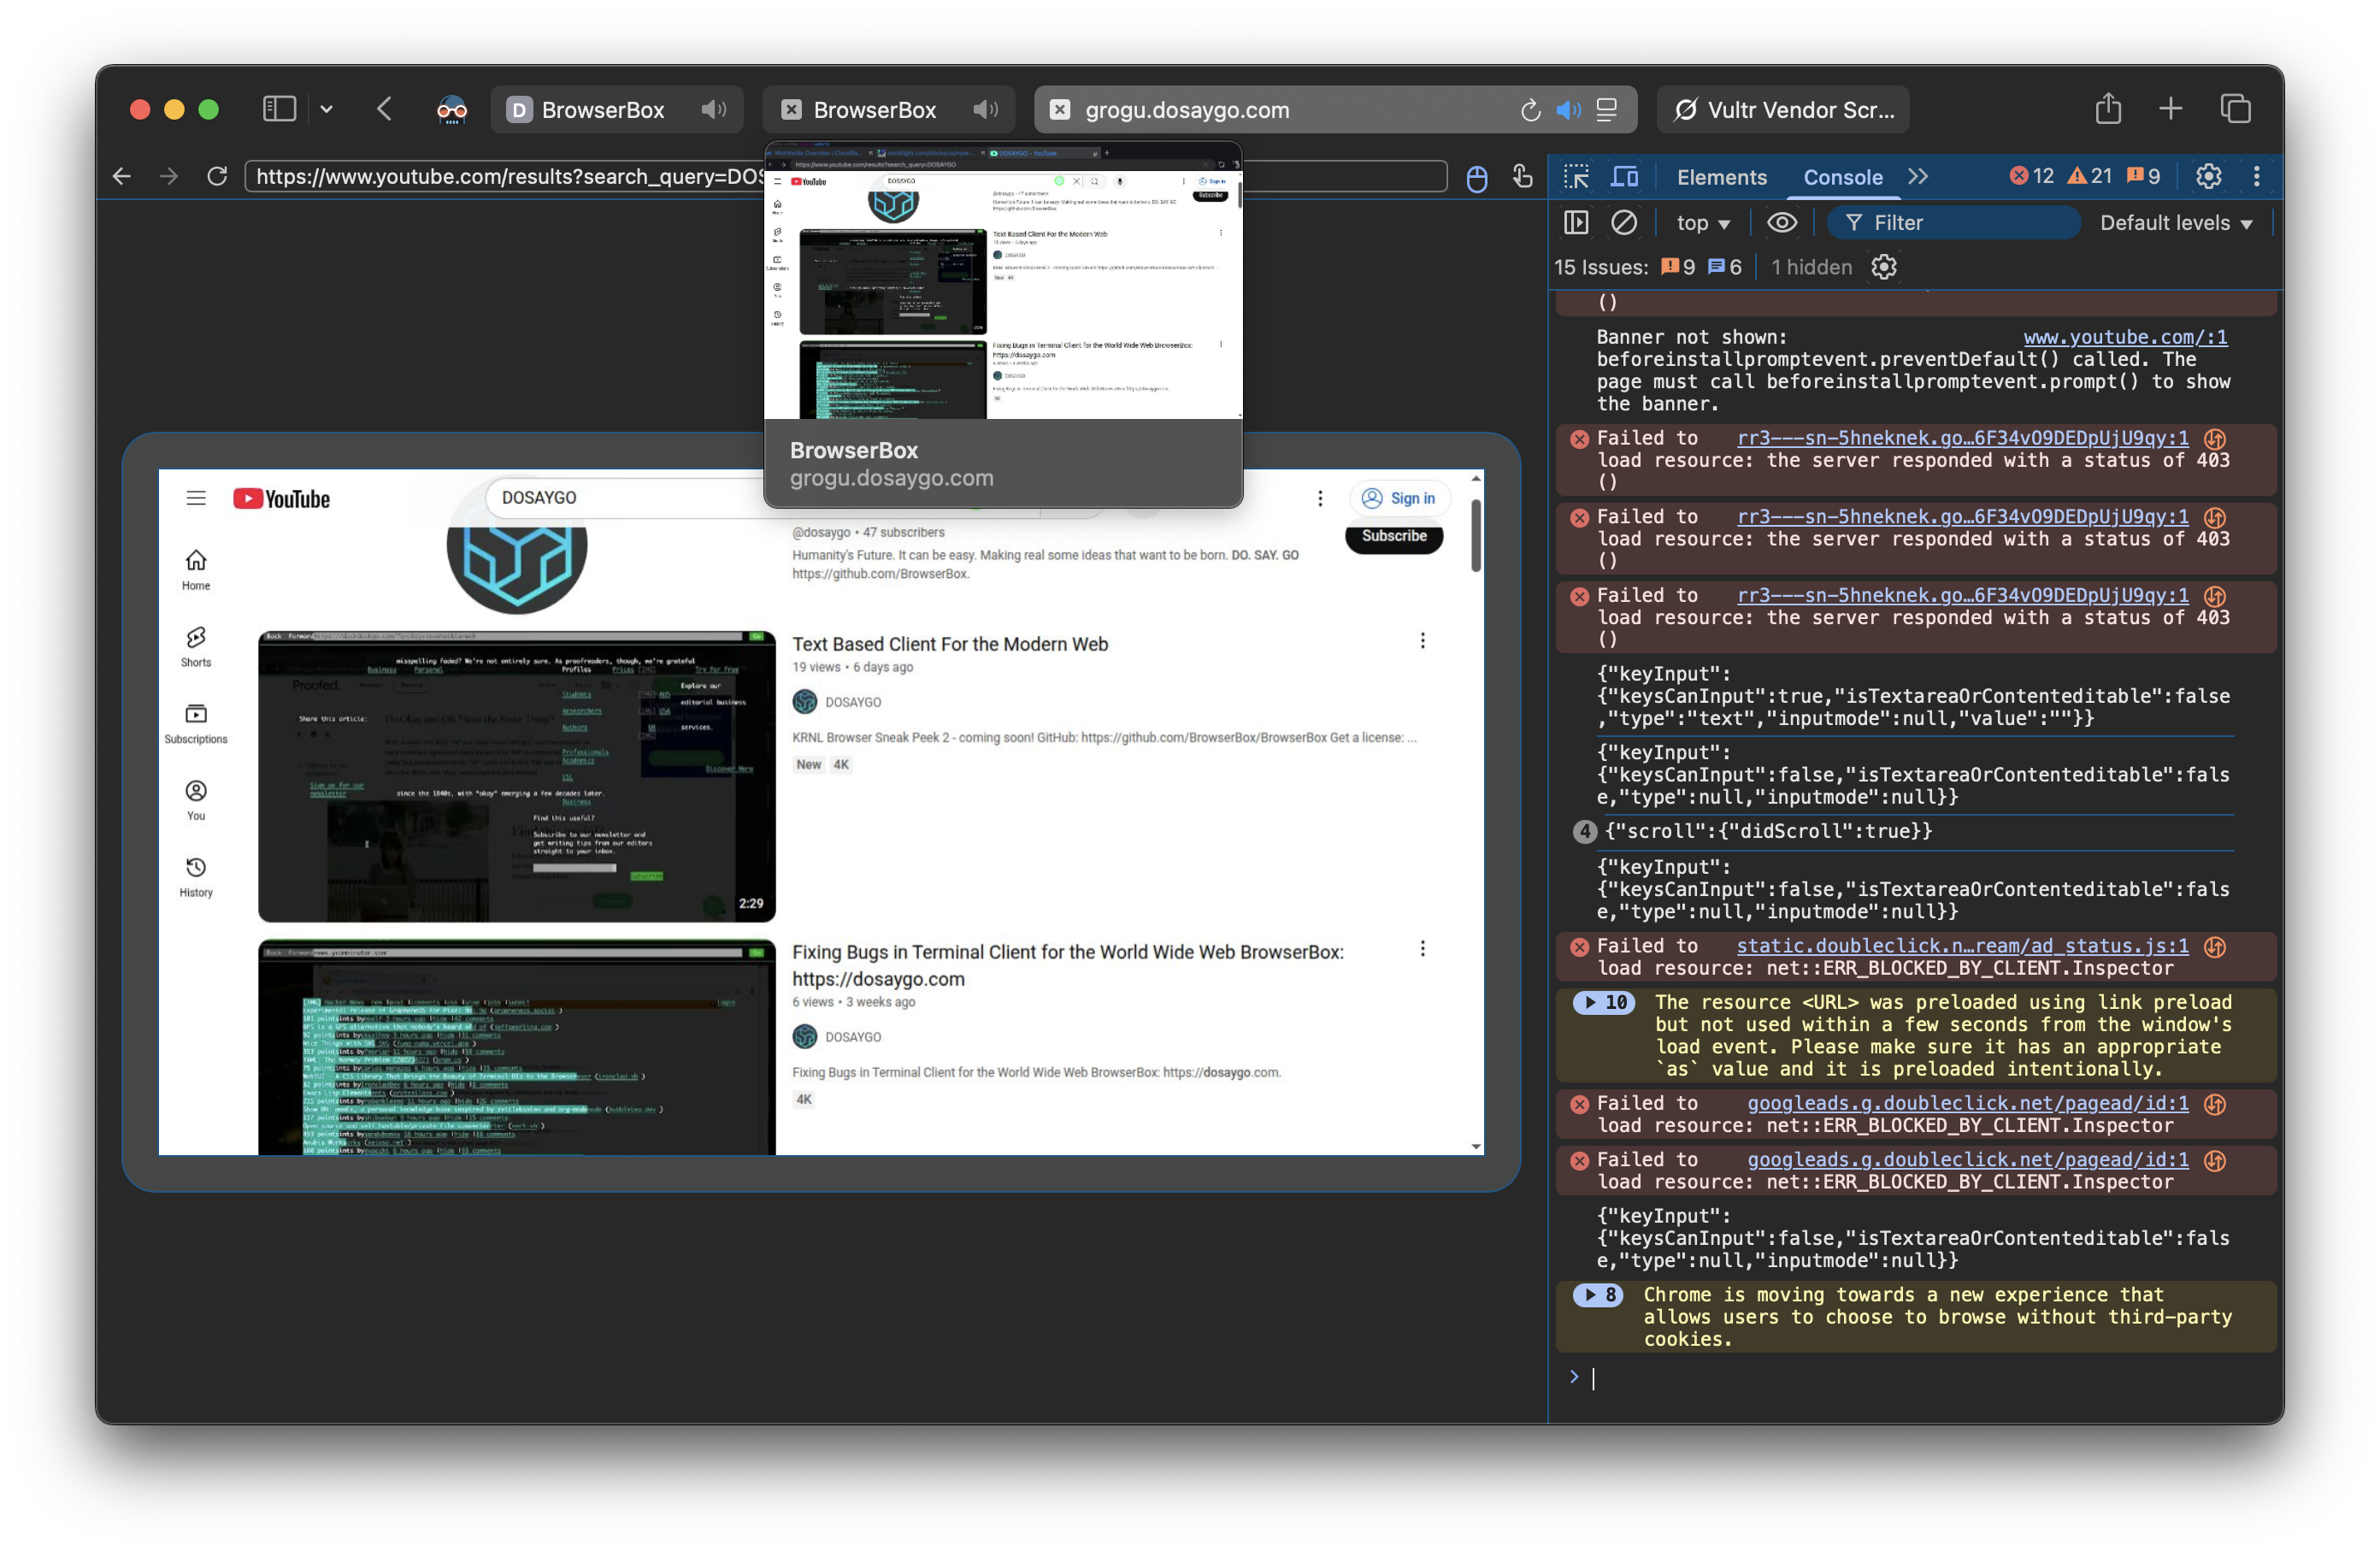 browserbox/browserbox
💚🇺🇸🗽Secure browser infrastructure for regulated enterprises, AI and agentic microtasks
 inceptionstack/lowkey
OpenClaw, Claude Code, Codex와 같은 자체 호스팅 AI 코딩 에이전트를 CloudFormation, IAM 프로필, 샌드박스 격리를 통해 AWS 계정에 배포하여 자동화된 풀스택 개발 및 인프라 관리를 수행합니다.

 circl/ail-framework
AIL 프레임워크 - 분석 정보 유출 프레임워크. 프로젝트가 https://github.com/ail-project 로 이동되었습니다.
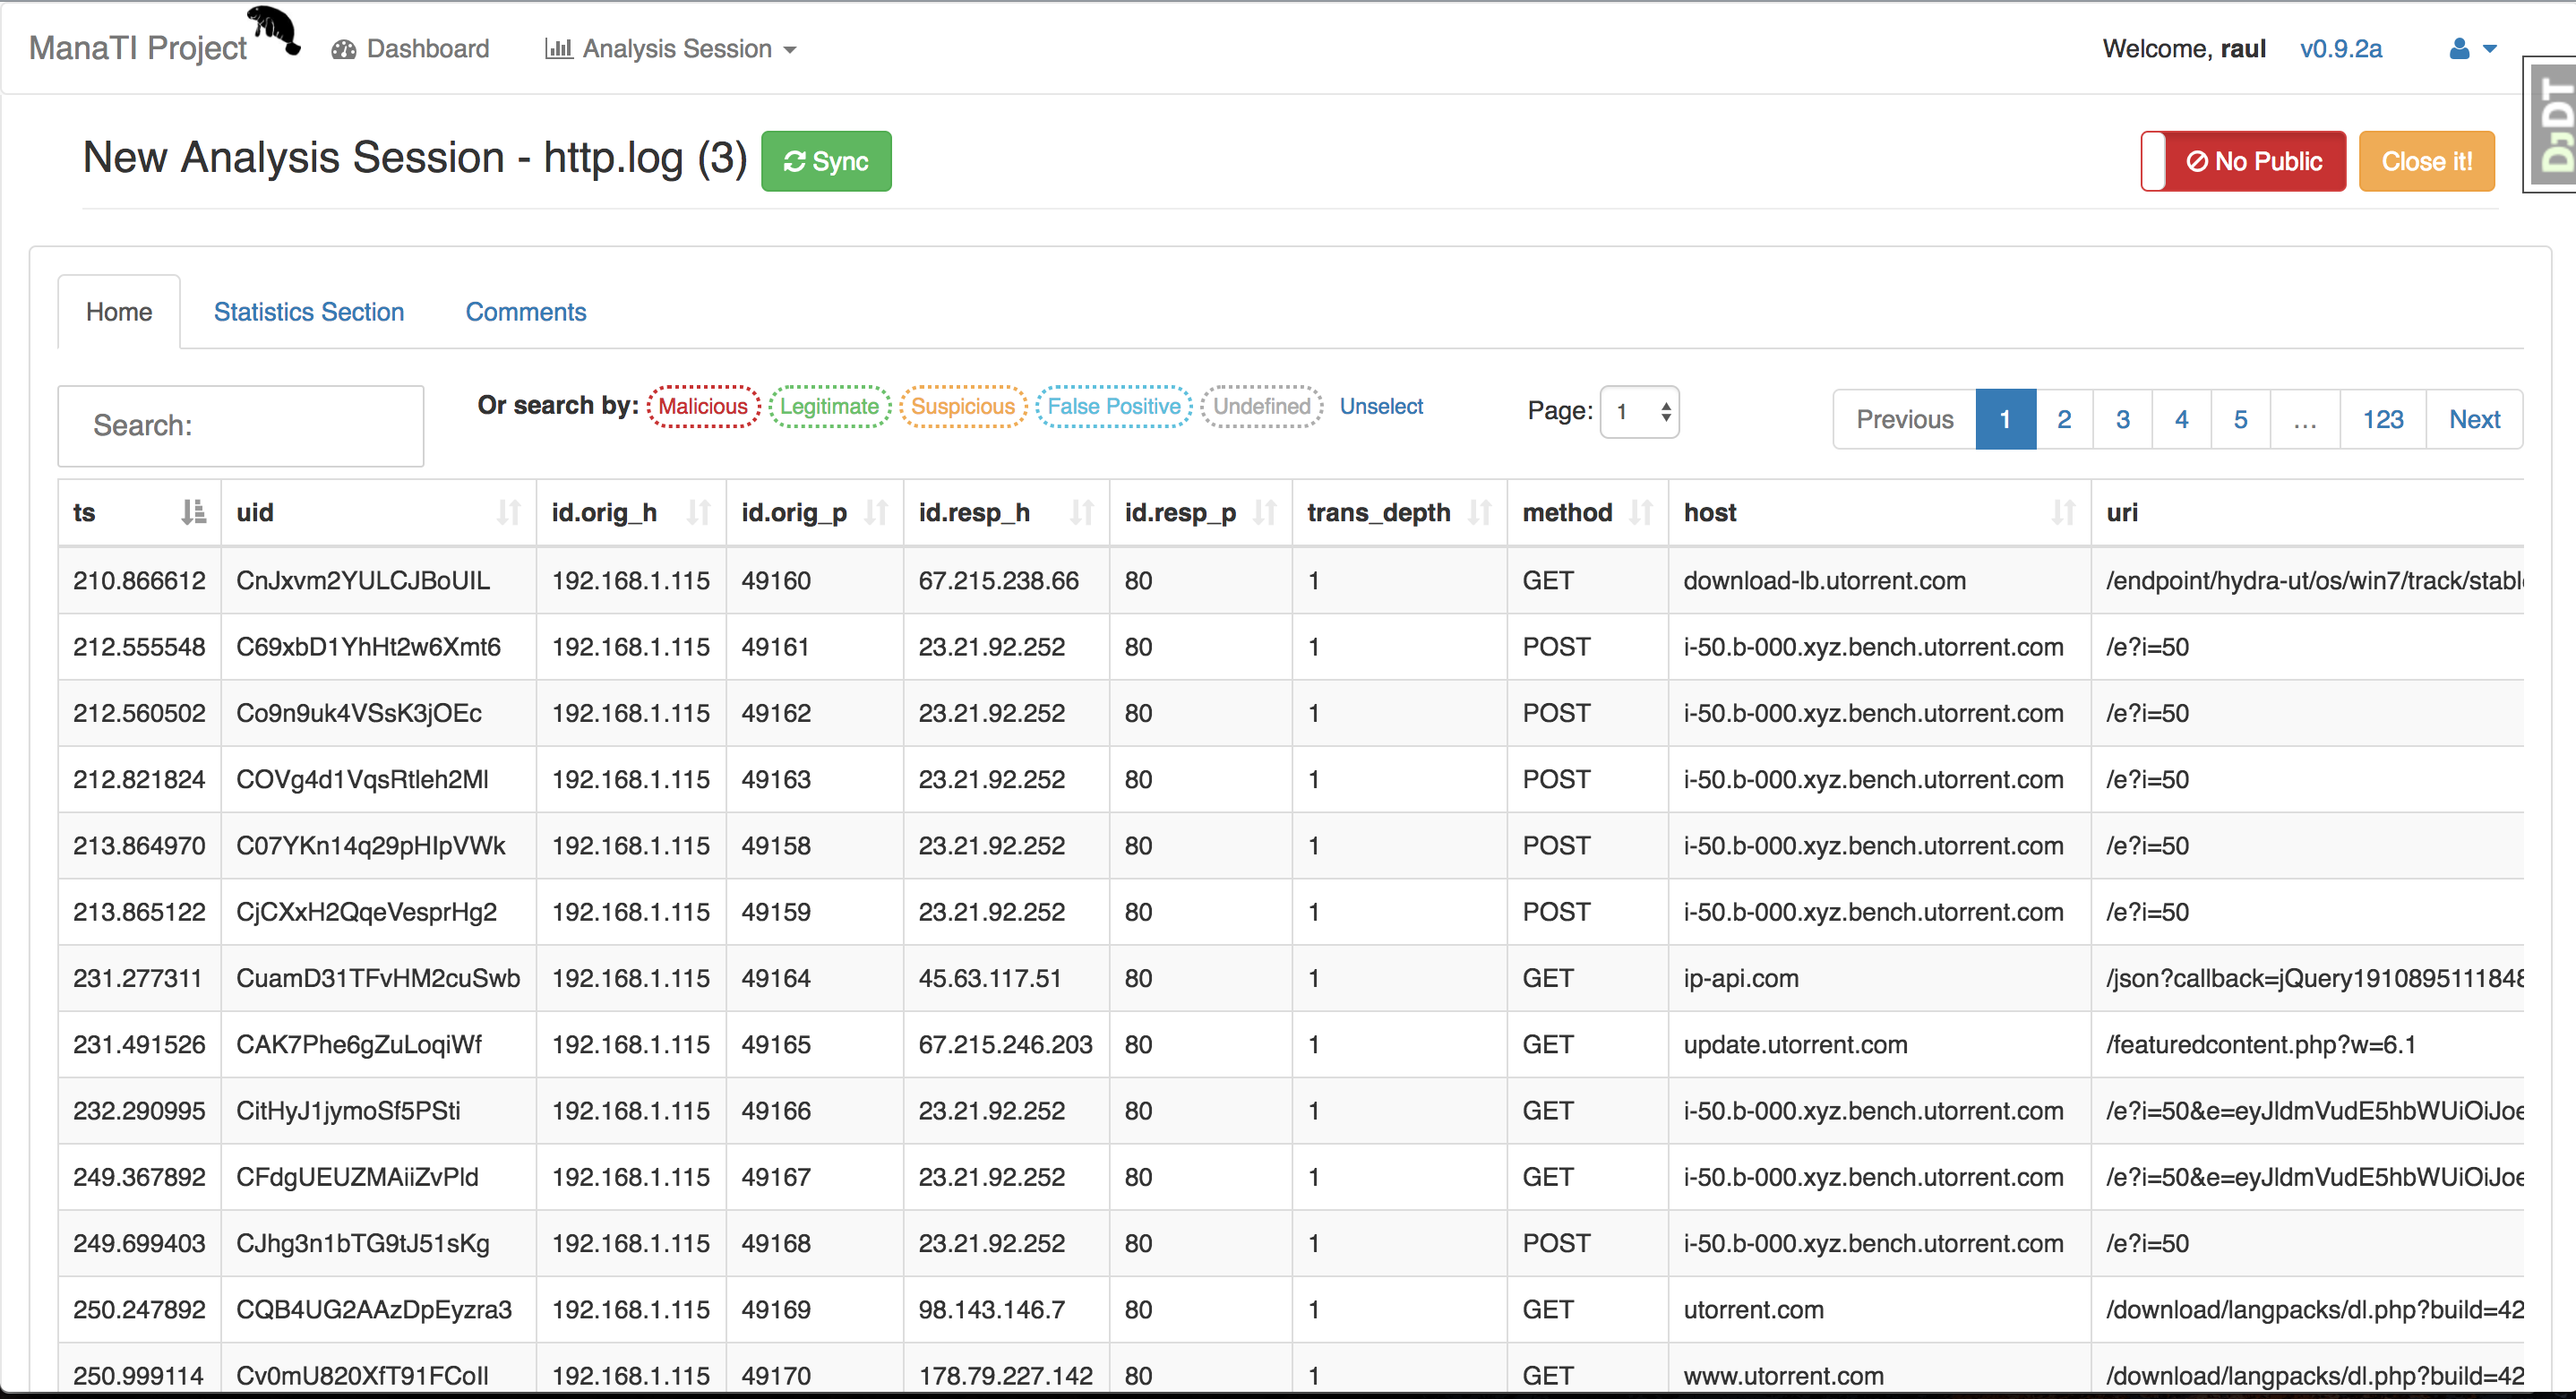 stratosphereips/manati
직관적인 위협 분석가의 작업을 지원하는 웹 기반 도구입니다.

 0x4d31/fatt
FATT /fingerprintAllTheThings - pcap 파일 및 실시간 네트워크 트래픽에서 네트워크 메타데이터와 지문을 추출하기 위한 pyshark 기반 스크립트
 randomuserid/tylium
침입 탐지, 보안 분석 및 위협 헌팅을 위한 주요 데이터 파이프라인
 capacitorset/box-js
JavaScript 악성코드 연구를 위한 도구입니다.
 activecm/rita
Real Intelligence Threat Analytics (RITA)는 네트워크 트래픽 분석을 통해 명령 및 제어 통신을 탐지하는 프레임워크입니다.
 zeek/zeek
Zeek는 일반적인 IDS와는 매우 다른 강력한 네트워크 분석 프레임워크입니다.






