
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 praetorian-inc/trajan
파이프라인 구성에서 보안 취약점을 식별하기 위한 다중 플랫폼 CI/CD 취약점 탐지 및 공격 자동화 도구입니다.
 wslyvh/paperweight
Paperweight는 받은편지함을 스캔하여 디지털 발자국을 파악한 다음, 데이터를 다시 통제하고 삭제할 수 있도록 도와줍니다. 로컬 우선 방식이며 오픈소스입니다.
 cybereason-public/owlsm
eBPF를 사용하여 Linux 커널 내부의 Sigma 규칙 엔진. 방지 기능에 초점을 맞춤.
 manuelschipper/nah
치명적인 에이전트 동작을 차단하는 가드
 helixar-ai/mcp-security-checklist
MCP는 빠르게 채택되고 있습니다. 보안 지침은 뒤처져 있습니다. 이 체크리스트는 보안 엔지니어, 플랫폼 팀, 기술 리더에게 내부 도구든 고객 대상 AI 에이전트든 MCP 배포를 보호하기 위한 명확하고 실행 가능한 기준선을 제공합니다.
 aradhyacp/secflow
AI 기반의 자동 위협 분석 파이프라인으로, 파일, URL, IP, 도메인 또는 이미지를 전문 보안 분석 도구로 라우팅하고 통합된 YARA 및 Sigma 규칙을 사용하여 전문적인 PWNDoc 보고서를 생성합니다.
 r3nzsec/irflow-timeline
DFIR 타임라인 분석 (macOS) — CSV, TSV, XLSX, EVTX, Plaso, $MFT, $J 파일을 위한 SQLite 기반 뷰어. AI Artifacts, AI Secret Hunt, 프로세스 검사, 측면 이동 추적, 지속성 탐지 및…
 securityclaw/securityclaw
모듈식 스킬 기반 자율 보안 운영 센터(SOC) 에이전트로, OpenSearch/Elasticsearch 데이터를 모니터링하고 RAG 기반 행동 메모리를 구축하며 LLM을 사용하여 실시간 이상 징후를 검증합니다.
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 cogensec/gideon
위협 인텔리전스, 취약점 연구, IOC 분석 및 레드 팀 활동을 위한 자율 보안 운영 에이전트. CVE 연구, 포스트 익스플로잇, 페이로드 생성, AI 기반 방어 분석을 위한 모듈식 기술을 갖춘 이중 모드 운영을 지원합니다.
 opensourcemalware/polinrider
북한과 연계된 PolinRider 공급망 공격에 대한 기술 문서로, 난독화된 JS 페이로드 삽입, git 히스토리 조작, C2 인프라, 그리고 1,951개의 손상된 저장소에 대한 수정 지침을 문서화합니다.
 antonlovesdnb/ttprunner
AI로 TTP를 실행하세요!
 matthart1983/netwatch
Network diagnostics in your terminal. Inspect traffic, connections and network behaviour. Built with Rust.
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Linux/Windows/Unix 시스템을 위한 고급 행위 기반 C2 및 리버스 셸 탐지기입니다. 실시간 연결 분석, 휴리스틱 점수화, C2 프레임워크 시그니처 탐지, 비콘 간격 분석, 프로세스 종료 엔진을 갖춘 대화형…
 0xv1n/macnoise
확장 가능한 MacOS 시스템 텔레메트리 생성기.
 olizimmermann/phishcollector
PhishCollector는 피싱 사이트를 수집, 분석 및 추적하기 위한 연구 프레임워크입니다.
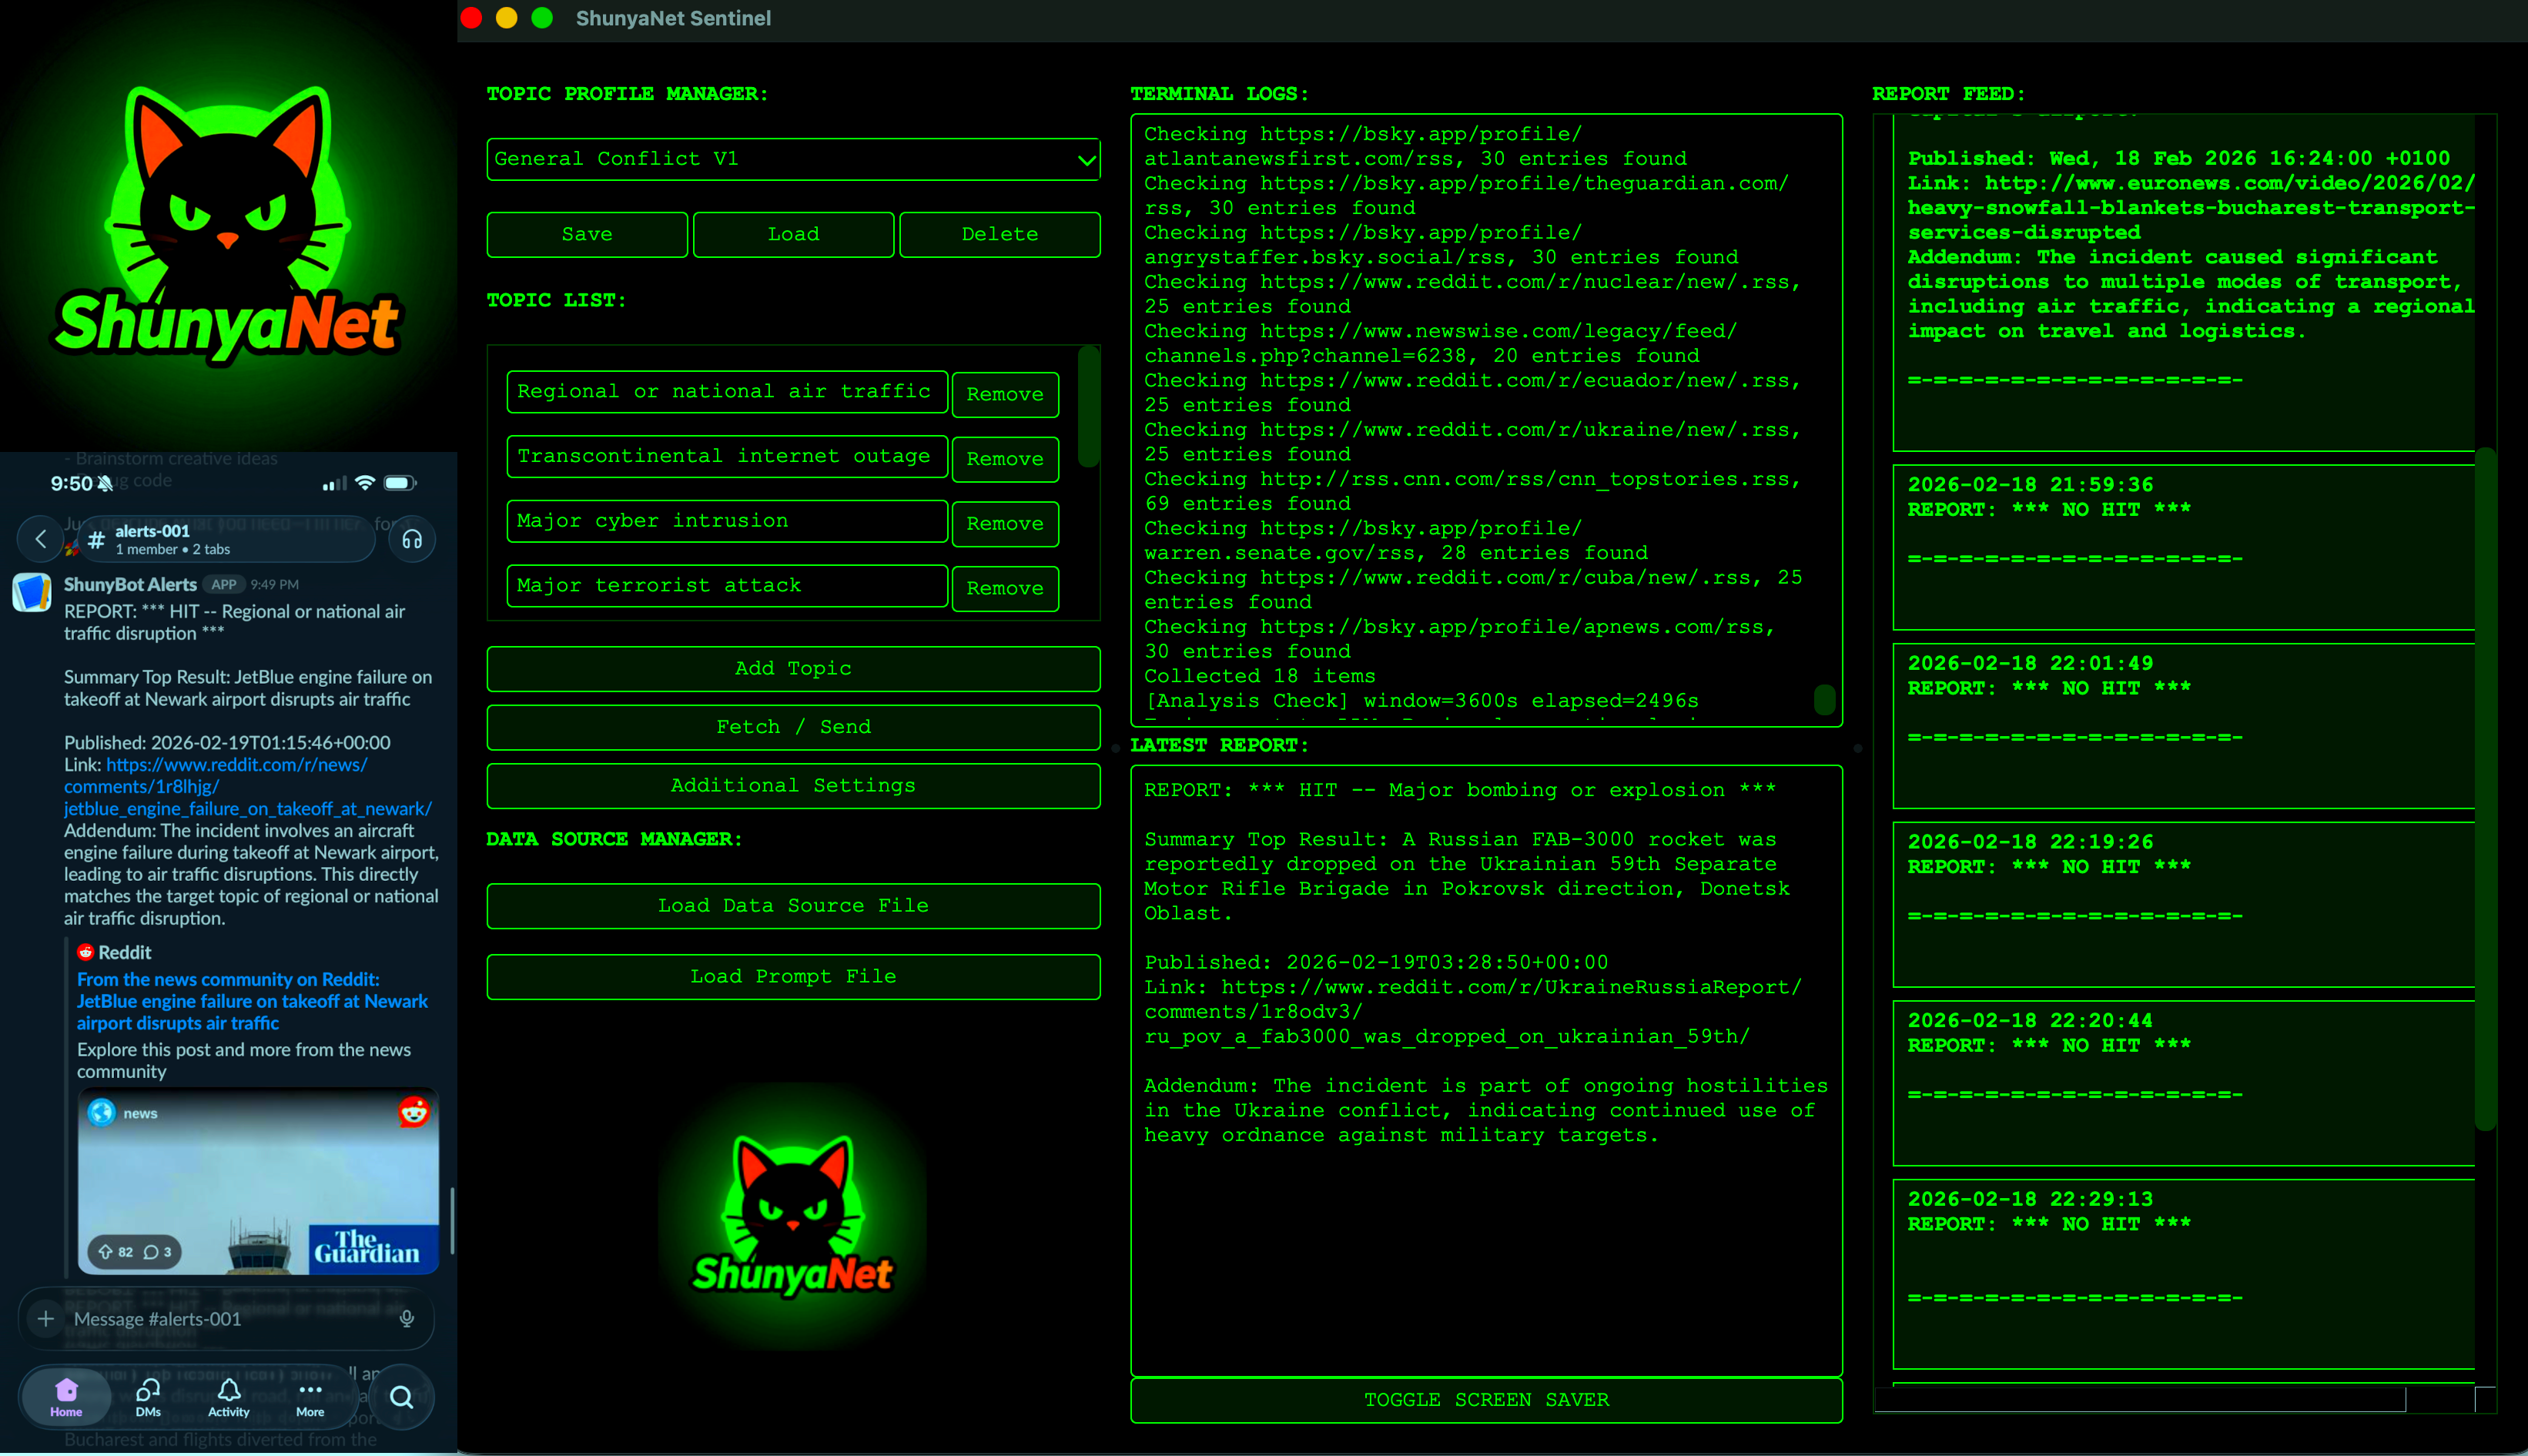 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel은 RSS 피드를 모니터링하고, 이를 LLM에 보내 분석하며, 요약이나 알림을 GUI와 Slack으로 직접 전달하는 경량 프로그램입니다.
 gs-ai/amber-ici
AMBER ICI v5: 사건 범위 증거, 에이전트 체인, 하이브리드 검색, 스트리밍 분석, 그래프 및 타임라인 뷰, OCR, 통제된 웹 조사, GPU 텔레메트리를 갖춘 로컬 우선 Ollama 수사 지휘 센터입니다.







