
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 sushegaad/claude-skills-governance-risk-and-compliance
Installable Claude Skills providing expert-level compliance guidance for 30+ frameworks including ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA, NIST CSF,…
 rootly-ai-labs/rootly-graphify-importer
Rootly 인시던트, 알림 및 팀을 쿼리 가능한 지식 그래프로 전환합니다. 서비스 종속성, 당직 커버리지 공백 및 인시던트 간 패턴을 시각화합니다.
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
CVE-2025-21298에 대한 LetsDefend SOC336 사례 연구
 azeemering/cve-2019-19781-dfir-notes
내 Citrix ADC NetScaler CVE-2019-19781 취약점 DFIR 노트
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE 취약점: React Server Components의 안전하지 않은 역직렬화 결함에 대한 심층 분석으로, 기본 React/Next.js 환경에서 인증되지 않은 원격 코드 실행을 가능하게 합니다.
 0xblackash/cve-2026-40369
CVE-2026-40369
 0xblackash/cve-2021-44228
CVE-2021-44228
 0x4d31/cve-2024-6387_hassh
CVE-2024-6387 (regreSSHion)에 취약할 가능성이 있는 OpenSSH 서버를 식별하기 위한 HASSH 핑거프린트.
 adham504/sentinelthread-forensics
Hayabusa 엔진을 오케스트레이션하여 원시 EVTX 로그를 Sigma 규칙 탐지 및 MITRE ATT&CK 매핑이 적용된 우선순위 위협 타임라인으로 변환하는 고속 Windows 포렌식 트리아지 플랫폼입니다.
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Log4Shell(CVE-2021-44228) 공격에 대한 선별된 침해 지표(IOC), 공격 소스 IP, Snort/Suricata 탐지 규칙 저장소입니다.
 resellnom/litespeed-cpanel-cve-2026-54420-fix
방어적 완화 및 감사 툴킷으로, LiteSpeed cPanel 플러그인의 CVE-2026-54420을 대상으로 하며, 공유 호스팅 환경에서 심볼릭 링크 탐지, IOC 헌팅, 그리고 복구 검증 기능을 제공합니다.
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 kavan00/android-projector-c2-malware
중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis
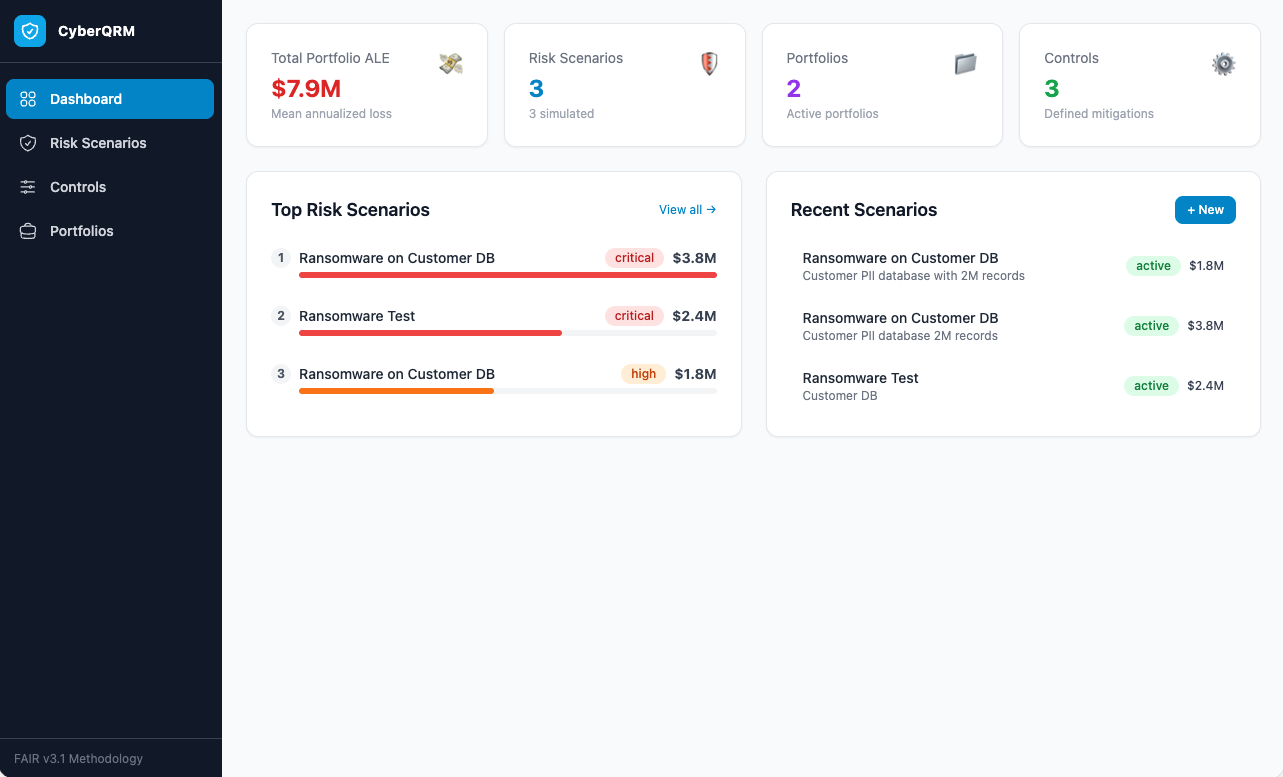 iiamit/cyberqrm
FAIR CRQ 프레임워크의 구현
 salaheldinfikri/kalim_backdoor
Kalim 백도어 악성코드 보고서
 zolderio/token-proxy
LLM API 트래픽을 위한 투명한 PII 삭제 프록시입니다. 애플리케이션과 LLM 제공자(현재 Anthropic) 사이에 위치하여, 아웃바운드 시 민감 데이터를 가명 처리하고 인바운드 시 복원합니다. FastAPI + httpx로 구축되었습니다.
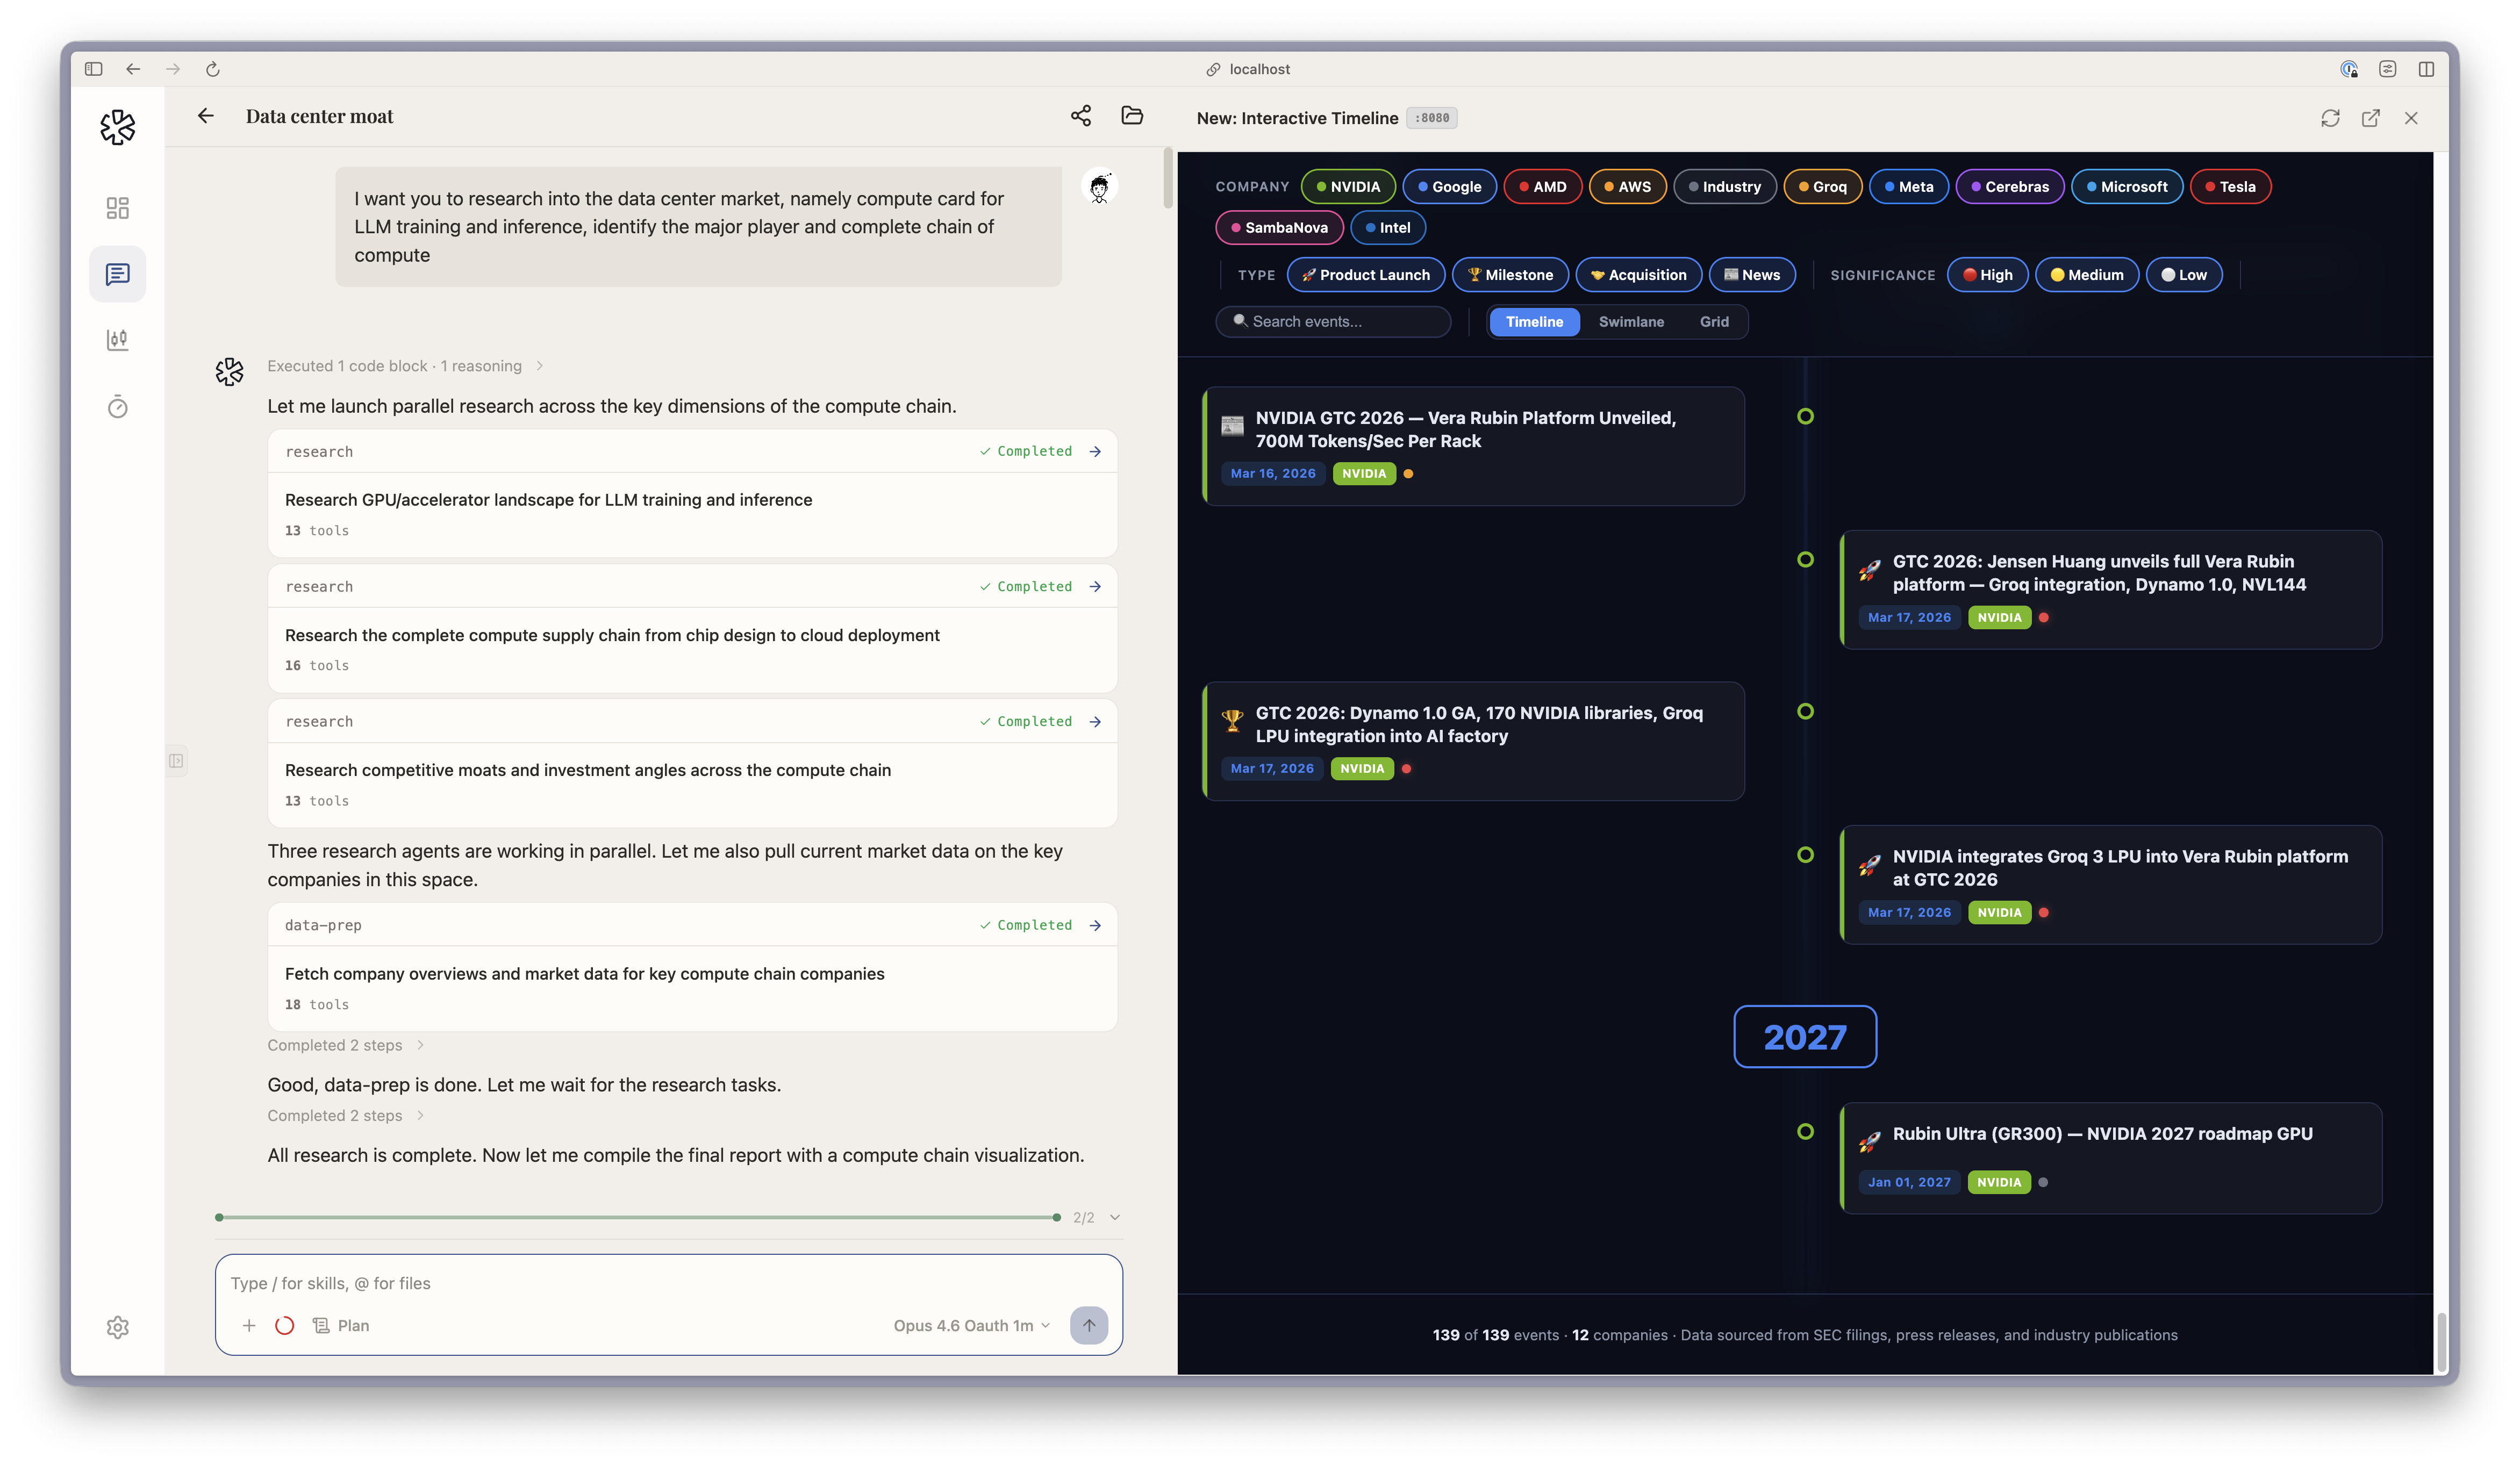 ginlix-ai/langalpha
자동화된 OSINT 프레임워크로, 정찰, 데이터 수집, 위협 인텔리전스 수집을 위한 모듈형 크롤러, 스캐너, 추출 파이프라인을 갖추고 있습니다.
 dshapi/ai-spm
이 오픈소스 프로젝트는 엔터프라이즈 수준의 AI-SPM을 구현하는 데 전념합니다. 이를 통해 조직은 AI 시스템을 위협으로부터 사전에 보호하고, 데이터 노출을 최소화하며, AI 애플리케이션(에이전트, MPC 서버, 모델 등)의 신뢰성을 유지할 수 있습니다.







