
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 nicholasc03/dns-poisoning-triage-lab
레거시 하드웨어에서 DNS 캐시 중독에 대한 포렌식 트라이지. 839바이트 무단 레코드 주입에 대한 PCAP 분석, CVE-2025-40778 매핑, Arch Linux에서 강화된 Unbound(DoT)를 통한 수정이 포함됩니다.
 mrk336/dns-mayhem-cve-2026-41096-deep-dive
CVE‑2026‑41096에 대한 심층 기술 분석: Windows DNSAPI.dll의 심각한 힙 오버플로로, 조작된 DNS 응답을 통해 원격 코드 실행을 가능하게 합니다. 공격 벡터, 패치 인사이트, 보안 팀을 위한 방어 가이드 포함.
 vishvacyber/detection-tool-kit-for-cve-2026-31431
다중 계층 탐지 툴킷: CVE-2026-31431 (Copy Fail) Linux 커널 LPE 전용. eBPF, auditd, Sigma 규칙, 페이지 캐시 차이점(diff) 및 방어자를 위한 IOC 가이드를 제공합니다.
 tadash10/detect-cve-2024-0762
CVE-2024-0762와 같은 취약점, 특히 UEFI 펌웨어에서의 취약점을 탐지하는 것은 저수준 특성 때문에 상당히 어렵습니다.
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
SIEM 플랫폼을 사용한 CVE-2024-24919 악용 탐지 및 분석에 대한 단계별 안내. 트래픽 분석, IOC 문서화, 차단 및 에스컬레이션 절차 포함.
 tadash10/detailed-analysis-and-mitigation-strategies-for-cve-2024-38124-and-cve-2024-43468
CVE-2024-38124 (Windows Netlogon) 및 CVE-2024-43468 (Microsoft Configuration Manager)에 대한 심층 분석 및 완화 전략, 공격 경로, 탐지 방법, 사고 대응 지침 포함.
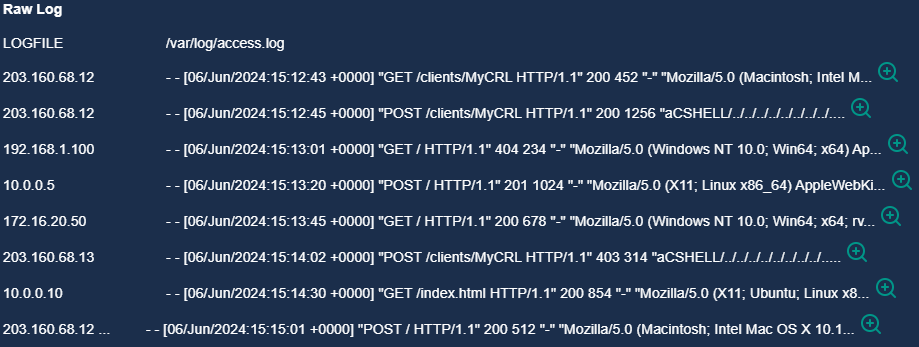 luismateo1/arbitrary-file-read-cve-2024-24919
CVE-2024-24919 경로 탐색 공격의 탐지, 조사 및 대응에 대한 실습 가이드로, 로그 분석, 위협 인텔리전스 확인 및 서버 격리를 포함합니다.
 oguz-kagan-akar/cve-2026-41940-analysis
cPanel/WHM 인증 우회에 대한 기술 분석
 gubiczap/cve-2026-31431-checker
CVE-2026-31431 "Copy Fail"용 셸 스캐너 — Linux 커널 페이지 캐시 손상(algif_aead/AF_ALG)을 통한 로컬 권한 상승 취약점입니다. 커널 버전, 패치 상태, 모듈 상태, setuid 노출 및 완화 조치를 확인합니다. Debian…
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
ms-agent의 명령 주입 취약점인 CVE-2026-2256에 대한 위협 모델 및 분석으로, 악용 벡터와 잠재적 영향을 자세히 설명합니다.
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 techgaun/cve-2025-55182-scanner
CVE-2025-55182 침해 지표를 찾는 Python 기반 스캐너입니다. Linux 및 macOS 호스트에서 파일 시스템 경로, 프로세스, systemd 서비스, cron 지속성, JavaScript XOR 인젝션을 점검합니다.
 ngvcanh/cve-2025-55182-attack-analysis
CVE-2025-55182 (React2Shell) 실제 공격 분석 - React Server Components RCE 취약점
 nerium-security/cve-2025-55182
React JavaScript 프레임워크의 RCE 취약점에 대한 호스트 기반 탐지 규칙
 zenzue/cve-2025-50154
불안전한 NTLM/SMB 사용을 감사, 강화, 탐지하기 위한 PowerShell 툴킷으로, CVE-2025-50154 자격 증명 누출 위험을 이벤트 로그 분석 및 탐지 쿼리로 해결합니다.
 imthecopilotnow/cve-2025-492026
CVE-2025-492026에 대한 보안 권고: Copilot AI의 하이퍼링크 주입 취약점으로 인해 의도하지 않은 탐색이 발생합니다. CWE-451 분류, 악용 시나리오 및 완화 타임라인을 포함합니다.
 victoriaalicex/cve-2025-40536-analysis
CVE-2025-40536 분석, SolarWinds Web Help Desk 보안 제어 우회(CVSS 8.1). 취약점 메커니즘, 동반 RCE CVE와의 공격 체인, Storm-2603 위협 행위자 배후 분석, MITRE ATT&CK 매핑, DoD 및 정부 환경을…
 google/threat-team
더 이상 유지 관리되지 않습니다. Google Threat Intelligence / VirusTotal 컬렉션을 참조하십시오.







