
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 g-les/100daysofyara
100 Days of YARA — 한 해가 진행됨에 따라 규칙과 아이디어로 업데이트될 예정
 sifalcon/detection
DFIR 엔게이지먼트와 악성코드 분석에서 추출한 탐지 규칙 및 IOCs의 선별된 컬렉션으로, 위협 헌팅, 사고 대응, 침입 탐지를 지원합니다.
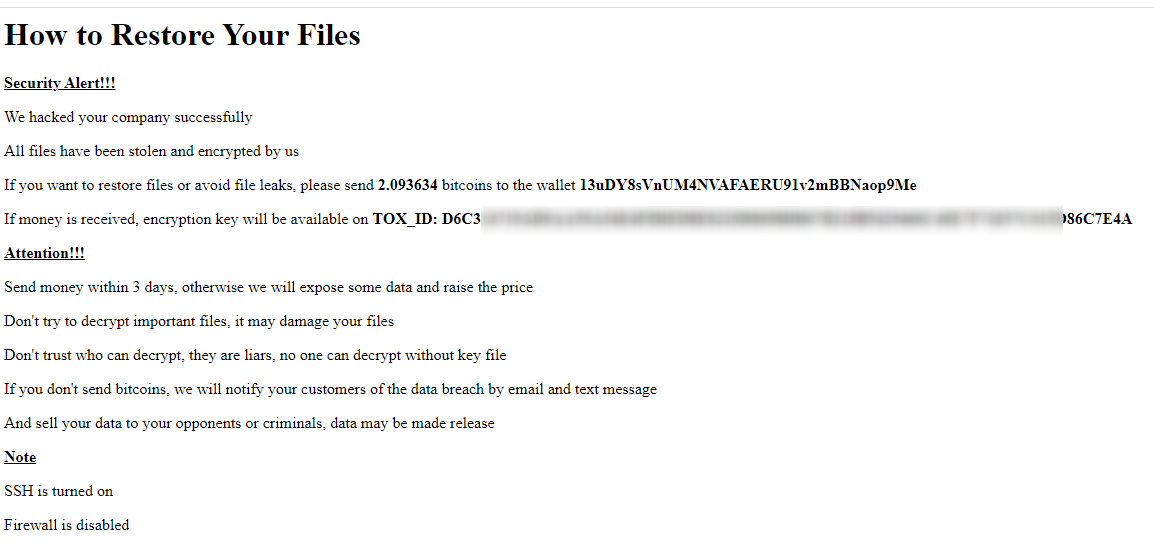 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi 반자동 랜섬웨어 공격 비트코인 지갑
 fastfire/ioc_attack_esxi_feb_2023
2023년 2월 3일 금요일까지 발생한 ESXi 인프라 공격과 관련하여 확인된 IoC 모음입니다.
 embee-research/sigma
탐지 규칙을 대중에게 공개하기 위한 저장소
 inquest/malware-samples
악성코드 샘플 및 관련 분석 정보 모음으로, 대부분 http://blog.inquest.net에서 참조된 것으로 보입니다.
 inquest/yara-rules-vt
VirusTotal.com을 통해 사용하도록 설계된 YARA 규칙 모음입니다.
 nexusfuzzy/raccoon_config
Tria.ge에서 라쿤 서버 목록을 스캔하고 구성을 추출합니다.

 curated-intel/ukraine-cyber-operations
Curated Intelligence는 전 세계의 분석가들과 협력하여 추가 무료 위협 인텔리전스를 찾고 있는 우크라이나 조직에 유용한 정보를 제공하고 있습니다. Slava Ukraini. 우크라이나에 영광을!
 delivr-to/detections
delivr.to 팀이 개발한 탐지 콘텐츠의 홈

 t3l3m3try/threat_hunting
블루 팀에게 유용한 일부 위협 헌팅 쿼리

 pandare9x/configuration_extractors
악성코드용 설정 추출기
 typosquatter/ail-typo-squatting
도메인 이름 순열 엔진을 사용해 잠재적 타이포 스쿼팅 도메인 목록을 생성하여 AIL 및 기타 시스템에 공급합니다.
 jonny-jhnson/telemetrysource
Windows 텔레메트리 이벤트(Sysmon, Security Auditing, Threat Intelligence ETW)를 기본 API 함수에 매핑하는 참조 자료로, 방어자가 탐지 엔지니어링을 위해 이벤트 생성 과정을 이해하는 데 도움을 줍니다.
 mthcht/purpleteam
Purpleteam 스크립트 시뮬레이션 및 탐지 - SOC 탐지를 위한 이벤트 트리거







