

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Threat Intelligence

Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.

Kitploit 추천

추천 도구

10 선택됨
MISP preview#1

MISP

GitHubmisp/misp
6.5k1일 전
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k5시간 7분 전
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2개월 전
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1일 전
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k1일 전
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72415일 전
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2일 전
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3일 전
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10개월 전
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k20시간 2분 전
최신관련성인기최근 업데이트
1735 결과
birdy-edwards preview

birdy-edwards

GitHubjeet-ganguly/birdy-edwards

자동화된 AI 기반 Facebook 인텔리전스 도구로, 대상 프로파일링, 네트워크 분석 및 위협 보고를 수행합니다. Ollama를 통해 전적으로 온디바이스에서 실행됩니다. 라이트 버전을 사용하려는 분은 아래 링크를 확인하세요.
osintinformation-gatheringsocial-engineering+3
1001개월 전
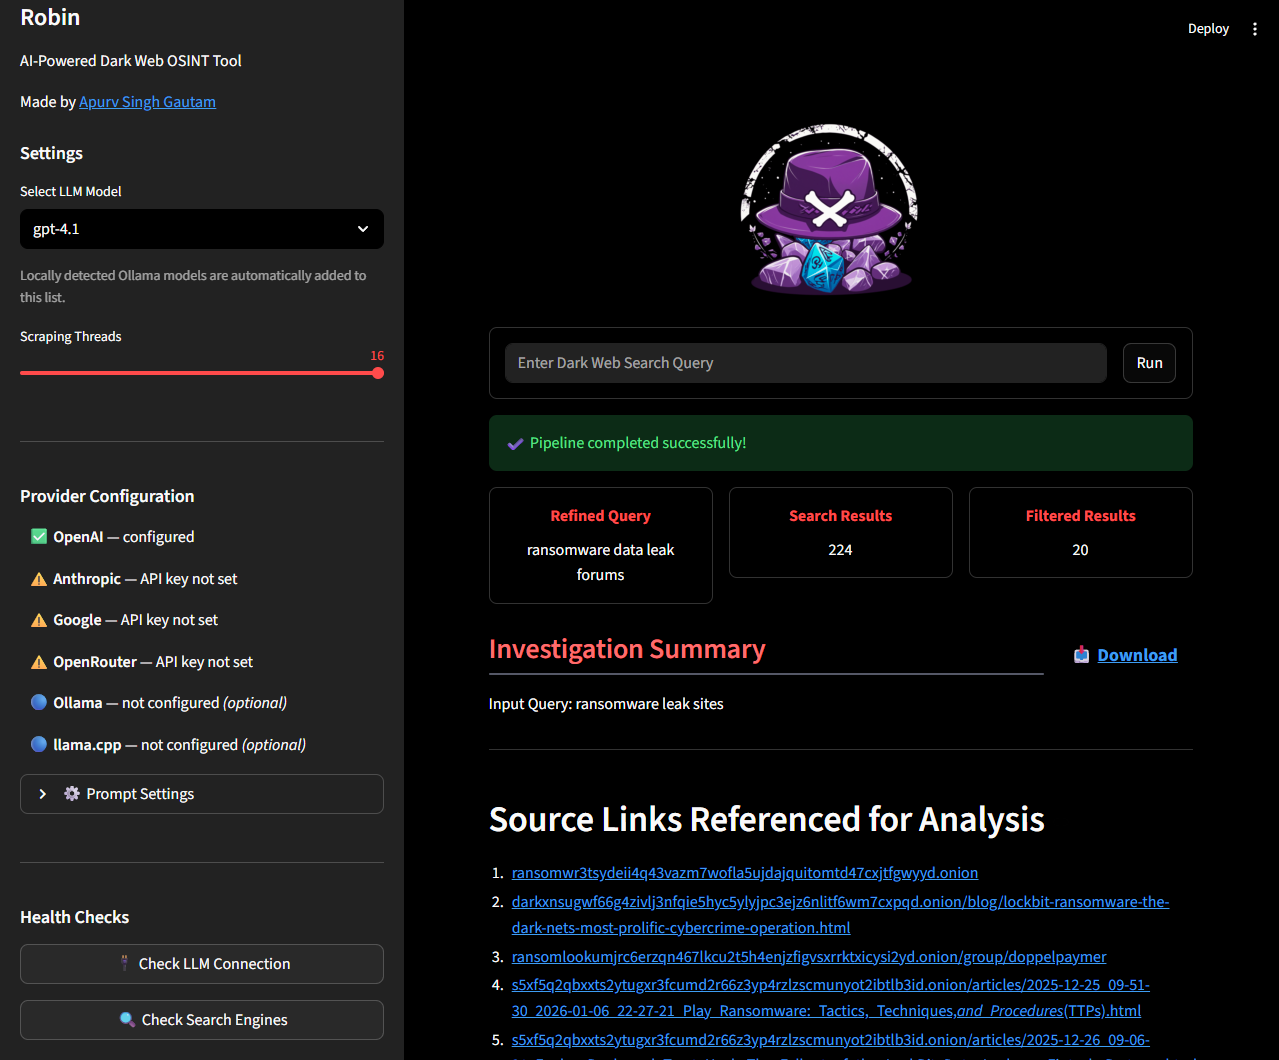
robin preview

robin

GitHubapurvsinghgautam/robin

AI 기반 다크 웹 OSINT 도구로, LLM을 사용해 검색어를 정제하고 검색 결과를 필터링하며 조사 요약을 생성합니다. 웹 UI와 Docker를 지원합니다.

osintinformation-gatheringprivacy+3
8.1k1개월 전
qubes-secpack preview

qubes-secpack

GitHubqubesos/qubes-secpack

큐브스 OS 보안 게시판, 카나리, PGP 키, ISO 다이제스트를 선별한 저장소로, git 태그와 분리 서명을 통한 인증된 검증을 지원합니다.

cryptographythreat-intelligencesupply-chain-security+2
5607일 전
CVE-2024-49138-SOC-Investigation preview

CVE-2024-49138-SOC-Investigation

GitHubadisasoc/cve-2024-49138-soc-investigation

SOC의 CVE-2024-49138 악용 조사: 무차별 대입 공격 활동, PowerShell 실행, 악성 페이로드 분석, 권한 상승, 그리고 침해 대응을 포함합니다.
privilege-escalationmalware-analysisdigital-forensics+4
2개월 전
security-advisories preview

security-advisories

GitHubthreatlance-org/security-advisories

공개 보안 권고 저장소로, 상세한 CVE 분석 문서를 포함하며 취약점 설명, 심각도 등급, 영향을 받는 제품에 대한 수정 지침을 제공합니다.

vulnerability-analysisthreat-intelligencepapers-research+2
3개월 전
linux-kernel-codex-harness-v2 preview

linux-kernel-codex-harness-v2

GitHubfoxirain/linux-kernel-codex-harness-v2

CVE-2026-53075 조사에 사용된 출처 인식형 Linux 커널 취약점 연구 하네스

static-analysisvulnerability-analysisthreat-intelligence+1
3개월 전
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Windows 호스트에서 핵심 포렌식 아티팩트를 반자동으로 수집하기 위한 경량 배치 스크립트로, OS 기본 도구만 사용하여 사고 대응 및 트라이지(triage)를 지원합니다.

forensicsdigital-forensicsthreat-intelligence+2
165년 전
detectree preview

detectree

GitHubwithsecurelabs/detectree

블루 팀이 탐지 데이터를 분석하고, 관계를 이해하며, 알림 피로를 줄이고, 사고 대응을 개선하기 위한 대화형 데이터 시각화 도구입니다.

defensive-toolsthreat-intelligenceincident-response+1
1263년 전
lazarus-sigma-rules preview

lazarus-sigma-rules

GitHubwithsecurelabs/lazarus-sigma-rules

Sigma 규칙으로 Lazarus 그룹의 TTP를 탐지하며, 악성 문서 실행, PowerShell 남용, 예약 작업, 자격 증명 접근을 포함하고 Sysmon 및 Windows 이벤트 로그용으로 설계되었습니다.

defensive-toolsthreat-intelligenceintrusion-detection+2
206년 전
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

macOS에서 사고 대응을 위한 포괄적인 트라이지 데이터를 수집하며, 시스템 로그, 파일 목록, 브라우저 데이터, 셸 히스토리, 지속성 메커니즘을 포함합니다.

forensicsdigital-forensicsthreat-intelligence+2
305년 전
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Python ctypes 래퍼로, Windows용 이벤트 추적(ETW)을 통해 세션 제어, 이벤트 캡처, 보안 모니터링 및 포렌식 분석을 위한 사용자 정의 콜백을 지원합니다.

defensive-toolsdigital-forensicsthreat-intelligence+2
3053년 전
security-operations-labs preview

security-operations-labs

GitHubelihiho/security-operations-labs

위협 모델링, IT/OT 세그멘테이션, Snort 탐지 및 Drupal 탐지 프로필의 재현 가능한 검증.

vulnerability-scannersconfiguration-auditingnetwork-security+5
3개월 전
SOC335-CVE-2024-49138-Investigation preview

SOC335-CVE-2024-49138-Investigation

GitHubnadineelliottcyber/soc335-cve-2024-49138-investigation

SOC에서 CVE-2024-49138 악용 알림에 대한 조사를 로그 분석, 위협 인텔리전스, 엔드포인트 격리를 통해 수행합니다.

digital-forensicsthreat-intelligenceeducation+3
2개월 전
Microsoft-Sentinel-SecOps preview

Microsoft-Sentinel-SecOps

GitHubeshlomo1/microsoft-sentinel-secops

Microsoft Sentinel용 SOC 운영 콘텐츠로, 헌팅 쿼리, 인시던트 대응 플레이북, Azure 클라우드 환경에 대한 보안 이벤트 분석을 포함합니다.
cloud-securitythreat-intelligenceincident-response+1
2683개월 전
log4j preview

log4j

GitHubdariusiakabos/log4j

# Log4Shell(CVE-2021-44228)에 대한 선별된 OSINT 모음집으로, 탐지 방법, 공격 표면, 완화 단계, 그리고 사고 대응을 위한 침해 지표를 다룹니다.

vulnerability-analysisthreat-intelligenceeducation+2
64년 전
opencanary preview

opencanary

GitHubthinkst/opencanary

일반적인 네트워크 서비스를 에뮬레이션하여 침해 이후의 공격자 활동을 탐지하는 경량 허니팟으로, 확장 가능한 프로토콜 모듈과 구성 가능한 알림 기능을 제공합니다.

defensive-toolsnetwork-securitythreat-intelligence+3
3.1k3일 전
Zimbra-CVE-2026-73570-Rules preview

Zimbra-CVE-2026-73570-Rules

GitHubinfokom-ki/zimbra-cve-2026-73570-rules

Wazuh 탐지 규칙: CVE-2026-73570, Zimbra Collaboration Suite의 OS 명령 주입 취약점을 탐지하며, 웹 접근 로그와 zimbra.log에서 악용 시도를 모니터링합니다.
vulnerability-analysisweb-securitythreat-intelligence+2
2개월 전
cve-2023-23397-detection-lab preview

cve-2023-23397-detection-lab

GitHubzhoucc-cpu/cve-2023-23397-detection-lab

CVE-2023-23397 탐지 및 완화 연구 랩으로, 네트워크 및 엔드포인트 보안 텔레메트리를 활용합니다.

vulnerability-analysisnetwork-securitythreat-intelligence+2
2개월 전
이전1…151617…97다음





