
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 suominen/zapscape
Zapscape KVM/x86 shadow-MMU 게스트-호스트 탈출에 대한 배포판별 패치 상태, 수정 버전, 업스트림 커밋을 기록하는 정적 Hugo 트래커 사이트입니다.
 certbn/cve-2025-55182-react-server-components-flight-react2shell-
Advisory and analysis of CVE-2025-55182 (React2Shell) RSC Flight deserialization RCE, with root-cause breakdown, attack flow, patch diff, and…
 bkchaudhari/netscaler-ctx697096-assessment-script
CVE-2026-88771부터 CVE-2026-88778까지를 대상으로 노출 검증, 업그레이드 준비 상태, 침해 지표 헌팅을 다루는 실용적인 NetScaler CTX697096 보안 평가 워크플로.
 a3igner/plex-codec-cache-implant
사고 분석 보고서: Plex Media Server 코덱 캐시의 서명되지 않은 .so가 트랜스코딩할 때마다 드로퍼를 실행함 (CVE-2026-96656) — IOC, STIX, YARA
 ahiamaduuche-sys/cve-2026-97859-cybersecurity-analysis
CVE-2026-97859에 대한 사이버보안 과제로, 심각도 분석, 패치, 그리고 사이버 킬 체인을 다룹니다.
 jockerjml/cve-2026-44963-veeam-checker
CVE-2026-44963(Veeam B&R RCE)에 대한 탐지 스크립트, 패치 검사기 및 하드닝 가이드
 cyber-bansalai/polyshell-2026
PolyShell(CVE-2026-48356)에 대한 지표 및 참고 사항으로, Magento 및 Adobe Commerce 파일 업로드 취약점이며 연구진에게 공을 돌립니다. 테스트되지 않았으며 보증하지 않습니다.
 toluwanimi7/cyb401-cve-2026-58249-analysis
SAP NetWeaver 및 Web Dispatcher ICM에서 서비스 거부를 유발하는 인증되지 않은 정수 언더플로 메모리 손상 취약점인 CVE-2026-58249에 대한 서면 분석과 패치 지침입니다.
 certbn/brotli-node.js-cve-2026-111497-broccoli2shell-node2shell-http2shell-
Advisory and analysis for CVE-2026-111497, a Brotli decoder out-of-bounds write reachable via Node.js HTTP decompression, with root cause, patch…
 techupdate24/citrix-netscaler-cve-2026-88771-rce
Agile 스프린트를 DevOps CI/CD 파이프라인과 통합하기 위한 완전한 가이드 및 워크플로우입니다.
 cyber-bansalai/vmware-vcenter-2026
VMware vCenter CVE-2026-123890에 대한 Google 보고서 기반의 침해 지표와 읽기 전용 헌팅 가이드입니다. 단일 출처이며 테스트되지 않았고, 시간이 지나면 최신성이 떨어집니다. 날짜를 확인하세요.
 certbn/cve-2026-98432-linux-ipv4-tcp-ip-use-after-free
Advisory and detection guide for CVE-2026-98432, a Linux IPv4 TCP request-socket use-after-free: root-cause analysis, patch diff, exposure checks,…
 certbn/cve-2026-97229-gitlab-ci-cd
Advisory and technical analysis of CVE-2026-97229, a GitLab CI/CD regex integer overflow enabling unauthenticated RCE, with root-cause, patch diff,…
 certbn/cve-2021-44228-apache-log4j2-jndi-lookup
Educational analysis of CVE-2021-44228 (Log4Shell): root cause, JNDI injection attack flow, patch diffs, detection rules, IoCs, and remediation…
 aminaljabre77-collab/outlook-ntlm-leak-investigation
Outlook 제로데이 CVE-2026-124194(NTLM 해시 유출)에 대한 연구 및 탐지: 공격 체인, Splunk 탐지 검색, 시뮬레이션 시나리오에서 테스트 완료.
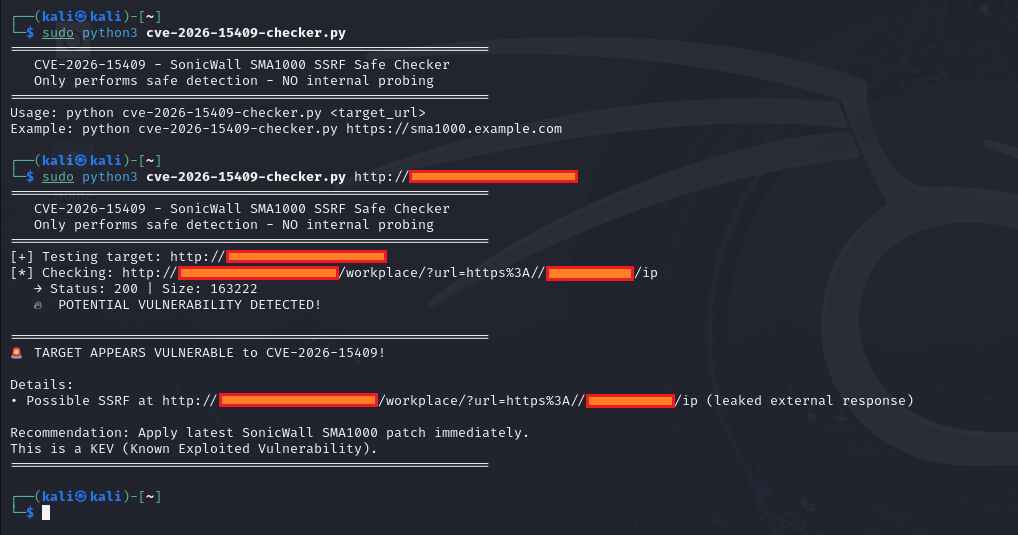 ashrafzaryouh/cve-2026-15409
CVE-2026-15409에 대한 권고 문서로, SonicWall SMA1000 어플라이언스의 심각한 비인증 SSRF 취약점을 다루며, 영향을 받는 모델, 영향, 탐지 지침 및 해결 방법을 포함합니다.
 ashrafzaryouh/cve-2026-20127
CVE-2026-20127에 대한 권고문으로, 치명적인 Cisco Catalyst SD-WAN 인증 우회 취약점(CVSS 10.0)을 다루며 근본 원인, 악용 흐름, 영향을 받는 제품, 탐지 및 완화 방안을 포함합니다.
 ashrafzaryouh/cve-2026-20245
CVE-2026-20245에 대한 권고문으로, Cisco Catalyst SD-WAN Manager에서 인증된 사용자가 조작된 파일 업로드를 통해 root 명령 실행이 가능한 권한 상승 취약점이며, IoC, 탐지 및 완화 지침을 포함합니다.







