
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 suominen/diagspill
Linux 커널 SCTP sock_diag 힙 오버플로(CVE-2026-74469)에 대한 패치 상태 추적기로, 어떤 배포판이 수정 사항을 배포했는지 기록합니다.
 securityjoes/threatresearch
Python 기반 악성코드 계열별 설정(config) 추출기로, PlugX, Remcos, templateX 및 RedLine Stealer를 포함하며, 위협 연구와 침해 대응을 위한 C2 구성(configuration) 추출을 지원합니다.
 jacobsoo/malconfig
이것은 제가 지속적으로 개발 중인 프레임워크용 모듈의 일부입니다. 현재는 C2의 정보만 여기에 공개되어 있습니다.
 rankthree/soc-detection-t1003.001-cve-2021-40444
T1003.001 LSASS 자격 증명 덤프 및 CVE-2021-40444 악용 활동을 위한 SOC 탐지 규칙 및 콘텐츠입니다.
 canonical/ubuntu-security-notices
USN/LSN 보안 공지를 OSV 및 OpenVEX JSON 형식으로 게시하여 자동화된 취약점 및 VEX 인식 의존성 스캔을 지원하는 Ubuntu 취약점 데이터셋입니다.
 gmh5225/nova-framework
키워드, 정규식, 의미 유사도, LLM 평가 규칙을 결합하여 탈옥(jailbreak) 및 LLM 남용을 탐지하는 YARA에서 영감을 받은 프롬프트 패턴 매칭 엔진입니다.
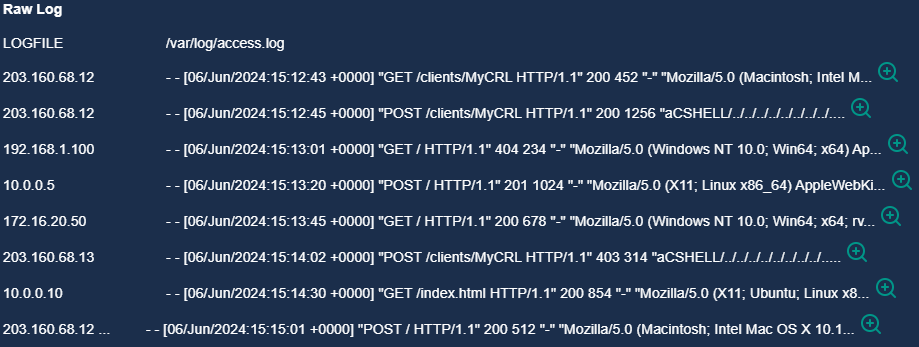 luismateo1/arbitrary-file-read-cve-2024-24919
CVE-2024-24919 경로 탐색 공격의 탐지, 조사 및 대응에 대한 실습 가이드로, 로그 분석, 위협 인텔리전스 확인 및 서버 격리를 포함합니다.
 cohesity/secadvisory
Cohesity 제품 취약점을 문서화한 벤더 보안 권고 저장소로, CVE-2019-11242 vCenter TLS 인증서 검증 결함, 영향 및 해결 지침을 포함합니다.
 chaitanyagarware/cve-2026-50131
Fedify의 validatePublicUrl()에서 불완전한 SSRF 완화 우회를 자세히 설명하는 CVE-2026-50131용 선별된 랜딩 페이지로, CVSS 8.6, 권위 있는 권고 레코드 및 영향을 받는 버전 범위에 대한 링크를 제공합니다.
 orjanj/netscaler_threat_hunt_helper
NetScaler CTX697096 위협 헌팅 도우미 (IoC 스캐너) - CVE-2026-88771, CVE-2026-88772, CVE-2026-88779
 pixee/compaction-laundering
코딩 에이전트의 컨텍스트 압축에 관한 보안 연구: 신뢰할 수 없는 콘텐츠에 위조된 역할 레이블이 요약 과정을 거쳐 어떻게 살아남아 실행되는지를 측정, 데모, 수정 방안과 함께 보여줍니다.
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
NWH Stealer의 정적 분석 및 페이로드 추출. Bun JavaScript Runtime을 통한 파일리스 실행, 메모리 내 클립보드 이미지 탈취(image/png), AWS/Cloudflare R2를 악용한 Cloud C2 유출에 대한 심층 분석 기능을…
 iudicium/pryingdeep
Prying Deep - 다크 웹에 대한 정보를 수집하는 OSINT 도구입니다.
 gmh5225/oz-known-issues
현재 개발하거나 감사 중인 프로젝트가 사용하는 버전을 찾고, 해당 코드에 영향을 미칠 수 있는 알려진 스마트 컨트랙트 보안 취약점이 무엇인지 빠르게 확인하세요.
 shadowguardai/ti-a-ti-cveexploitchecker
지정된 CVE에 대해 공개 익스플로잇이 존재하는지 판별합니다. exploit-db나 NVD 같은 API를 사용하여 식별합니다.
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
I have submitted a report on the Telegram sticker vulnerability, SECURITY VULNERABILITY ANALYSIS REPORT Telegram 0-Click RCE vulnerability…
 danieleperera/onioningestor
tor 네트워크의 onion 사이트를 수집, 크롤링 및 모니터링하고 수집된 정보를 Elasticsearch에 인덱싱하는 확장 가능한 도구
 masriyan/cve-2026-85097
CVE-2026-85097을 위한 탐지, 검증 및 사고 대응 툴킷: 원격 Bricksforge 평가, 로그 IOC 헌팅, 파일시스템 임플란트 감사, 그리고 Sigma 및 WAF 규칙을 제공합니다.







