

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Threat Intelligence

Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.

Kitploit 추천
추천 도구

10 선택됨
MISP preview#1

MISP

GitHubmisp/misp
6.5k1일 전
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k2시간 58분 전
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2개월 전
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1일 전
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k1일 전
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72515일 전
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2일 전
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3일 전
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10개월 전
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k1일 전
최신관련성인기최근 업데이트
1741 결과
cyberthreat_DBSproject preview

cyberthreat_DBSproject

GitHubsohanbhowmik/cyberthreat_dbsproject

구조화된 위협 인텔리전스 데이터셋으로, CVSS 점수, KEV 상태, 게시 날짜와 함께 CVE 취약점을 추적하기 위한 것입니다.

vulnerability-analysisthreat-intelligencecurated-resources
2개월 전
SOC335-CVE-2024-49138-Investigation preview

SOC335-CVE-2024-49138-Investigation

GitHubnadineelliottcyber/soc335-cve-2024-49138-investigation

SOC에서 CVE-2024-49138 악용 알림에 대한 조사를 로그 분석, 위협 인텔리전스, 엔드포인트 격리를 통해 수행합니다.

digital-forensicsthreat-intelligenceeducation+3
2개월 전
Detecting_blue_hammer_vuln preview

Detecting_blue_hammer_vuln

GitHubbilal3755/detecting_blue_hammer_vuln

Threat hunting 쿼리: bluehammer CVE windows CVE-2026-33825
defensive-toolsvulnerability-analysisthreat-intelligence+2
7개월 전
CVE-2026-68138 preview

CVE-2026-68138

GitHubsuominen/cve-2026-68138

CVE-2026-68138(Linux 커널 net/sched qdisc rate-table use-after-free 취약점)에 대한 패치 상태를 추적하며, 영향받는 버전/수정된 버전, 업스트림 커밋, 배포판별 자동 업데이트 수정 상태를 제공합니다.


vulnerability-analysisthreat-intelligencecurated-resources
1개월 전
openedr preview

openedr

GitHubcomodosecurity/openedr

오픈 EDR 공개 저장소

defensive-toolsvulnerability-analysisforensics+2
2.7k6개월 전
Security-Detections-MCP preview

Security-Detections-MCP

GitHubmhaggis/security-detections-mcp

방어자와 탐지 엔지니어가 더 강하고 더 똑똑하게 일할 수 있도록 돕는 MCP
vulnerability-analysisctfpenetration-testing+6
47116일 전
tafferugli preview

tafferugli

GitHubsowdust/tafferugli

트윗을 필터링, 수집 및 분석하여 조정된 행동, 자동 게시, 선전 활동을 탐지하기 위한 웹 기반 프레임워크로, 사용자 정의 가능한 메트릭을 제공합니다.

osintinformation-gatheringsocial-engineering+1
3574년 전
Anxun-isoon preview

Anxun-isoon

GitHubsoufianetahiri/anxun-isoon

I-SOON/Anxun 유출 관련 자료

osintthreat-intelligencecurated-resources
3422년 전
gitxray preview

gitxray

GitHubkulkansecurity/gitxray

공개 GitHub REST API를 활용하여 OSINT, 포렌식, 침투 테스트 등 다양한 보안 작업을 수행하는 다각적인 보안 도구입니다.

osintinformation-gatheringdigital-forensics+3
18310개월 전
loldrivers-client preview

loldrivers-client

GitHubrtfmkiesel/loldrivers-client

Windows 컴퓨터에서 알려진 취약하거나 악의적인 드라이버를 스캔합니다.

defensive-toolsvulnerability-scannersvulnerability-analysis+2
10329일 전
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Volatility 메모리 추출 프레임워크에서 생성된 출력 분석을 지원하는 Jupyter 노트북.

memory-forensicsforensicsdigital-forensics+2
983년 전
z9 preview

z9

GitHubsh1n0g1/z9

이벤트 로그에서 PowerShell 기반 악성코드 아티팩트를 탐지하고, PowerShell 스크립트에 대한 정적 분석을 수행하여 악성 활동을 식별합니다.

static-analysisforensicsmalware-analysis+2
683년 전
Douglas-042 preview

Douglas-042

GitHubemrekybs/douglas-042

의심스러운 Windows 머신을 몇 분 만에 트라이지합니다. 프로세스, 서비스, 자동 실행 항목, 이벤트 로그 및 포렌식 아티팩트를 수집하여 공격자 활동에 플래그를 지정하고, 바로 조치할 수 있는 단일 보고서를 제공합니다.
forensicsinformation-gatheringthreat-intelligence+1
442개월 전
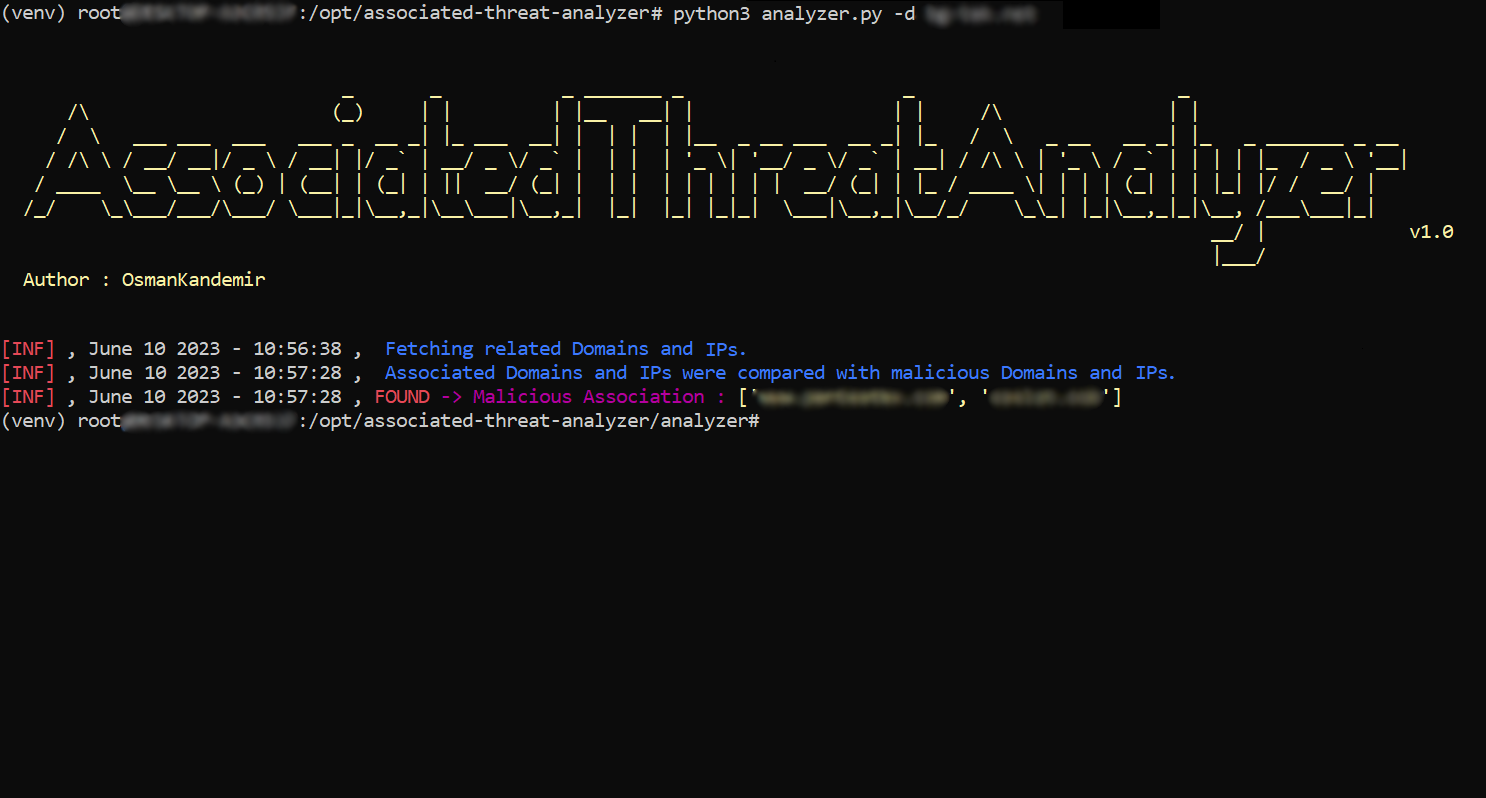
associated-threat-analyzer preview

associated-threat-analyzer

GitHubosmankandemir/associated-threat-analyzer

웹 애플리케이션과 관련된 악성 IPv4 주소 및 도메인 이름을 로컬 위협 인텔리전스 목록의 알려진 악성 지표와 비교하여 탐지합니다.
ioc-managementreconnaissanceinformation-gathering+1
413년 전
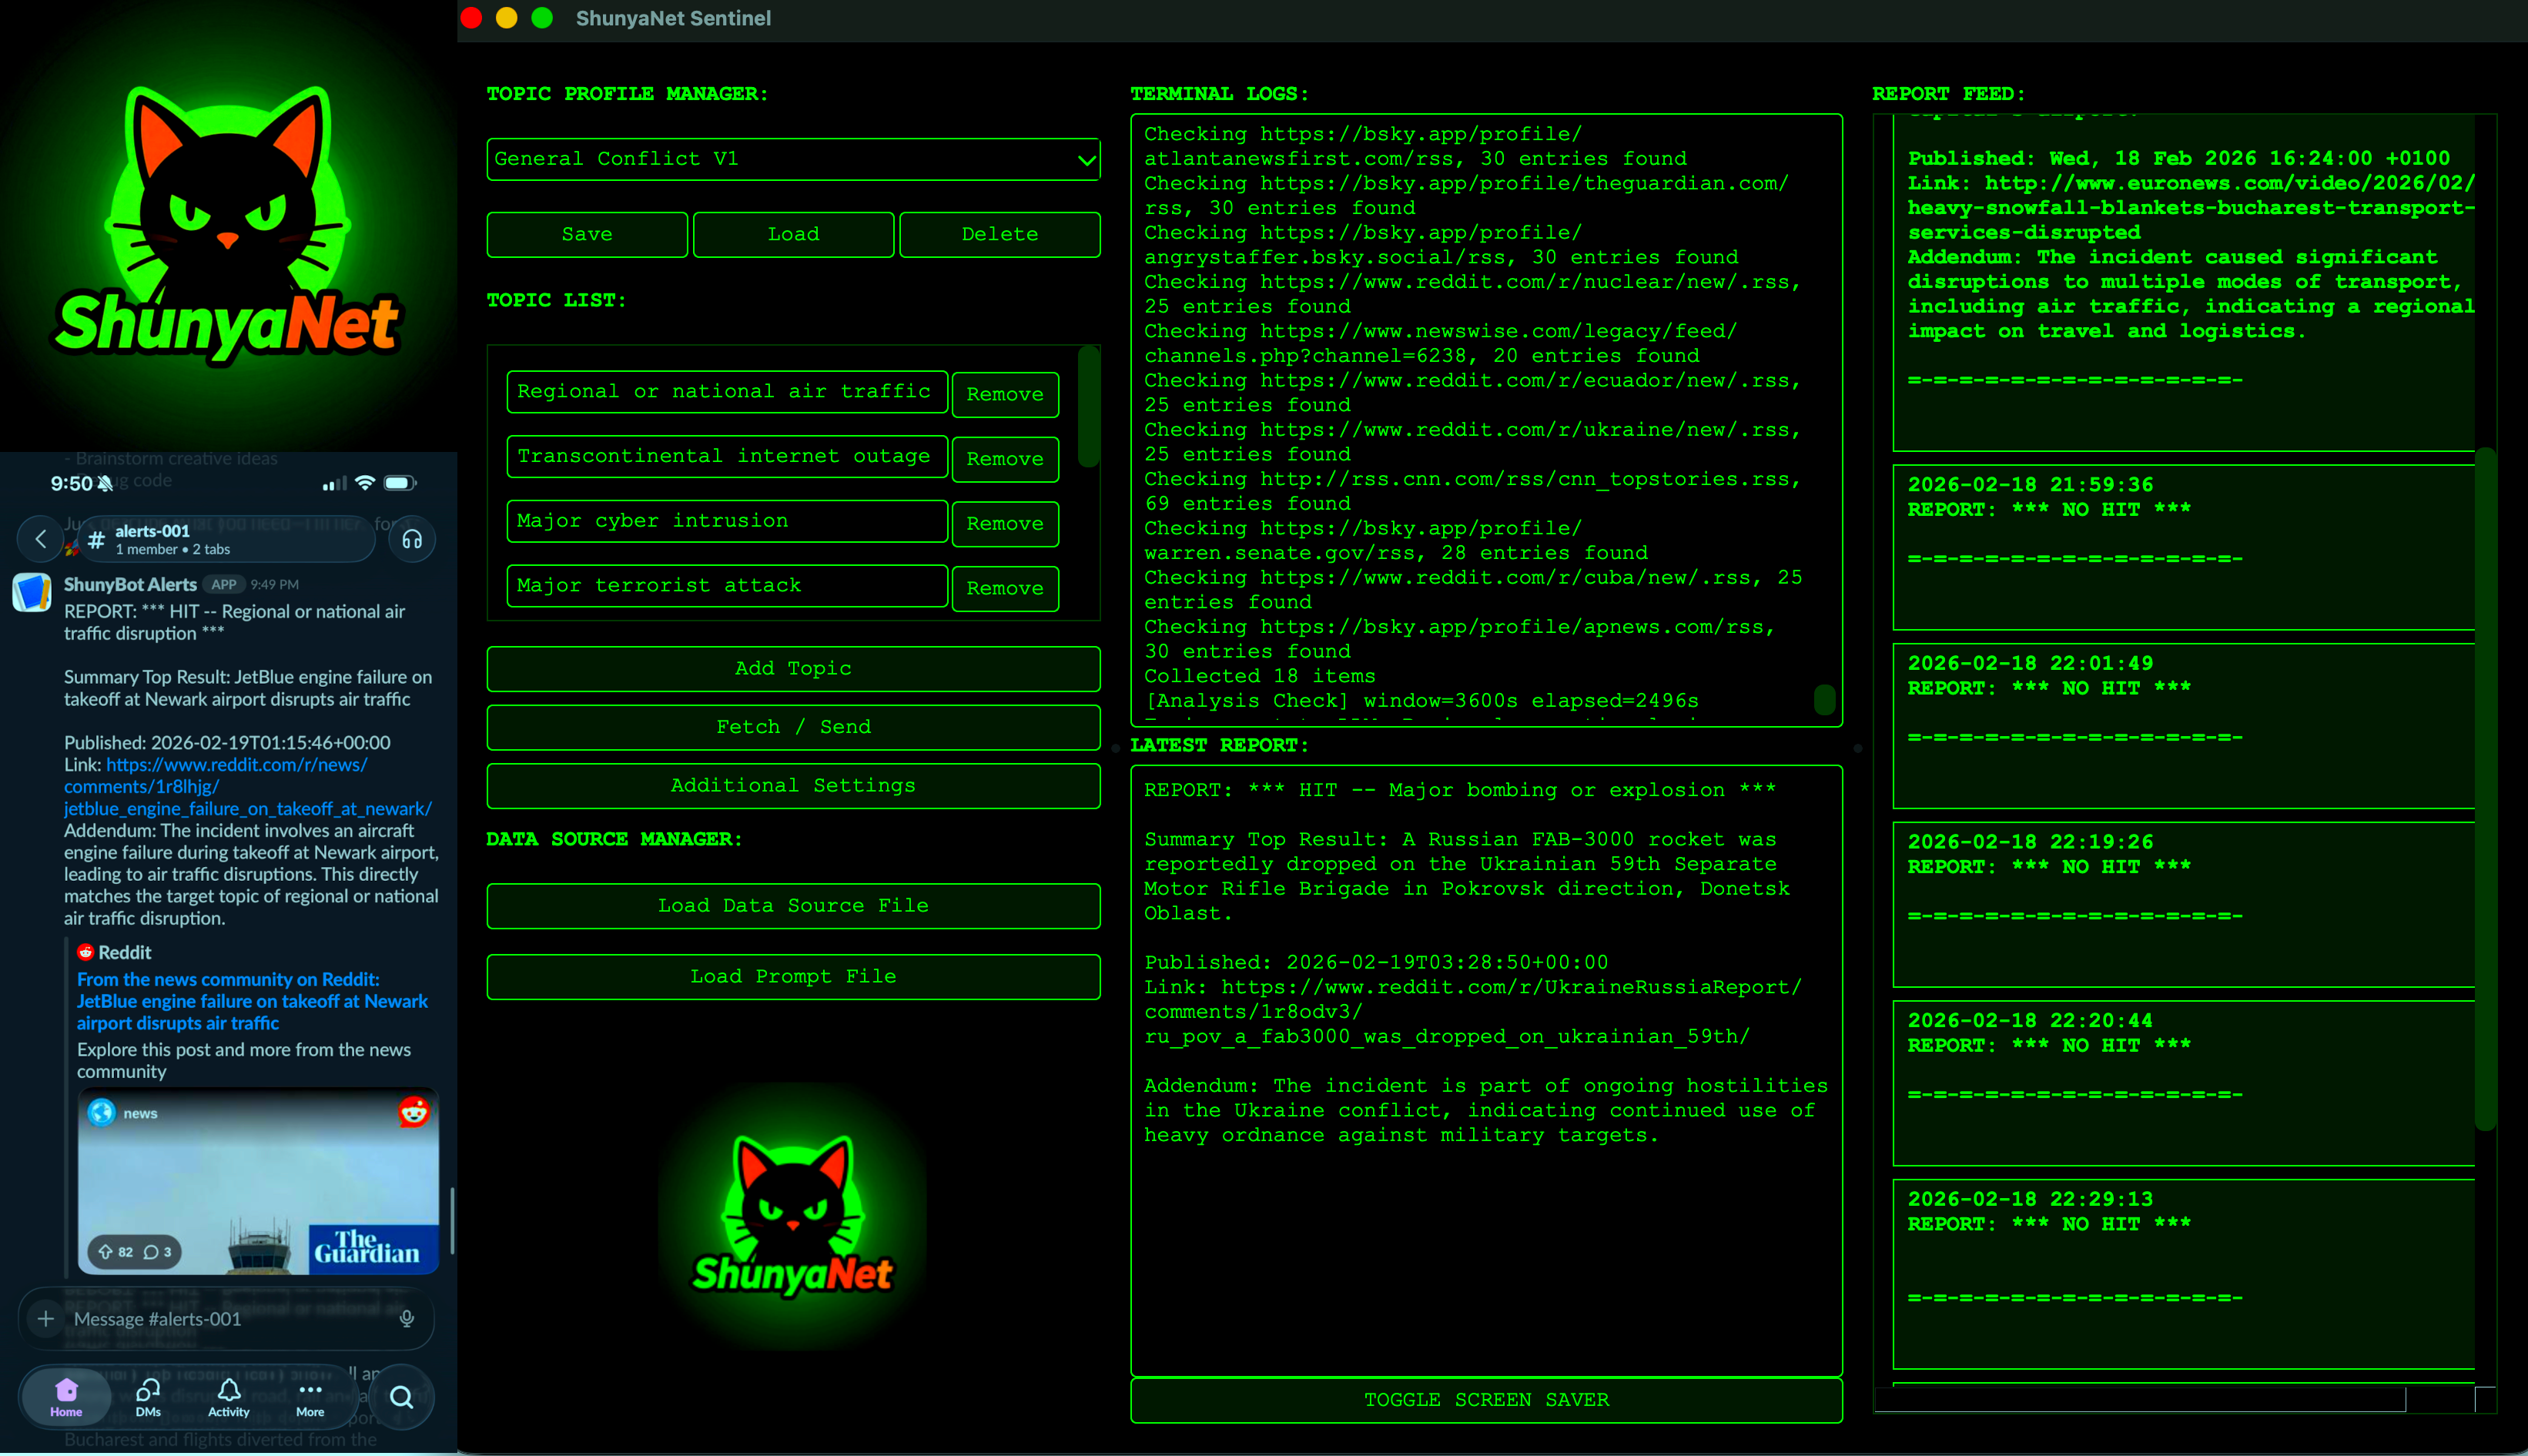
ShunyaNet-Sentinel preview

ShunyaNet-Sentinel

GitHubeverythingscomputer/shunyanet-sentinel

ShunyaNet Sentinel은 RSS 피드를 모니터링하고, 이를 LLM에 보내 분석하며, 요약이나 알림을 GUI와 Slack으로 직접 전달하는 경량 프로그램입니다.

osintinformation-gatheringutilities-frameworks+2
4028일 전
MaliciousBrowserExtensions preview

MaliciousBrowserExtensions

GitHubgherardofiori/maliciousbrowserextensions

이 Repository는 악성 브라우저 확장 프로그램에 대한 제 개인 연구를 바탕으로, 다른 많은 사람들의 작업과 뉴스 기사를 한곳에 모아 만든 것입니다. 이 Repository에 있는 CRX는 ExterminAI 뒤에서 작동하는 AI Model을 훈련하는 데…

static-analysisdynamic-analysis-sandboxingmalware-analysis+4
291개월 전
Detection preview

Detection

GitHubsifalcon/detection

DFIR 엔게이지먼트와 악성코드 분석에서 추출한 탐지 규칙 및 IOCs의 선별된 컬렉션으로, 위협 헌팅, 사고 대응, 침입 탐지를 지원합니다.
ioc-managementmalware-analysisdigital-forensics+4
243년 전
CVE-2024-31848-PoC preview

CVE-2024-31848-PoC

GitHubstuub/cve-2024-31848-poc

CVE-2024-31848/49/50/51 악용 PoC - 파일 경로 탐색

vulnerability-analysisexploitationweb-application-exploitation+3
182년 전
이전1…798081…97다음






