#1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 corelight/zeek-endpoint-enrichment
호스트 정보와 알려진 엔터티 참조를 추가하여 네트워크 보안 모니터링 및 사고 대응을 강화하는 Zeek 로그 강화 도구입니다.

 bontchev/whodunit
사고를 유발한 가장 유력한 APT 그룹 식별

 corelight/zeek-agenttesla-detector
Zeek 기반 Agent Tesla 악성코드 C2 탐지기.
 exptechtw/cve-2025-66478
실제 CVE-2025-66478 (Next.js Server Actions RCE) 공격 로그 분석과 악성코드 샘플, 공격자 IP 추적, 컨테이너 보안 강화 교훈.
 synacktiv/pridelocker-analysis
이 저장소에는 PrideLocker ESX 암호화기 문자열을 복구하기 위한 IDA Python 스크립트와 YARA 규칙이 포함되어 있습니다.
 ikram124/cve-2024-3094-analysis
보안 분석 프로젝트: 실제 CVE 분석
 paolokappa/sharepointsecuritymonitor
포괄적인 PowerShell 기반 SharePoint 보안 모니터링 솔루션으로, CVE-2025-53770 보호, 고급 DLL 분석, 위협 탐지 및 자동 경고 기능을 제공합니다.
 b401/clickstudio-compromised-certificate
최근 CVE-2022-30190 (Follina) 공격에서 발견된 손상된 인증서를 포함하는 저장소.
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — VaahCMS 2.0.0–2.3.4 공식 릴리스에 포함된 악성 JavaScript(스파이웨어) 임베디드. CVSS 8.1. 권고 + 탐지.
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
적극적으로 악용되는 CVE-2026-15409 및 CVE-2026-15410의 영향을 받는 SonicWall SMA1000 어플라이언스용 비공식 Bash IoC 검사기.
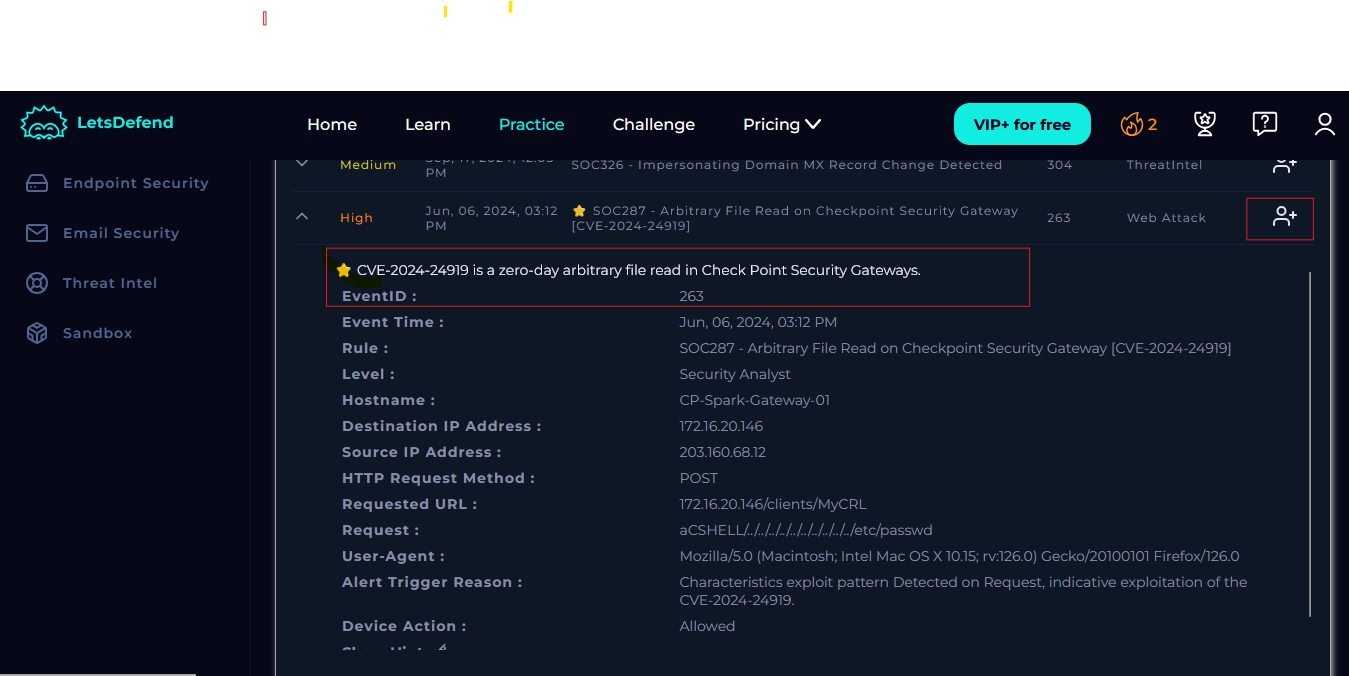 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
CVE-2024-24919 임의 파일 읽기 취약점에 대한 Check Point 게이트웨이의 단계별 SOC 인시던트 대응 워크스루, 탐지, 분석, 차단, 복구 및 IOCs 포함.
 sarjanpatel22/siem-threat-detection-lab
블루팀 SIEM 랩: Wazuh 4.7.5가 7가지 시뮬레이션 공격(SSH 무차별 대입 공격, Slowloris DoS / CVE-2007-6750, 웹 공격)을 실시간 MITRE ATT&CK 매핑과 함께 탐지 — 3,726개 이상의 알림.
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
Sigma 규칙 집합: Apache 경로 탐색 취약점 CVE-2021-41773 및 CVE-2021-42073의 악용 시도를 로그 분석을 통해 탐지합니다.
 pinaraltinok/log4shell-attack
CVE-2021-44228에 대한 Log4Shell 다단계 공격 모델링 및 탐지
 dfs333/trivysupplychainanalysis
형식적으로 검증된, Trivy/TeamPCP GitHub Actions 공급망 공격(CVE-2026-33634)의 정량적 재구성: TLA+/TLC 사고 모델, PRISM 확률 분석, 189개 워크플로우 코퍼스 연구.
 24520597-blip/cve-2025-99999
심각한 HSM 인증 우회(CVE-2025-99999)에 대한 PoC & IOCs. 금융 부문을 위한 위협 인텔리전스.