
 #1

 maldroid/maldrolyzer
Android 악성코드에서 "활용 가능한" 데이터(C&C, 전화번호 등)를 추출하는 간단한 프레임워크
 cronup/malware-iocs
악성코드 침해 지표(IOC)를 수집하고 정리하여 신속한 위협 탐지, 사고 대응 및 조치 가능한 인텔리전스 공유를 지원합니다.
 hackinglz/maps_scanner
Microsoft Defender 연구를 위한 MAPS 클라우드 스캐너 및 응답 파서.
 delivr-to/detections
delivr.to 팀이 개발한 탐지 콘텐츠의 홈
 telefonicatc2tech/typodetect
활성 도메인 변형을 탐지하여 피싱 및 스미싱을 방지합니다. IANA TLDs, 블록체인 DNS 검증, DoH 악성코드 보고서를 사용합니다. JSON 또는 TXT 보고서를 출력합니다.
 password123456/cve-collector
자동화된 CVE 수집기로서, cvedetails.com을 크롤링하고, CVSS ≥ 6인 취약점에 대해 HTML을 파싱하며, 결과를 구분자 기반 파일 데이터베이스에 저장하여 위협 인텔리전스 피드에 제공합니다.
 ctrlaltint3l/intelligence
악성 샘플, 위협 인텔리전스, IOCs 및 보안 도구 로그를 위한 중앙 집중식 저장소로, 위협 연구 및 사고 대응 워크플로를 지원합니다.
 huntresslabs/threat-intel
이 저장소에는 Huntress 블로그 게시물 및 기타 미디어에서 논의된 IOC 및 시그니처를 포함한 보충 항목이 포함되어 있습니다.
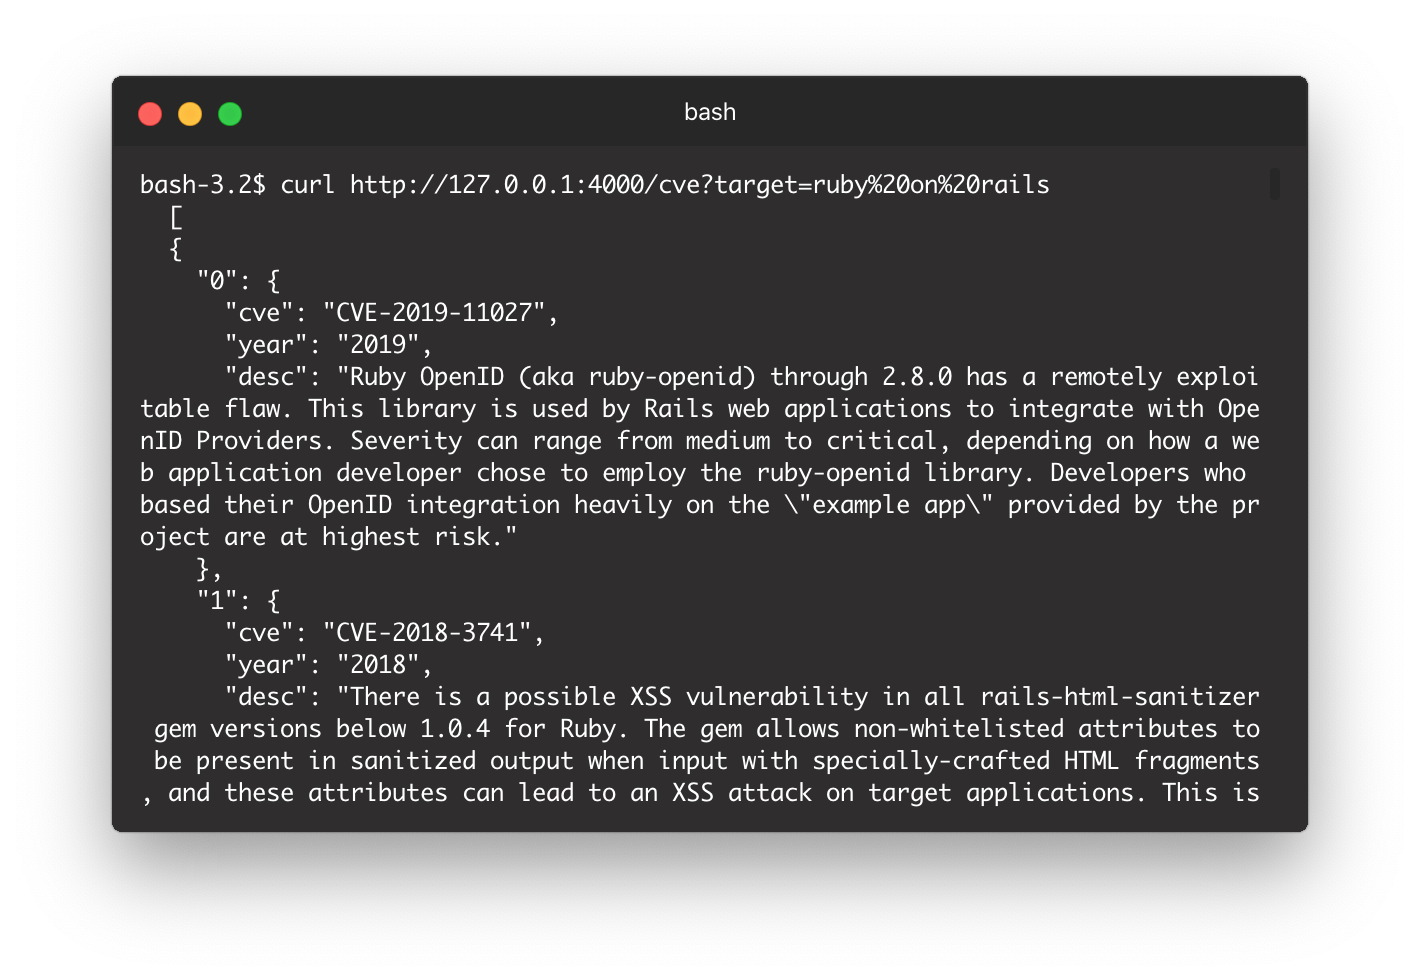 beyarz/cve-api
cve.mitre.org의 비공식 API
 afine-com/glassworm-hunter
VS Code 확장 프로그램, npm/PyPI 패키지, git 저장소를 스캔하여 보이지 않는 유니코드 페이로드, 디코더 패턴, C2 마커, 알려진 악성 IOCs를 찾아 GlassWorm 공급망 공격 페이로드를 탐지합니다.

 corelight/phantom-playbooks
자동화된 보안 인시던트 대응 플레이북으로, Splunk Phantom용으로 설계되어 Zeek 로그, DNS 분석, VirusTotal 위협 인텔리전스를 통합하여 알림을 조사하고 오탐(false positive)을 줄입니다.
 m4now4r/vn_daily_samples
베트남에서 유래한 악성 샘플의 일일 수집본으로, 악성코드 분석, 위협 인텔리전스 및 탐지 엔지니어링 연구에 활용됩니다.
 brets0150/stickyexim
CVE-2019-10149 익스플로잇 시도를 위한 Exim 허니팟
 thirukguru/aws-perimeter
VPC, IAM, S3, CloudTrail, 컨테이너(ECS/EKS) 및 AI 공격 탐지를 아우르는 102개 이상의 보안 검사를 수행하는 터미널 기반 AWS 보안 스캐너입니다. 위험한 IAM 권한, 노출된 비밀, 잘못 구성된 S3 버킷, 컨테이너 취약점, 새로운…
 artur-augustyniak/class_struggle
CERT Polska 경고 목록 데이터를 사용하여 피싱 도메인을 식별하는 오토인코더 기반 이상 탐지로, 연구 및 교육용 Jupyter 노트북을 포함합니다.
 rollwagen/abusech
abuse.ch용 CLI 클라이언트








