
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 gubiczap/cve-2026-31431-checker
CVE-2026-31431 "Copy Fail"용 셸 스캐너 — Linux 커널 페이지 캐시 손상(algif_aead/AF_ALG)을 통한 로컬 권한 상승 취약점입니다. 커널 버전, 패치 상태, 모듈 상태, setuid 노출 및 완화 조치를 확인합니다. Debian…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
데이터 처리 및 배포를 위한 자동화 데이터 흐름 플랫폼으로, 출처 추적, 보안 구성, 확장 가능한 파이프라인 관리가 내장되어 있어 사이버 보안 및 옵저버빌리티(observability) 사용 사례를 지원합니다.
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP CGI Argument Injection - Vagrant VM과 Wazuh SIEM 규칙 기반 탐지 실습 환경
 ngvcanh/cve-2025-55182-attack-analysis
CVE-2025-55182 (React2Shell) 실제 공격 분석 - React Server Components RCE 취약점
 sushank05/mcp-doorman
CVE(CVE-2025-54136) 중독, 프롬프트 인젝션을 통한 Claude Code/Copilot/Gemini 하이재킹, 인증 없이 노출된 수백 개의 MCP 서버를 방지하는 경량 MCP입니다. 이 MCP는 대부분의 MCP 서버가 실제로 실행되는 개별 개발자의…
 opfour/coeus-ci
공개 데이터 소스의 경쟁 정보(Competitive Intelligence). 호기심 많은 정신의 그리스 티탄인 코이오스(Coeus)의 이름을 따서 명명되었습니다.
 hargabyte/cve-scanner
OpenClaw용 로컬 CVE 스캐너로, 522개 이상의 알려진 취약점과 버전을 대조하고 최근 HIGH 심각도 CVE를 표시하며 업그레이드를 권장합니다. 네트워크 호출 없음, 100% 감사 가능.
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Windows 엔드포인트 및 서버용 읽기 전용 PowerShell 보안 감사 도구: Defender 구성, 패치 상태, 자격 증명, 지속성, 네트워크 텔레메트리를 확인하고 알려진 캠페인 IOC를 탐지합니다.
 mozilla/mozdef
사용 중단됨 - MozDef: Mozilla Enterprise Defense Platform

 kevthehermit/ratdecoders
일반적인 원격 액세스 트로이목마용 Python 디코더
 flipkart-incubator/rta
Red team Arsenal - 회사 레이어 7 자산의 보안 취약점을 탐지하는 지능형 스캐너.
 intezer/linux-explorer
사용하기 쉬운 리눅스 엔드포인트용 실시간 포렌식 도구 상자
 volexity/threat-intel
공개 Volexity 블로그 게시물의 시그니처 및 IoC
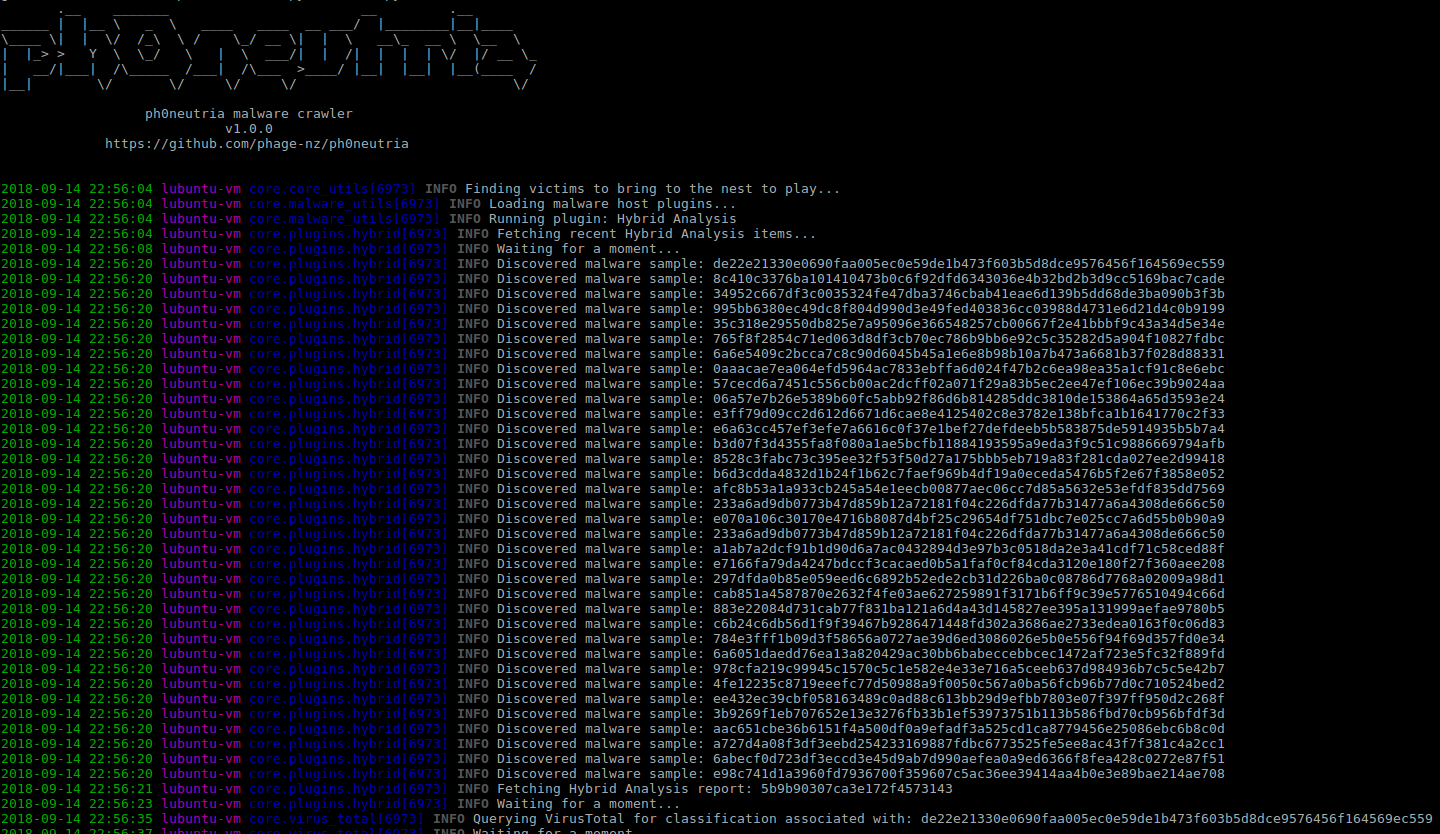 phage-nz/ph0neutria
ph0neutria는 야생에서 직접 샘플을 수집하는 악성코드 동물원 빌더입니다. 모든 것은 접근 및 관리 편의를 위해 Viper에 저장됩니다.
 back2root/log4shell-rex
로그에서 Log4Shell CVE-2021-44228 IOC를 찾는 PCRE 정규식
 backbay-labs/clawdstrike
AI 에이전트 플릿 및 개발자 워크스테이션을 위한 정책 엔진 및 EDR. 도구 호출, 파일 접근, 네트워크 흐름 및 프로세스 실행을 Ed25519 서명 감사 추적 및 fail-closed 시행으로 모니터링합니다.
 edoardogerosa/pockint
DFIR/OSINT 전문가를 위한 휴대용 OSINT 만능 도구 🕵️ 🕵️ 🕵️







