
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
ms-agent의 명령 주입 취약점인 CVE-2026-2256에 대한 위협 모델 및 분석으로, 악용 벡터와 잠재적 영향을 자세히 설명합니다.
 joshhighet/ransomwatch
투명한 랜섬웨어 주장 추적기 🥷🏼🧅🖥️
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 탐지 규칙: CVE-2026-73570, Zimbra Collaboration Suite의 OS 명령 주입 취약점을 탐지하며, 웹 접근 로그와 zimbra.log에서 악용 시도를 모니터링합니다.
 0x0allenace/windows-malware-behavioral-analysis
FLARE-VM 및 REMnux를 사용한 시뮬레이션된 다단계 Windows 악성코드 샘플의 행위 기반 악성코드 분석. IOC 추출, MITRE ATT&CK 매핑 및 탐지 엔지니어링을 포함한 증거 기반 DFIR 조사.
 pedramamini/awesome-yara
훌륭한 YARA 규칙, 도구 및 사람들을 엄선한 목록입니다.
 tmylla/awesome-llm4cybersecurity
사이버 보안 분야의 LLM 응용에 관한 756+ 편의 논문을 다루는 선별된 체계적 문헌 검토로, 위협 인텔리전스, 취약점 탐지, 퍼징, 공격/방어 및 향후 연구 방향을 포함합니다.
 elastic/protections-artifacts
Endpoint용 Elastic Security 탐지 콘텐츠
 rurik/noriben
파이썬 기반 악성코드 분석 샌드박스로, Sysinternals Procmon과 통합하여 런타임 지표를 자동으로 수집, 분석, 보고하며 YARA 스캐닝 및 IOC 생성을 수행합니다.
 projectdiscovery/awesome-search-queries
여러 검색 엔진에서 다양한 제품을 검색하기 위한 커뮤니티 선별 검색 쿼리 목록입니다.
 digitalmethodsinitiative/dmi-tcat
디지털 방법 이니셔티브 - 트위터 캡처 및 분석 도구 세트
 cisco-talos/deceive
DECeption with Evaluative Integrated Validation Engine (DECEIVE): LLM이 모든 어려운 허니팟 작업을 처리하게 하세요!
 khashashin/ogi
Open Source Link Analysis & OSINT Framework


 danielcuthbert/trackers
온라인 추적기, 광고 네트워크, 원격 측정 수집기 및 일반적인 '우리는 지켜보는 걸 좋아합니다' 목록 모음으로, 이들이 무엇을 알고 볼 수 있는지 더 잘 통제할 수 있도록 사용할 수 있습니다.
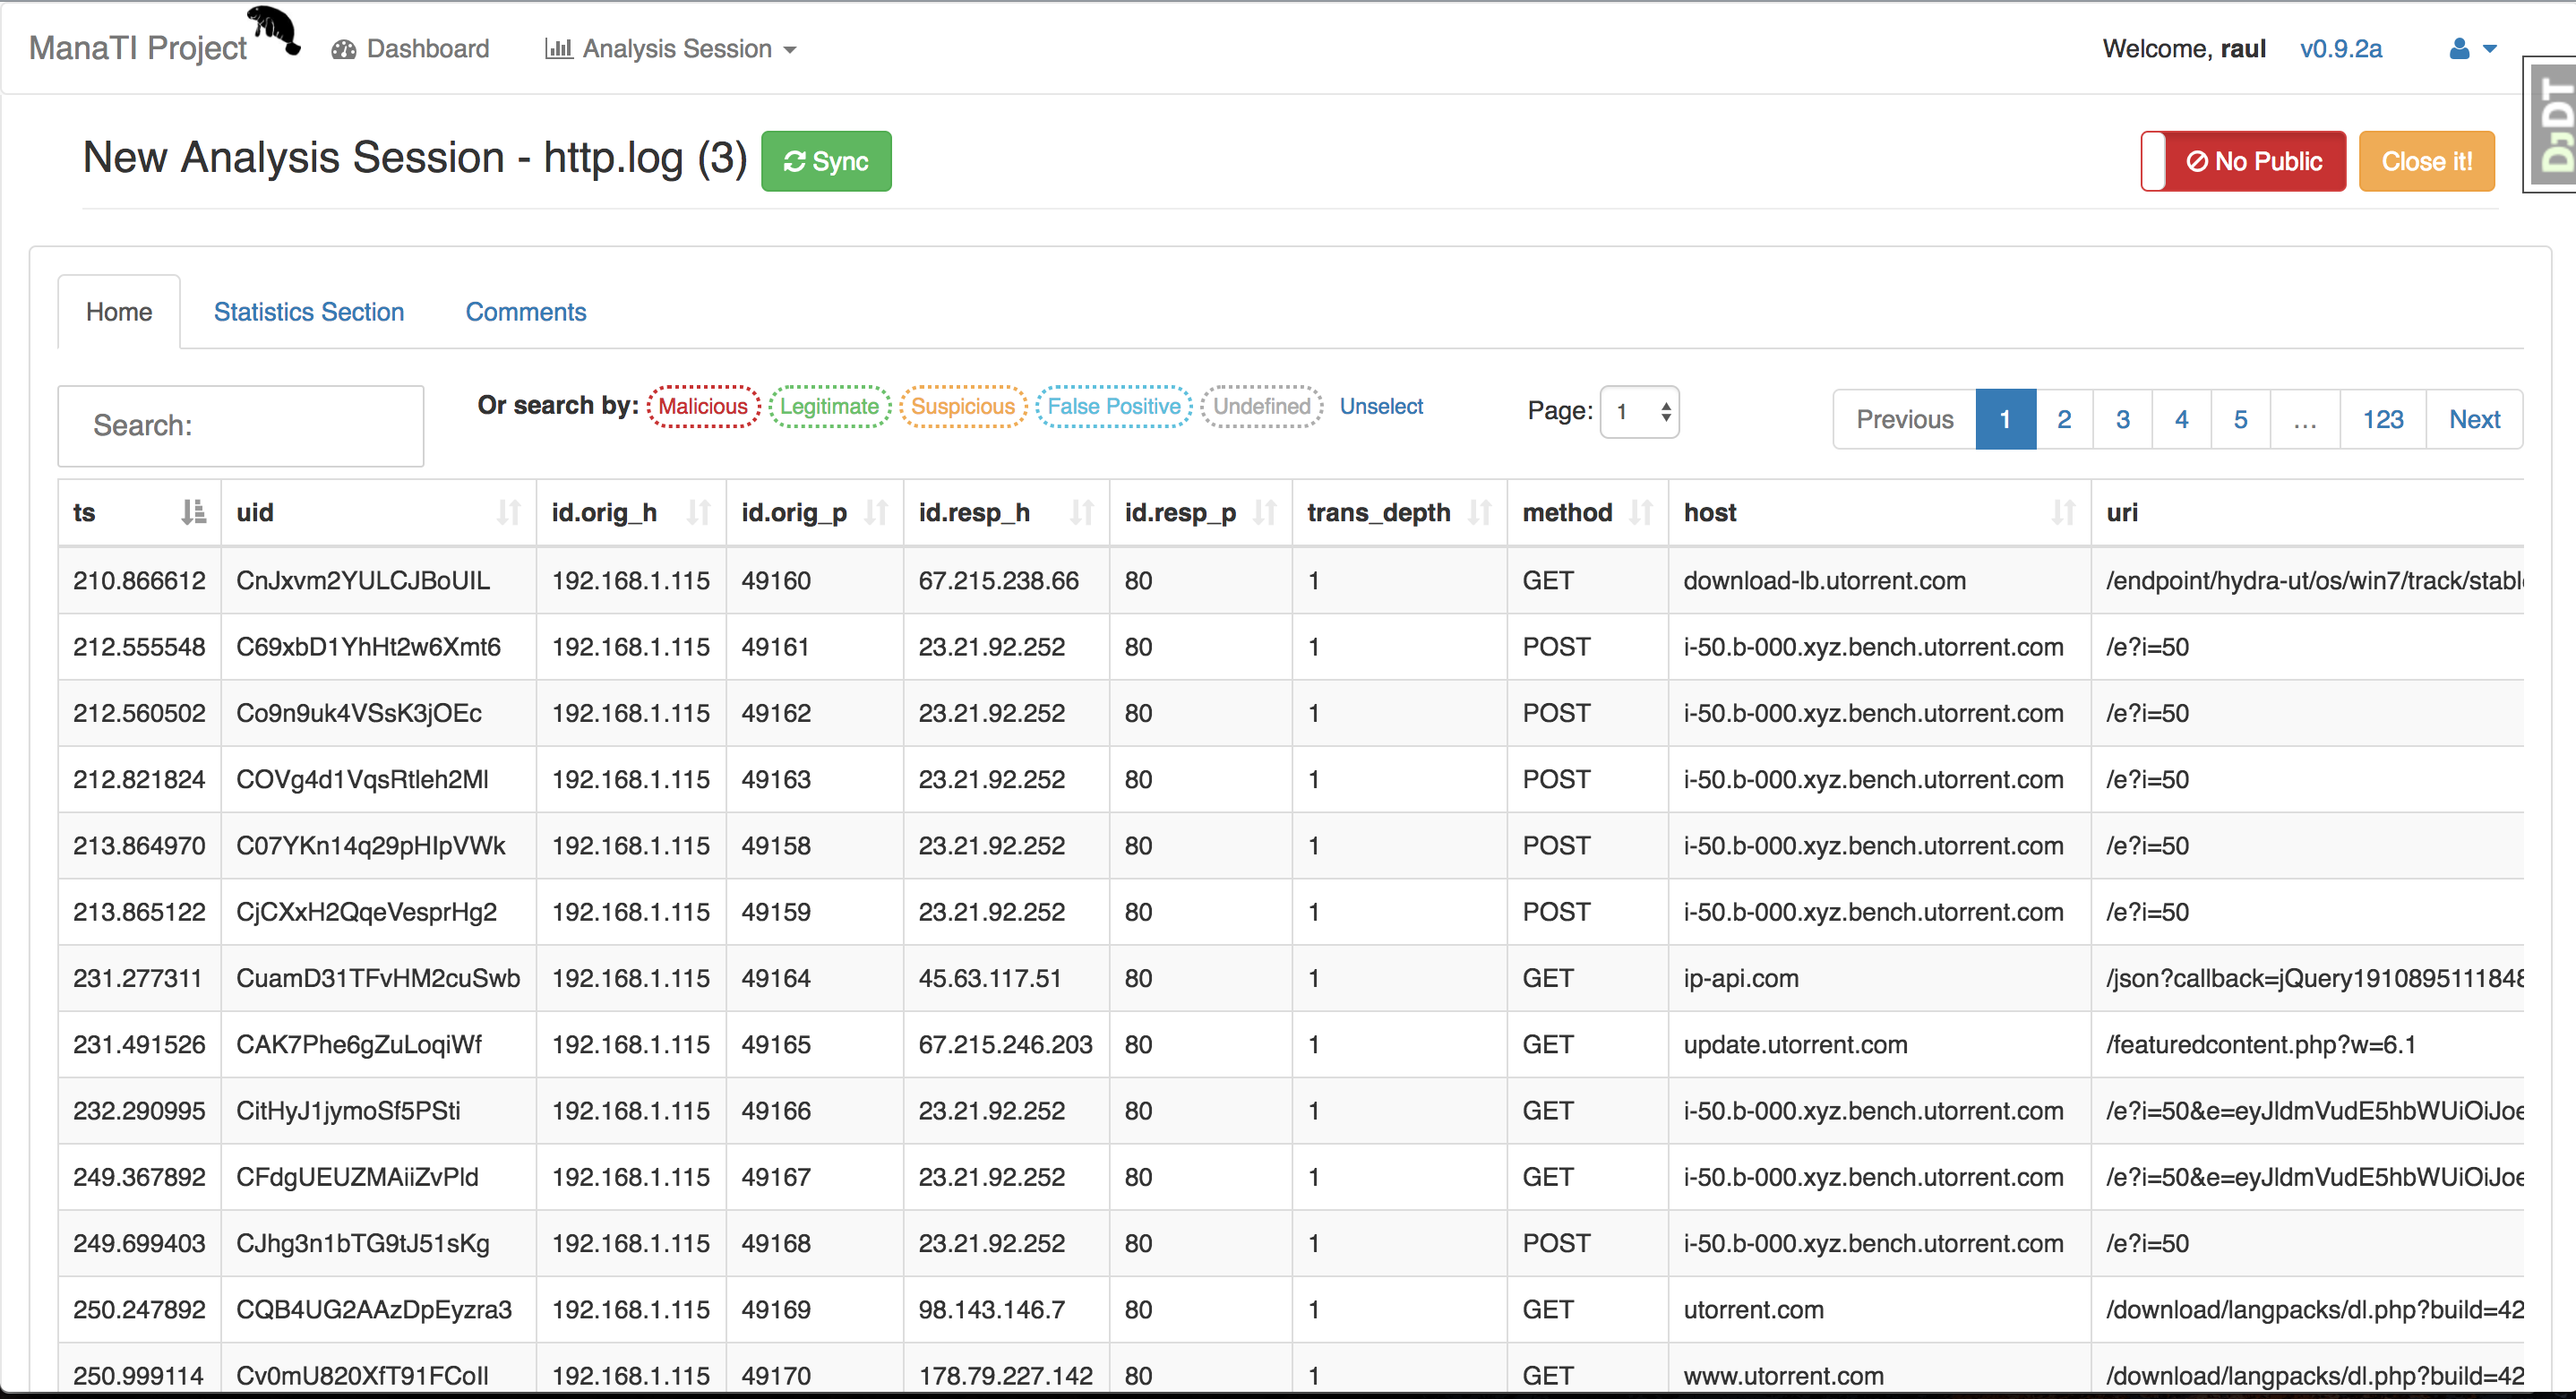 stratosphereips/manati
직관적인 위협 분석가의 작업을 지원하는 웹 기반 도구입니다.

 blackberry/threat-research-and-intelligence
BlackBerry 위협 연구 및 인텔리전스







