
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천


 ansvar-systems/eu_compliance_mcp
EU 규정 준수에 초점을 맞춘 MCP 서버
 sf0rzin/cve-2025-61155
CVE-2025-61155 — GameDriverX64.sys(Tower of Fantasy 안티치트)의 임의 프로세스 종료. 원본 IDA Pro 분석, PoC, YARA, IOCs, 완화 조치.
 aliksir/nextjs-security-scanner
Next.js 프로젝트에서 CVE-2025-55182 (React2Shell) 및 자격 증명 노출을 탐지하는 Bash 스크립트. 종속성 없음.
 hackura/xz-cve-2024-3094
CVE-2024-3094를 시뮬레이션하는 Python 데모: 트리거 기반 은밀 활성화를 포함하는 XZ 유틸리티의 공급망 백도어
 konstruktoid/prescryb
CVE/구성 교정 오케스트레이션을 위한 MCP 서버: SSH 인벤토리, OSV/NVD 조회, CIS/DISA STIG 매핑 Ansible 플레이북 제안.
 0xajstrike/opcuatrap
ICS/SCADA용 고상호작용 OPC UA 허니팟 — 다중 프로파일(석유 및 가스, 수도, 전력망), 실시간 프로세스 시뮬레이션, 세션별 위협 점수 산정, SIEM 통합(syslog/CEF/webhooks/Elasticsearch)을 제공합니다. .NET 8과…
 gmh5225/dark_ledger
다크넷 마켓 데이터를 보존하는 저장소로, 연구 및 인텔리전스 목적을 위해 벤더 목록, PGP 키, 리스팅 등을 포함합니다.
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
CVE-2026-42208에 대한 위협 인텔리전스 브리프: BerriAI LiteLLM의 치명적인 사전 인증 SQL 인젝션으로, 공개 후 36시간 이내에 악용되었습니다. 공격 경로, 탐지 기회, 권장 조치를 다룹니다.
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Oracle E-Business Suite(버전 12.2.3~12.2.14)의 심각한 사전 인증 원격 코드 실행(RCE) 취약점으로 인해 공격자가 악의적인 HTTP 요청을 통해 취약한 서버에 대한 완전한 제어권을 획득할 수 있으며, 현재 실제 환경에서 적극적으로…

 toxy4ny/rinhit
정찰 및 레드팀 운영을 위해 macOS 및 iOS 아티팩트를 수집하여 네트워크 활동, 기기 간 신원, 물리적 위치 상관관계의 타임라인을 구축합니다.
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
C2 도메인(198.46.86.63, tempuri.org), Windows Defender 우회 및 7200 KB 페이로드 추출을 사용하는 .NET 기반 정보 탈취형 악성코드 RedLine Stealer에 대한 리버스 엔지니어링 분석입니다.
 projectdiscovery/vulnx
강력한 검색, 필터링 및 분석 기능을 갖춘 취약점 데이터 탐색용 최신 CLI
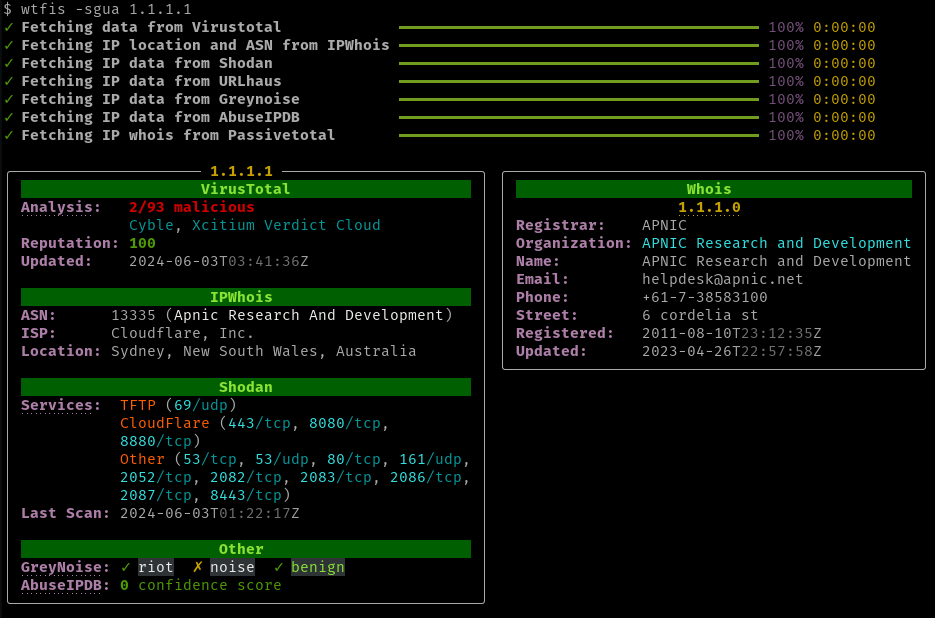 pirxthepilot/wtfis
로봇이 아닌 사용자를 위한 패시브 호스트명, 도메인 및 IP 조회 도구
 salesforce/jarm
능동적 TLS 서버 핑거프린팅 도구로, 조작된 Client Hello 패킷을 전송하여 고유한 JARM 해시를 생성합니다. 이를 통해 서버 구성을 식별하고, 인프라를 그룹화하며, 악성 서버를 탐지합니다.
 cloudflare/mitmengine
MITM(괴물-인-더-미들) 탐지 도구입니다. MALCOLM을 구축하는 데 사용됩니다:
 mandiant/mandiant-azure-ad-investigator
Azure AD에서 UNC2452 및 기타 위협 행위자 아티팩트를 탐지하고, 페더레이션 도메인, 서비스 주체, 애플리케이션, 사서함 권한을 감사하여 침해 지표를 찾기 위한 읽기 전용 PowerShell 모듈입니다.







