
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 rxerium/fortra-goanywhere-mft-vulnerability-detection
Goanywhere MFT 제품을 위한 취약점 탐지 스크립트.
 cross-samuel1/soc-analyst-hub
무료 오프라인 SOC 분석가 허브, Tier 1용 — IR 체크리스트, 알림 트라이지 플레이북, 위협 헌팅 쿼리 및 분석가 온보딩. 단일 HTML 파일, 종속성 없음.
 ayush-parab/sentinel-gpt
Azure 로그를 수집하고 LLM 추론을 사용하여 의심스러운 활동을 탐지하고, 위험을 평가하며, CLI 명령어가 포함된 복구 플레이북을 생성하는 자동화된 위협 헌팅 파이프라인입니다.
 devzinh/ghosttrace
소프트웨어 흔적 지속성, 실행 아티팩트(Prefetch, Shimcache, BAM), 사용자 활동 및 Ghost Tasks 상관관계 분석을 위한 읽기 전용 Windows 포렌식 스캐너. MITRE ATT&CK에 매핑된 20개 이상의 모듈.
 camgoering/solarview-ics-vulnerability-analysis
Contec SolarView Compact의 위협 모델 및 취약점 분석 (CVE-2022-29303)
 olafhartong/threathunting
위협 사냥을 안내하기 위해 MITRE ATT&CK에 매핑된 Splunk 앱

 mgeeky/redwarden
패킷 검사 및 가변 프로파일 상관 분석을 통해 블루 팀, AV, EDR, 스캐너를 차단하는 Cobalt Strike C2 리버스 프록시


 captaingeech42/ransomwatch
랜섬웨어 유출 사이트 모니터링
 misp/misp-taxonomies
MISP 택소노미 시스템에서 사용되는 분류 체계이며, 다른 정보 공유 도구에서도 사용할 수 있습니다.
 tothi/ad-honeypot-autodeploy
RDP 허니팟을 위해 의도적으로 보안이 취약하게 구성된 소규모 Windows 도메인을 완전 자동으로 배포합니다.
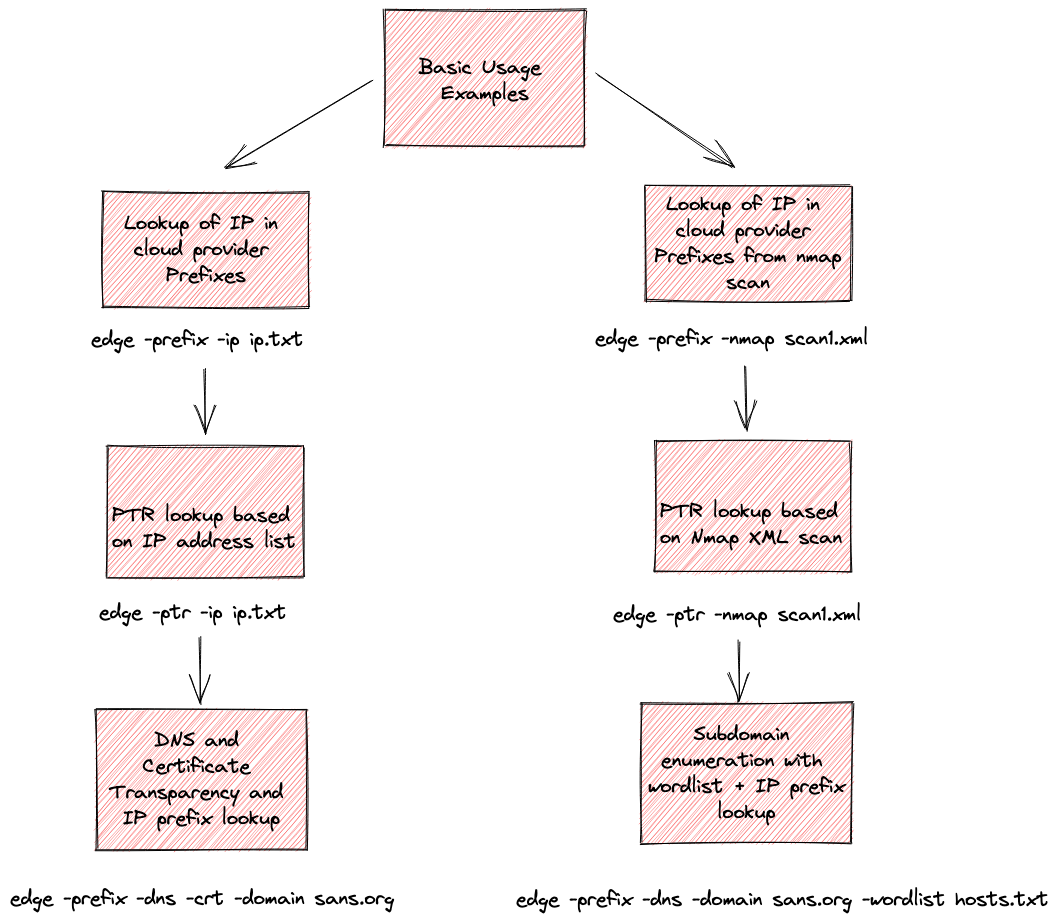 iknowjason/edge
Whois for the Cloud: 클라우드 제공자 식별을 위한 정찰 도구. AWS, Azure, Google, Cloudflare 및 Digital Ocean을 지원합니다.

 trinitor/cve-vulnerability-information-downloader
CVSS, EPSS 및 CISA 알려진 악용 취약성 데이터를 다운로드하고 집계하여 통합 JSON/CSV 파일 및 SQLite 데이터베이스로 만듭니다. 취약성 스캐너 보고서(예: OpenVAS)를 보강하여 우선 순위에 따른 수정을 지원합니다. 선택적 Logstash…
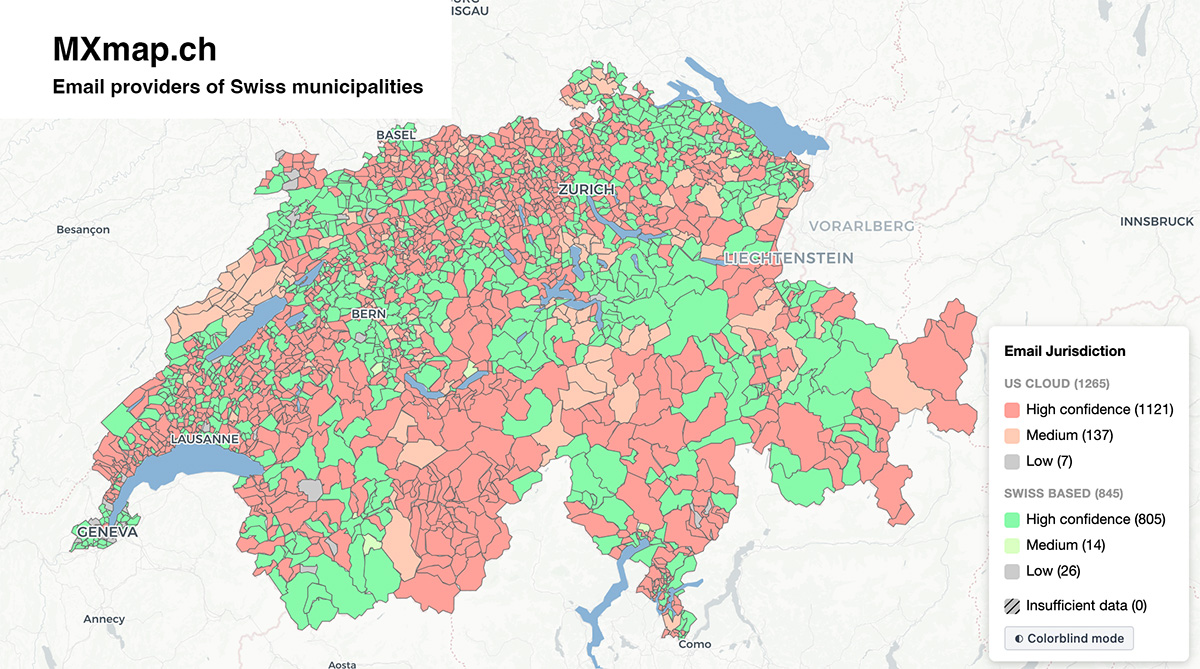 davidhuser/mxmap
스위스 지방자치단체 도메인을 분석하고, 웹사이트에서 이메일 주소를 스크래핑하며, MX, SPF, DKIM, DMARC 및 SMTP 프로브를 통해 이메일 제공업체를 분류하여 디지털 의존성을 매핑하는 자동화 파이프라인입니다.
 paloaltonetworks/unit42-threat-intelligence-article-information
이 저장소에는 Palo Alto Networks Unit 42 웹사이트에 게시된 위협 인텔리전스 기사의 손상 지표(IOC) 및 기타 데이터가 포함되어 있습니다.







