
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 24owais/threat-intel-cve-2024-3094
xz-utils 백도어 취약점(CVE-2024-3094)을 분석한 위협 인텔리전스 보고서
 felipecruz91/node-ip-vex
VEX를 사용하여 CVE-2024-29415를 억제하는 샘플 프로젝트.
 dannyendortest/node-prompt-here
CVE-2020-7602에 대해 의도적으로 취약하게 만든 Node.js 데모 대상으로, 자동화된 종속성 취약점 탐지와 보상 제어를 통한 원클릭 PR 기반 수정을 시연하는 데 사용됩니다.
 dannyendortest/ollama-consumer
ollama v0.5.0용 데모 소비자 (CVE-2024-12886 취약 범위) — endorctl 스캔 대상
 pvharmo2/gha-lab-2f775f277c
# CVE-2025-47928 (spotipy-dev/spotipy pull_request_target 비밀 정보 유출)의 공인된 실험실 재현 — 취약한 커밋 4f5759d의 스냅샷
 soliantconsulting/cve-2025-46295-fix-fms
FileMaker Server 설치에서 취약한 Apache Commons JAR을 dry-run, 백업 및 롤백 지원을 통해 교체하여 CVE-2025-46295를 탐지 및 수정하는 자동화된 스크립트 모음.
 sassoftware/jackson
이 저장소는 jackson‑core 2.13.5와의 완전한 호환성을 유지하면서 CVE-2025-52999, GHSA-2m67-wjpj-xhg9 및 sonatype-2022-6438에서 보고된 서비스 거부(denial-of-service) 및 제한이나 스로틀링 없는…
 berkley4/icu-74-debian
CVE-2025-5222를 수정하는 패치가 포함된 icu 74.2용 Debian 빌드 파일
 knqyf263/aqua-checksums
컨테이너 이미지, 릴리스, Git 태그의 암호화 무결성을 모니터링하여 공급망 보안을 강화하고, Rekor 투명성 로그로 Sigstore cosign 서명을 검증합니다.
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273은 setuptools 라이브러리 ,특히 버전 78.1.0 .에서 높은 심각도의 경로 탐색 취약점입니다.
 rohitberiwala/nodejs-tar-symlink-exploit-cve-2026-29786
기술적 분석 및 Node.js 'tar' 패키지의 심볼릭 링크 조작을 통한 치명적인 경로 탐색 취약점(CVE-2026-29786)에 대한 개념 증명(PoC)
 jvr2022/cve-2026-29786
개념 증명(PoC)으로, tar npm 패키지의 하드링크 경로 탐색(hardlink path traversal) 취약점을 시연하며, 조작된 아카이브를 통해 추출 디렉터리 외부의 파일을 덮어쓸 수 있게 합니다.
 alielkhatteb/cve-2025-47273-poc
CVE-2025-47273 — setuptools 경로 탐색 PoC
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++ 공급망 공격(CVE-2025-15556) — Lotus Blossom APT, 2025년 6월~12월에 대한 IoC 및 탐지 규칙. Falcon LogScale 쿼리, YARA/Sigma 규칙 및 MITRE ATT&CK 매핑을 포함합니다.
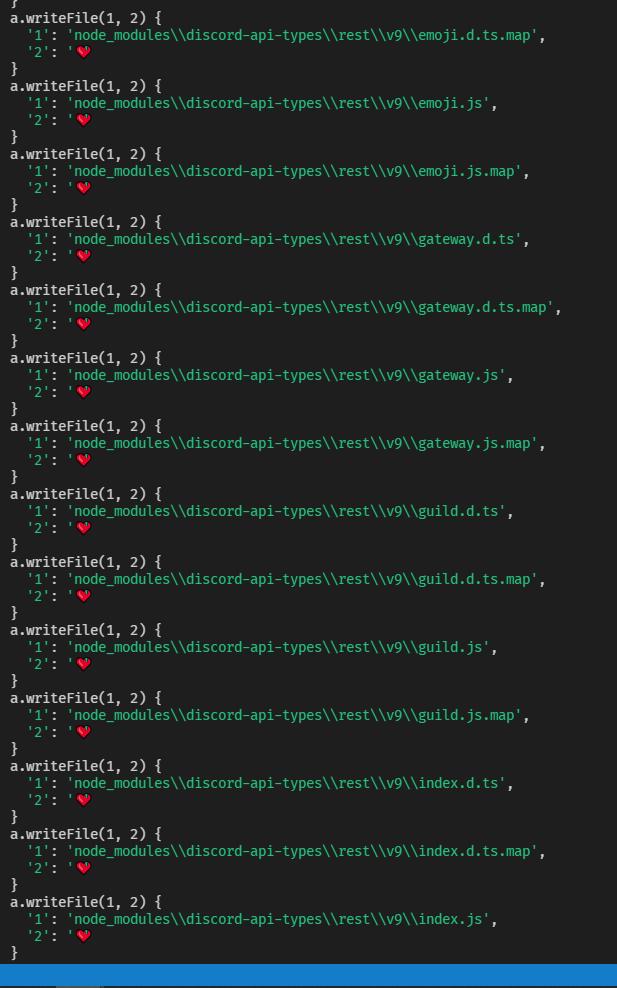 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc는 멀웨어/프로테스트웨어입니다!
 gouldnicholas/cve-2026-4660-poc
CVE-2026-4660 PoC: hashicorp/go-getter의 git checkout을 통한 임의 파일 읽기
 bhimsekhar/vulnerable-java-app
log4j 2.14.1(CVE-2021-44228)을 사용하는 Spring Boot 앱 — VulnFix 에이전트 테스트 대상
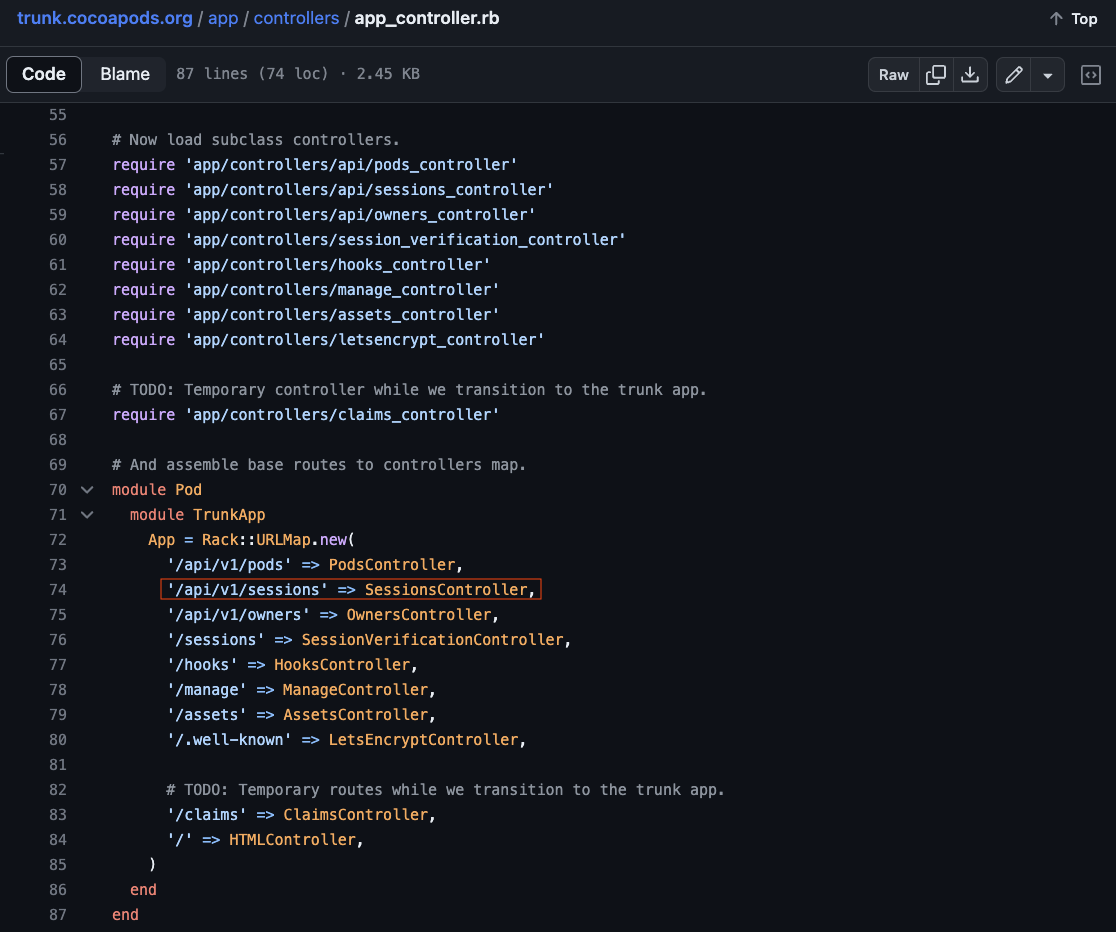 reefspek/cocoapods-rce_cve-2024-38366
CocoaPods RCE 취약점 CVE-2024-38366








