
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 nedlir/dasel-hardened-container
Melange 및 apko를 통해 빌드된 강화된 dasel v3.3.1 패키지 및 이미지. CVE-2026-33320 패치 적용.
 rotavori/dasel-melange-apko
dasel v3.3.1이 Melange와 함께 패키징되어 최소한의 apko 이미지로 제공되며, CVE-2026-33320에 대한 패치가 적용되었습니다.
 renewablehacking/cve-2026-45321-tanstack
npm 공급망 공격, CI/CD 악용, CVE-2026-45321을 통한 설치 시점 코드 실행을 시뮬레이션하는 교육용 랩. 종속성 손상 및 라이프사이클 후크 악용을 이해하기 위한 실습형 방어적 보안 연구.
 7whyex/cve-2026-45321-tanstack
악성 패키지, postinstall 페이로드 실행 및 CI/CD 남용 시나리오를 통해 npm 공급망 공격(CVE-2026-45321)을 시뮬레이션하는 교육용 랩으로, 방어적 보안 교육을 위한 것입니다.
 code-with-amitk/centos7_cve-2021-3712_remediation
EOL CentOS7 상자에서 openssl CVE(https://nvd.nist.gov/vuln/detail/cve-2021-3712)를 해결하기 위한 프로덕션 준비 단계
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Log4Shell을 포함한 Apache Log4J 보안 취약점을 완화하기 위해 Log4J 2.17.1 업데이트로 Pulsar Docker 이미지를 패치하세요.
 super-vulnerable-org/compromised-action
테스트 레포지토리: CVE-2025-30066 스타일의 손상된 GitHub Action을 시뮬레이션합니다 (보안 연구/테스트 chainradar용)
 name/log4j-scanner
Log4Shell 취약점 발견 [CVE-2021-44832]
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 포크 버전의 seal-security-nuget-demo: 동일한 CVE-2024-21907 악용 스토리이지만, .NET SDK 7에 고정된 고객을 위해 재조정되었습니다.
 chaitanyagarware/cve-2026-54520
CVE-2026-54520을 문서화하는 공개 권고문 랜딩 페이지로, ai-agent-automation의 워크플로우 실행기에서 발생한 심각한 경로 탐색 취약점이며, GHSA 및 영향받는 버전 세부 정보 링크를 포함합니다.
 workshops-de/google_gax
패치된 google_gax 0.4.1로 Tesla 1.18.3+ 호환성 지원 (CVE-2026-48598)
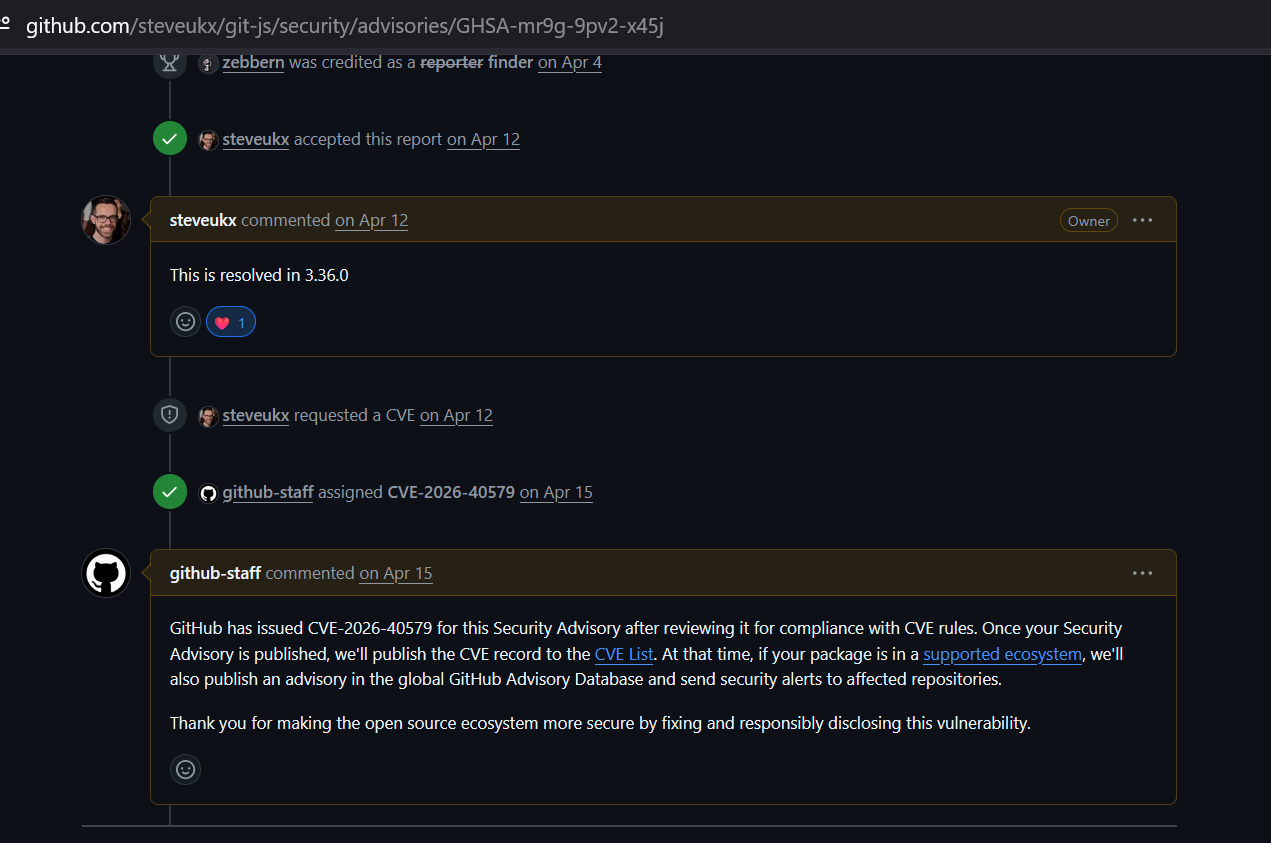 zebberncve/cve-2026-40579
git-js 보안 권고 ⌯⌲ 주간 1,100만 다운로드
 mlbrilliance/aurora-demo-lockfile
AURORA 데모 대상 — 의도적으로 취약한 lockfile (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
HMAC 무결성 검증, 임포트 가드 및 샌드박스 실행을 갖춘 모듈형 Node.js 런타임 오케스트레이터로, 안전한 계층형 애플리케이션 아키텍처와 종속성 제어를 제공합니다.
 az9713/cve-lite-on-pi
OWASP cve-lite-cli를 pi monorepo에 대해 실행: 스캔 과정 및 주요 발견 (vitest CVE-2026-47429).
 aaronm-sysdig/log4j-vuln-demo
Sysdig CNAPP 스캐닝을 위한 고의로 취약한 Log4j 2.14.1 데모 (CVE-2021-44228)
 dannyendortest/http-server-node
가상의 취약한 Node.js HTTP 서버로, EXPOSURE 취약점 스캐너의 데모 대상으로 사용되며, CVE-2021-23797을 추적하고 한 번의 클릭으로 PR 기반 수정 워크플로를 제공합니다.
 dannyendortest/node-vulnerable
EXPOSURE용 합성 데모 대상 — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)








