
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 sasairc/cve-2017-1000117_wasawasa
교육적 취약점 검증을 위한 Git의 CVE-2017-1000117 재귀적 클론 취약점을 시연하는 최소 테스트 저장소
 themcsam/cve-2024-12905-poc
tar-fs 파일 쓰기/덮어쓰기 취약점
 andalik/log4j-filescan
Python 3으로 개발된 재귀적 파일 스캐너로, Log4j2의 취약한 버전을 찾고 스캔하며, JAR 파일 내부 분석을 포함합니다 (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105 및 CVE-2021-44832).
 test-avm-714877d2df585126/c-test-2
Dependabot 보안 자동 병합 테스트 - ejs CVE-2022-29078
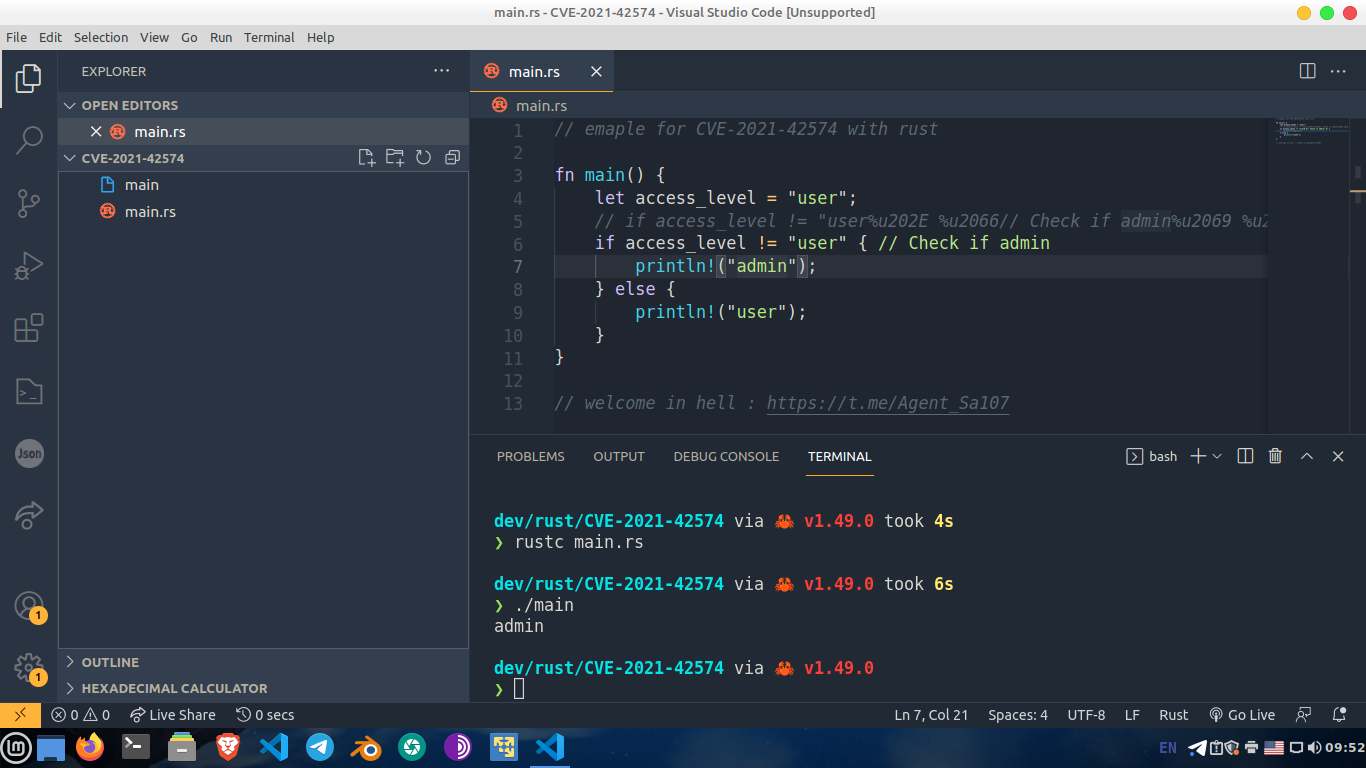 waseeld/cve-2021-42574
보이지 않는 유니코드 제어 문자를 포함한 소스 코드를 생성하여 컴파일러 로직을 변경함으로써 Trojan Source 취약점(CVE-2021-42574)을 시연하며, 공급망 공격을 가능하게 합니다.
 murataydemir/aws-tough-library-multiple-cves
tough, 0.20.0 이전 버전의 문제 (다수의 CVE)
 dpomnean/log4j_scanner_wrapper
log4j 취약점 래퍼 스캐너 (CVE-2021-44228 대상)
 arzaan789/keyguard
코드베이스 및 GCP 프로젝트에서 노출된 API 자격 증명을 스캔합니다.
 gonsarrabia/minimus-junior-backend-exercise
주니어 백엔드 지원자 과제: Melange로 dasel CLI(v3.3.1) 패키징, CVE-2026-33320 수정, Apko를 사용한 최소 컨테이너 이미지 빌드.
 checkmarx/checkmarx-cve-2025-30066-detection-tool
CVE-2025-30066의 지표를 위해 GitHub 워크플로 및 로그를 스캔하여 Checkmarx 2ms 통합을 사용해 악성 작업 및 노출된 비밀을 탐지합니다.
 0xblackash/cve-2026-40175
CVE-2026-40175
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC 및 가능한 완화 조치
 comerc/cve-2025-68664
LangChain 코어의 중요한 역직렬화 취약점인 CVE-2025-68664에 대한 상세 공개로, 조작된 프롬프트와 직렬화 흐름을 통해 비밀 유출 및 잠재적 RCE를 허용합니다.
 graypixel2121/cve-2025-69604
CVE-2025-69604에 대한 개념 증명 익스플로잇으로, macOS의 SuperDuper 백업 작업에서 악성 패키지 설치를 통한 권한 상승을 시연합니다.
 h3raklez/cve-2024-3094
교육용 랩으로, 맞춤형 Ed448 키 쌍을 사용하여 XZ Utils 백도어(CVE-2024-3094)를 재현합니다. 패치된 liblzma, systemd 서비스, 그리고 승인된 보안 연구를 위한 익스플로잇 클라이언트가 포함되어 있습니다.
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: 결정적 공급망 익스플로잇 및 하드닝 프레임워크 [CVE-2024-50050] AI 보안 연구에 중점 AI-SupplyChain-Poisoning: 고급 PVM Opcode 조작 및 ZeroMQ 인젝션 랩
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
NiceHash QuickMiner 업데이트 메커니즘의 심각한 공급망 취약점 연구(CVE-2025-56513). 기술 분석, 공격 시나리오, 영향 평가 및 수정 지침을 포함합니다.
 scabench/jsonorg-fn1
CVE-2022-45688 취약점이 있는 간단한 애플리케이션








