
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 dependency-check/dependencycheck
OWASP dependency-check는 애플리케이션 종속성에서 공개적으로 알려진 취약점을 탐지하는 소프트웨어 구성 분석 유틸리티입니다.
 secure-systems-lab/securesystemslib
NYU Secure Systems Lab 프로젝트를 위한 암호화 및 범용 루틴
 cyclonedx/cyclonedx-cli
JSON, XML, Protobuf, CSV 및 SPDX 형식의 CycloneDX SBOM을 생성, 분석, 병합, 비교, 검증, 서명 및 변환하기 위한 CLI입니다.

 sigstore/fulcio
OpenID Connect ID에 연결된 단기 유효 코드 서명 인증서를 발급하는 인증 기관으로, 검증 가능한 소프트웨어 공급망 서명을 지원합니다.
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 chainguard-dev/melange
소스 코드를 선언적 파이프라인을 사용하여 Wolfi/Alpine용 감사 가능하고 서명된 APK 패키지로 컴파일하며, 다중 아키텍처 QEMU 에뮬레이션 및 재현 가능한 빌드를 지원합니다.

 appsec-forge/appsec-forge
프로덕션에서 영감을 얻은 사례로 구성된 체계적인 보안 지식 베이스: 취약점 분석, 익스플로잇 설명, 수정, 그리고 엔지니어링 팀을 위한 DevSecOps.
 aaravmaloo/revera
npm 패키지용 신용 점수. 패키지를 설치하기 전에 패키지 평판, 유지보수, 보안, 게시자 신뢰도, 생태계 상태를 분석하세요.
 ransomleak/training-application-security
OWASP Top 10 웹 및 API 취약점, Git/시크릿 노출, 그리고 10개 이상의 언어로 된 수정 예제를 다루는 실습형 SCORM 연습문제가 포함된 대화형 보안 코딩 교육.
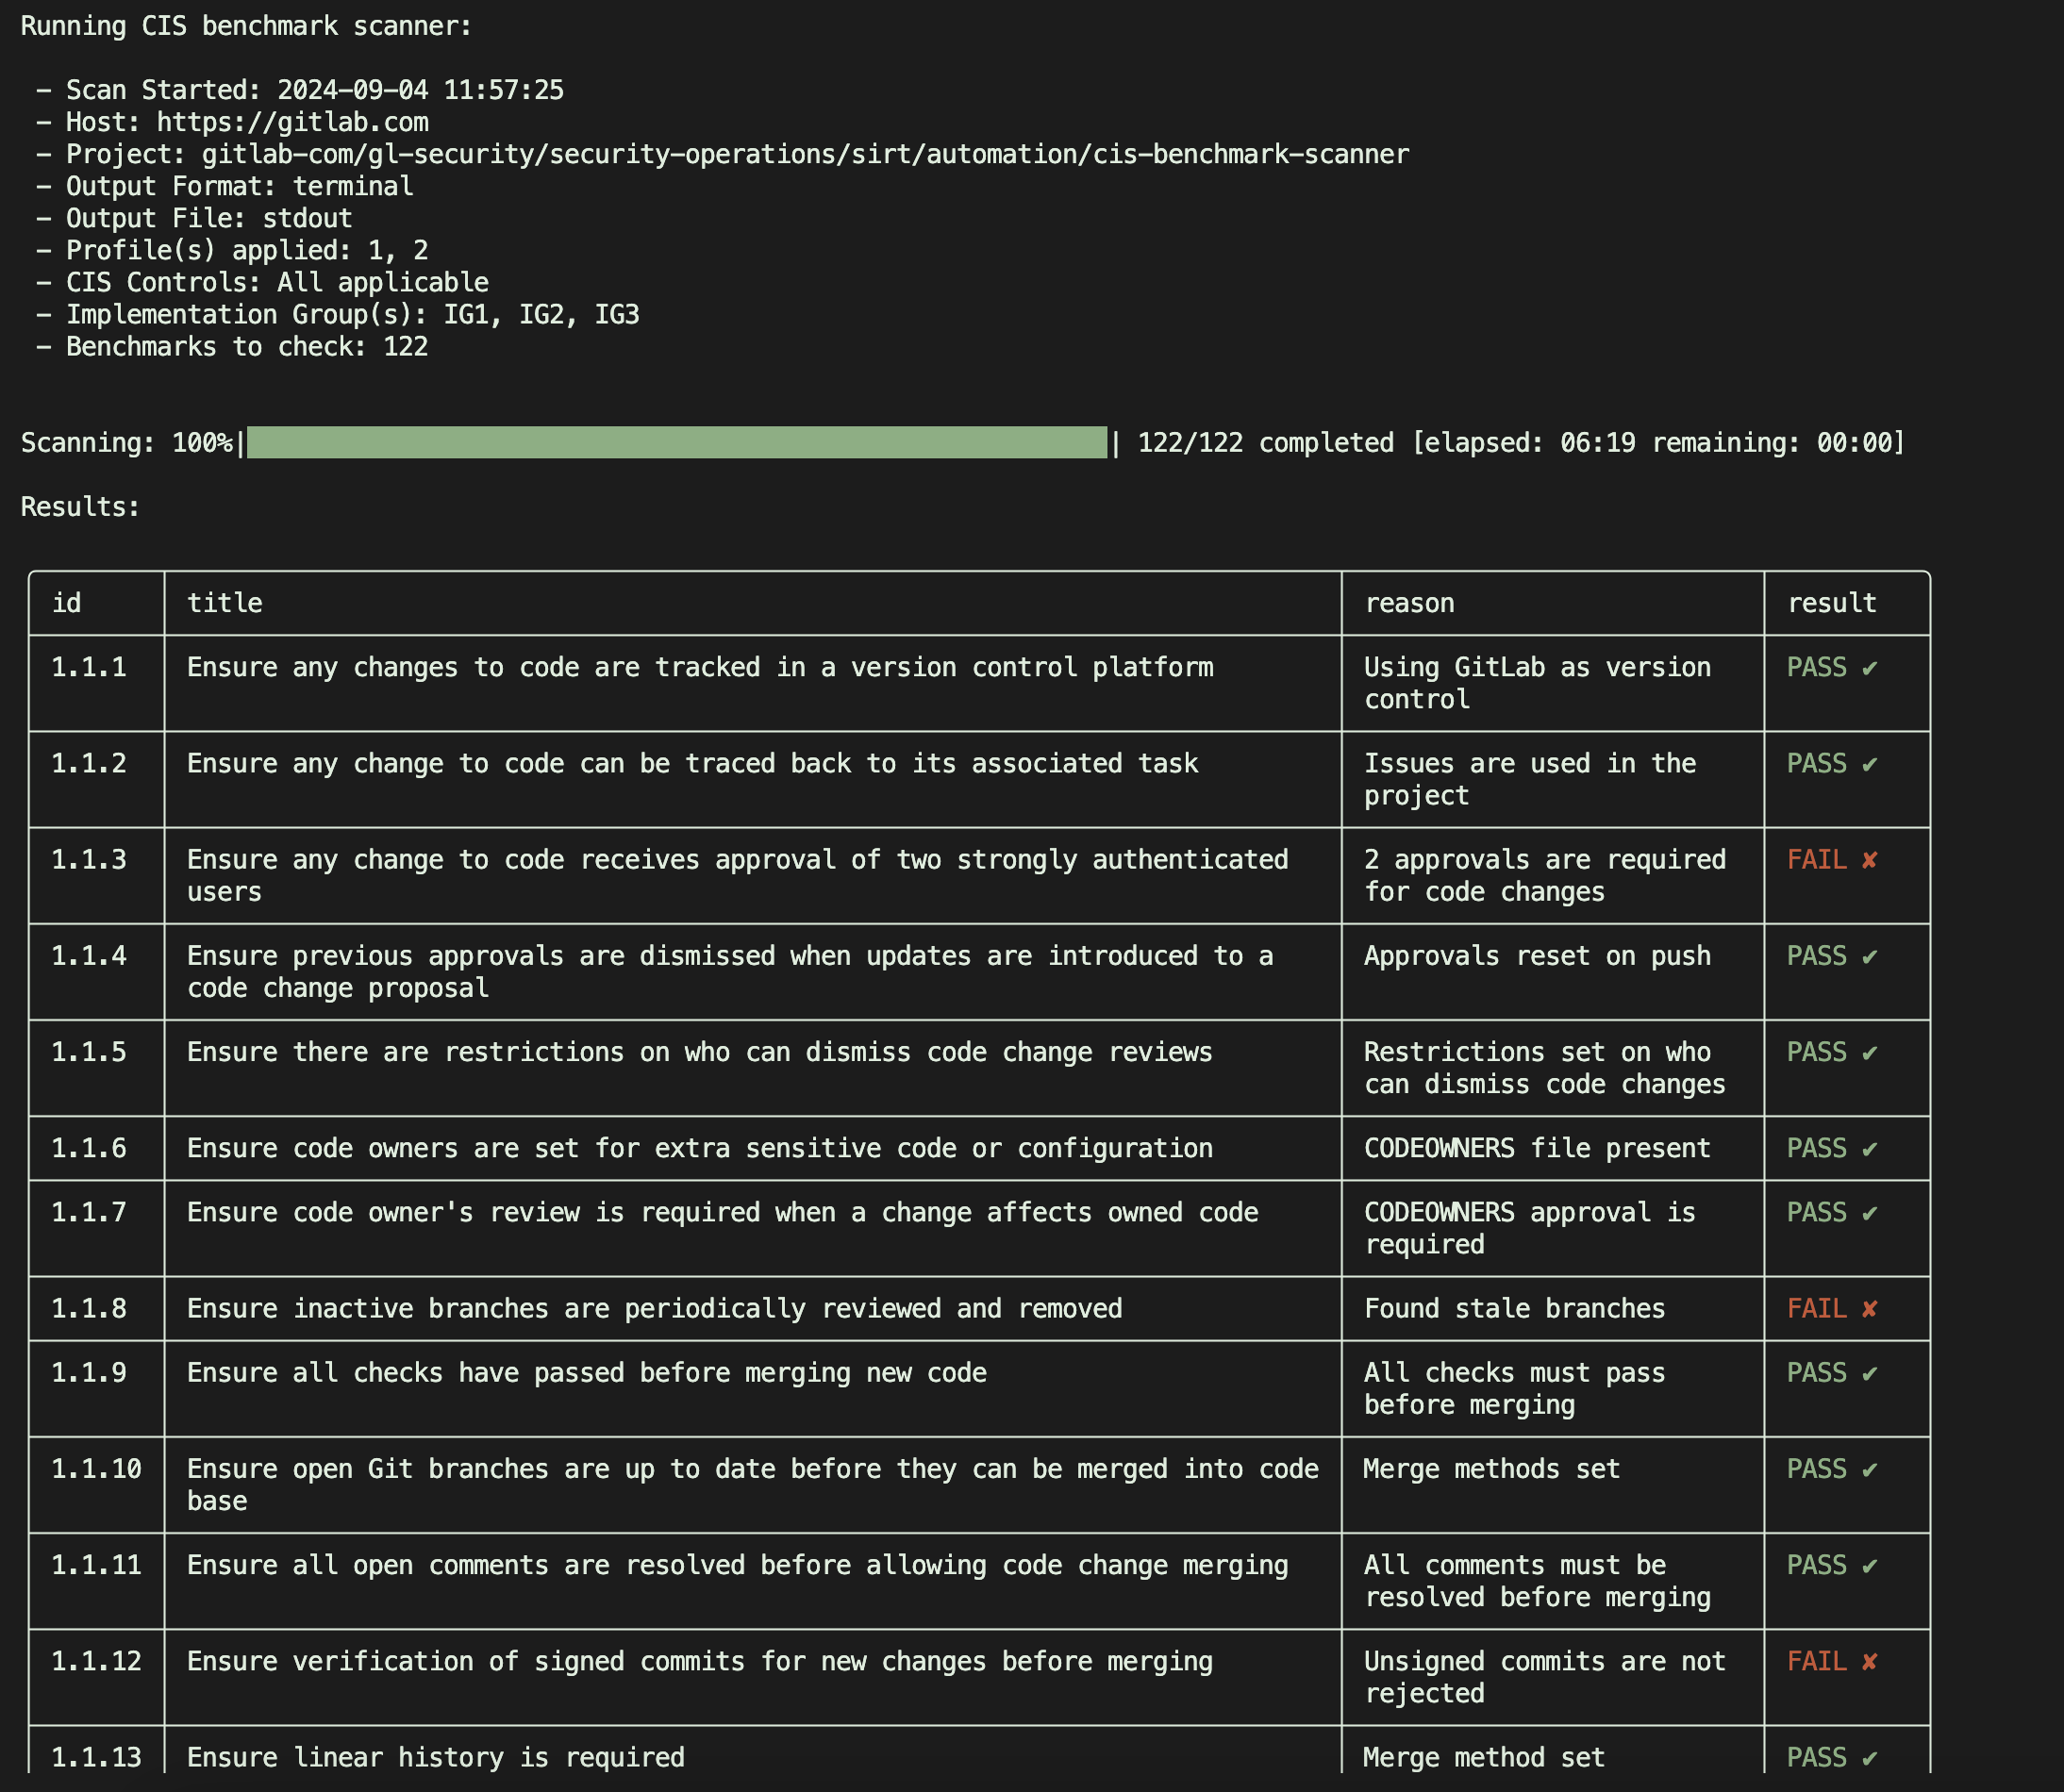 gitlab-security-oss/cis/gitlabcis
CIS GitLab Benchmark에 대해 읽기 전용 API 검사를 통해 GitLab 프로젝트를 감사하고, 규정 준수 및 보안 강화 권장 사항에 대한 JSON 보고서를 생성합니다.
 wattocyber/masq
AI 에이전트 인프라를 위한 실시간 정찰 및 보안 상태 감사: MCP 구성, 세션 로그, API를 스캔하여 비밀 정보, 오염된 카탈로그, CoT 유출을 탐지합니다.
 jvr2022/cve-2026-40345
deepmerge-ts 8.0.0 이전 버전에서 발생하는 스택 고갈 기반 서비스 거부(Denial-of-Service)를 재현하고, 공격 방법을 문서화하며, 취약한 종속성 범위를 탐지하는 스캐너를 포함합니다.
 katekeiroz-dev/golang-x-text
golang.org/x/text v0.33.0의 CVE-2026-56852 (GO-2026-5970) 백포트 (Go 1.24용)
 getprobo/probo
Open source solutions for SOC2, GDPR, and ISO27001
 jitpass/jit
Mac에서 평문으로 저장된 비밀값을 찾아 Touch ID 뒤로 옮기고, 이를 읽는 도구들이 깨지지 않도록 필요한 순간에만 주입합니다. 무료이며 로컬 우선(local-first)입니다.
 luiscastellanos-dev/cobol-shield
COBOL 레거시 시스템을 위한 보안 강화 툴킷 — 보이지 않는 유니코드 탐지, 형식 경계 분석, 소스 변환 무결성
 gouldnicholas/cve-2026-5817-poc
Docker Model Runner container-to-host RCE / Escape: Docker Model Runner의 MLX / SGLANG / VLLM 추론 백엔드에서 컨테이너-호스트 코드 실행을 허용하는 치명적인 취약점입니다.







