

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
training-application-security — OWASP Top 10 웹 및 API 취약점, Git/시크릿 노출, 그리고 10개 이상의 언어로 된 수정 예제를 다루는 실습형 SCORM 연습문제가 포함된 대화형 보안 코딩 교육. | Kitploit
도구/GitHubGitHub/ransomleak/training-application-security
Web Application ExploitationWeb SecurityPenetration TestingDevSecOpsSecret DetectionSupply Chain SecurityLearning & EducationAPI SecurityLearning Paths & Courses

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
Labs & Practice
GitHubransomleak/training-application-security

training-application-security

OWASP Top 10 웹 및 API 취약점, Git/시크릿 노출, 그리고 10개 이상의 언어로 된 수정 예제를 다루는 실습형 SCORM 연습문제가 포함된 대화형 보안 코딩 교육.

저장소 보기
185931개월 전아직 검토되지 않음
공유

무료 보안 코딩 및 애플리케이션 보안 교육 — 오픈 소스 SCORM 실습

개발자가 배우는 방식으로 웹 애플리케이션 보안을 가르치는 40개의 무료 오픈 소스 보안 코딩 실습입니다. SQL 인젝션, 크로스 사이트 스크립팅(XSS), 취약한 접근 제어와 같은 실제 취약점을 직접 익스플로잇한 뒤 수정 코드를 작성합니다. OWASP Top 10 for Web Applications, OWASP API Security Top 10, Git 및 CI/CD 저장소 보안 등을 다루는 인터랙티브 SCORM 모듈입니다. JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go, Kotlin으로 된 수정 예제를 제공합니다. 개인 개발자, 비영리 단체, 직원 25명 미만의 소규모 기업에게 무료입니다. 대학 및 교육 기관을 위한 할인된 Enterprise 가격을 제공합니다.
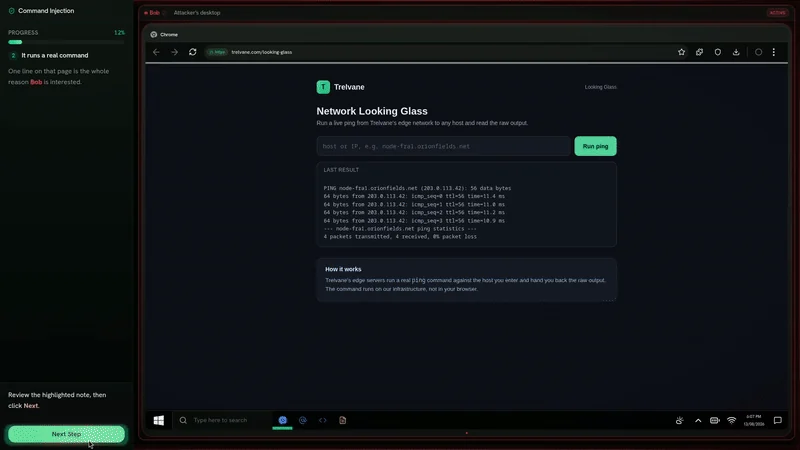
무료 실습형 보안 코딩 교육 실습 — 웹 애플리케이션 취약점 익스플로잇 및 수정

👥 창립자와 대화하기  |  🔗 전체 라이브러리 둘러보기  |  🎮 라이브 DOM XSS 데모 체험하기


목차

  • 실습형 보안 코딩 교육이 슬라이드보다 효과적인 이유
  • 모든 LMS에서 사용 가능한 SCORM 보안 코딩 교육 패키지
  • 라이선스: 개인, 비영리 단체, 소규모 기업을 위한 무료 보안 코딩 교육
  • 엔터프라이즈 애플리케이션 보안 교육 플랫폼
    • Enterprise 플랜
    • MSP 및 컨설팅 업체를 위한 애플리케이션 보안 교육
  • 보안 코딩 교육 주제: 전체 실습 카탈로그
    • OWASP Top 10 for Web Applications
    • OWASP Top 10 for API Security
    • Git 및 저장소 보안
  • 무료 보안 코딩 교육에 관한 자주 묻는 질문

실습형 보안 코딩 교육이 슬라이드보다 효과적인 이유

1년에 한 번 OWASP Top 10을 읽고 객관식 퀴즈를 통과하는 것만으로는 프로덕션 환경의 웹 애플리케이션 취약점을 막을 수 없습니다. 개발자는 실제 익스플로잇이 무엇을 하는지 — SQL 인젝션이 데이터베이스를 덤프하는 모습, 크로스 사이트 스크립팅이 세션을 탈취하는 모습, 취약한 접근 제어가 다른 사용자의 데이터를 노출하는 모습 — 를 직접 확인한 뒤, 이를 막는 보안 코드를 작성해야 합니다.

이 무료 오픈 소스 보안 코딩 교육 라이브러리의 모든 실습은 익스플로잇, 추적, 수정의 3단계 방법론을 따릅니다.

의도적으로 취약하게 만든 애플리케이션을 대상으로 실습형 침투 테스트를 수행합니다 — 데이터베이스를 대상으로 한 SQL 인젝션, 브라우저에서 실행되는 XSS, 클라우드 메타데이터 엔드포인트에 도달하는 SSRF — 그런 다음 취약점이 정확히 어떻게 도입되었는지 추적하고 보안 코딩 모범 사례를 적용해 수정합니다.

실습이 다루는 내용:

  • OWASP Top 10 웹 애플리케이션 취약점 — 취약한 접근 제어, 인젝션(SQL 인젝션, 명령 인젝션), 크로스 사이트 스크립팅(DOM XSS, 반사형 XSS, 저장형 XSS), CSRF, SSRF, 디렉터리 트래버설, 보안 설정 오류, 세션 고정 등
  • OWASP API Security Top 10 — 취약한 객체 수준 권한 부여(BOLA), 취약한 함수 수준 권한 부여, 취약한 인증, 매스 어사인먼트, 과도한 데이터 노출, 보안 설정 오류, 불충분한 로깅 및 모니터링
  • Git 및 공급망 보안 — 커밋 기록에 유출된 시크릿, 노출된 .git 디렉터리, CI/CD 파이프라인 공격, 악성 풀 리퀘스트, 브랜치 보호 우회, 액세스 토큰 유출
  • 10개 언어로 된 보안 수정 — JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go, Kotlin

모든 실습은 100% 합격 기준의 퀴즈로 마무리됩니다. 개발자가 프로덕션 코드를 작성할 시점에는 이미 모든 일반적인 웹 애플리케이션 취약점을 직접 익스플로잇해 보았고, 이를 방지하는 보안 코딩 모범 사례를 알고 있게 됩니다.


어떤 LMS에서든 바로 사용할 수 있는 SCORM 보안 코딩 교육 패키지

모든 실습은 SCORM 1.2 .zip으로 제공됩니다. 어떤 LMS(Moodle, TalentLMS, Docebo, Cornerstone, SAP SuccessFactors, Workday Learning 또는 SCORM을 지원하는 모든 플랫폼)에든 임포트하고, 보안 SDLC 또는 DevSecOps 교육 파이프라인에 포함시키거나, 배포 전에 SCORM Cloud에서 미리 볼 수 있습니다.

화이트 라벨 — 모듈 내부에 로고, 백링크, 출처 표기가 필요 없으며 벤더 종속도 없습니다. DevSecOps 프로그램, 보안 SDLC 이니셔티브, 개발자 온보딩 또는 독립형 애플리케이션 보안 교육의 일부로 활용하세요. 누가 어떤 조건으로 사용할 수 있는지는 아래 라이선스 섹션에서 다룹니다.


라이선스: 개인, 비영리 단체, 소규모 기업을 위한 무료 보안 코딩 교육

이 오픈소스 보안 코딩 교육 라이브러리는 RansomLeak Community License로 배포됩니다(LICENSE 참조). 다음에 해당한다면 무료로 사용할 수 있습니다:

  • 개인. 혼자 학습하는 개발자(학생 포함), 또는 프리랜서 보안 트레이너나 컨설턴트로서 강의하는 경우(워크숍 포함)
  • 비영리 단체 또는 자선 단체. 비영리 단체를 위한 무료 애플리케이션 보안 교육, 별도 조건 없음
  • 직원이 25명 미만인 소규모 기업. 계약직과 계열사 직원을 포함해 전원을 계산합니다

무료 라이선스에 따라 모듈을 어떤 LMS에든 임포트하고, 엔지니어링 팀을 위해 운영하고, 자체 보안 SDLC 교육 프로그램에 포함시키며, 직접 진행하는 워크숍에서 사용할 수 있습니다. 콘텐츠를 독립형 제품으로 재배포하거나 재판매하는 것은 금지되며, 제3자 고객에게 서비스로 제공하는 것도 금지됩니다(MSP 및 컨설팅 업체를 위한 애플리케이션 보안 교육 참조).

교육 예산이 없으신가요? 직원이 25명을 넘지만 보안 코딩 교육 예산이 없다면 문의해 주세요. 공동 마케팅(사례 연구, 추천사, 당사 사이트에 로고 게재 또는 리뷰)을 조건으로 개별 조건에 합의하는 경우가 많습니다.

대학, 학교, 코딩 부트캠프 또는 기타 교육 기관인가요? 교직원이나 학생을 대규모로 교육하는 기관 사용은 교육 할인이 적용되는 Enterprise Plan에 포함됩니다. 가격 책정을 위해 기관 정보와 함께 문의해 주세요.

직원이 25명 이상이거나, DPA, 벤더 계약, 항상 최신 상태인 콘텐츠, 또는 자사 스택에 맞춰 제작된 실습이 필요하신가요? **Enterprise Plan**이 적합합니다. 직원 수에 대한 완전한 상용 라이선스와 함께 보안 및 구매 팀이 요구할 모든 사항이 포함됩니다. 가격 책정을 위해 연락 주세요.

이 저장소의 이전 릴리스는 CC BY-NC 4.0으로 배포되었습니다. 해당 라이선스로 취득한 사본에는 그 조건이 계속 적용되며, 이 버전부터 배포되는 모든 내용은 RansomLeak Community License에 따릅니다.


엔터프라이즈 애플리케이션 보안 교육 플랫폼

Enterprise Plan

직원이 25명 이상인 엔지니어링 조직, 교육 기관, 또는 무료 라이브러리가 제공하는 것보다 더 많은 것이 필요한 모든 조직을 위한 플랜입니다. 상용 라이선스 자체 외에도 Enterprise Plan이 추가로 제공하는 것은 다음과 같습니다:

  • 보유 인원수에 맞춘 라이선스 — 법무팀이 승인할 수 있는 완전한 상용 라이선스로, 자회사, 계약직, 해외 지사에 대한 명확한 조건 포함
  • 항상 최신 콘텐츠 — 새로운 실습과 업데이트된 시나리오(새로운 OWASP 릴리스, 새로 공개된 CVE 유형, 새로운 프레임워크 및 언어별 수정 예시)가 Enterprise 고객에게 먼저 제공되며, 공개 저장소는 나중에 업데이트됩니다
  • 귀사의 스택에 맞춘 맞춤형 실습 — 귀사의 프레임워크, 언어, 클라우드 제공업체, 내부 보안 코딩 가이드라인을 기반으로 구축된 취약 앱 시나리오로, 개발자가 자신의 코드처럼 보이는 코드를 수정할 수 있습니다
  • 제대로 갖춰진 벤더 서류 — Master Services Agreement, GDPR 제28조 데이터 처리 계약, IP 면책, 그리고 귀사의 보안 설문지에 대한 답변
  • 지원 및 SLA — 롤아웃, LMS 문제 해결, 콘텐츠 관련 질문을 위한 지정 담당자와 명확히 정의된 응답 시간
  • 교육 할인 — 대학, 칼리지, 학교, 코딩 부트캠프는 캠퍼스 전체 보안 코딩 교육을 위한 할인된 Enterprise 가격을 받을 수 있습니다; 귀 기관의 세부 정보와 함께 문의하세요

또한, 자체 LMS 운영을 건너뛰고 싶다면, 전체 실습 라이브러리가 탑재된 애플리케이션 보안 교육용 엔터프라이즈 클라우드 플랫폼 이 제공됩니다:

  • 역할 기반 등록 — 팀, 기술 스택, 위험 수준별로 실습을 자동 할당하고, SDLC 마일스톤에 매핑되는 맞춤형 학습 경로를 구축
  • 컴플라이언스 대시보드 — SOC 2, ISO 27001, PCI DSS, HIPAA, NIS2에 대한 감사 준비 완료 보고서; PDF, CSV로 내보내거나 정기 배포 예약
  • SSO 및 프로비저닝 — Okta, Azure AD, Google Workspace와의 SAML 2.0, OAuth 2.0, OIDC; 인원 변동이 자동으로 동기화되는 SCIM 자동 프로비저닝
  • SIEM 및 워크플로 훅 — 완료 및 위험 이벤트를 Splunk, Sentinel, QRadar로 전송; 교육 마일스톤에 대한 Slack 및 Teams 알림; 맞춤 통합을 위한 웹훅 포함 전체 API
  • 자체 콘텐츠 사용 — 내부 보안 코딩 가이드라인, 아키텍처 결정 기록, 포스트모템 워크스루를 실습 라이브러리와 함께 업로드

실제 작동 모습을 보려면 연락하세요.

MSP 및 컨설팅 회사를 위한 애플리케이션 보안 교육

이 콘텐츠를 고객에게 제공하는 것은 무료 라이선스에 포함되지 않으며 MSP 플랜이 필요합니다. 이 플랫폼은 처음부터 멀티테넌트로 설계되어, 단일 창에서 전체 고객 포트폴리오에 걸쳐 보안 코딩 교육을 제공할 수 있습니다:

  • 고객별 테넌트 — 테넌트별 라이선스 관리, 고객 브랜딩, 통합 교차 포트폴리오 보고 기능을 갖춘 격리된 환경
  • 화이트 라벨 배포 — 귀사의 도메인, 귀사의 로고, 고객의 아이덴티티; 호스팅 테넌트 또는 고객별 SCORM 내보내기를 통해 제공
  • 컴플라이언스 증거 — CIS Controls, CMMC 2.0, SOC 2 및 사이버 보험사가 갱신 시 요청하는 문서에 대한 개발자별 완료 기록
  • Enterprise 플랜의 모든 기능 — 항상 최신 콘텐츠, 맞춤형 실습, DPA, MSA, 면책, 지원

관심이 있으신가요? 저희에게 연락하세요


보안 코딩 교육 주제: 전체 실습 카탈로그

웹 애플리케이션을 위한 OWASP Top 10

  1. 클릭재킹 — 투명한 iframe을 오버레이하여 은행 승인 버튼에 대한 클릭을 탈취하고, 실제 승인을 캡처한 뒤 CSP frame-ancestors를 적용합니다.

  2. 명령 주입 — 캡처한 요청을 변조하여 서버 측 도구에 두 번째 명령을 연결하고, 서버 비밀이 유출되는 것을 확인한 뒤 인자 목록 실행을 적용합니다.

  3. 알려진 취약점이 있는 컴포넌트 — 공개된 CVE를 악용하여 오래된 라이브러리를 통해 코드 실행을 달성하고, 조작된 업로드를 통해 명령을 실행한 뒤 버전을 올리고 CI에서 스캔합니다.

  4. 교차 사이트 요청 위조(CSRF) — 피해자가 신뢰한 적 없는 페이지에서 교차 사이트 송금을 자동 전송하여 자금을 빼내고, 쿠키가 함께 전송되는 이유를 확인한 뒤 세션별 토큰과 SameSite를 추가합니다.

  5. 디렉터리 트래버설 — 의도된 폴더를 벗어나 다운로드 링크를 통해 시스템 파일을 읽고, 서버에서 /etc/passwd를 빼낸 뒤 정규화(canonicalisation)와 검증을 적용합니다.

도구 다운로드