#1

 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 jackofmosttrades/gadgetinspector
Java 애플리케이션에서 역직렬화 가젯 체인을 찾기 위한 바이트 코드 분석기
 grammatech/ddisasm
Datalog 기반 디스어셈블러로, ELF/PE 바이너리에서 재조립 가능한 어셈블리를 생성하며, GTIRB 중간 표현을 사용하여 x86, ARM, MIPS 아키텍처에 걸쳐 바이너리 분석 및 재작성을 지원합니다.
 honeynet/apkinspector
APKinspector는 분석가가 Android 애플리케이션을 분석하기 위한 강력한 GUI 도구입니다.
 google/capslock
Go 패키지의 권한 있는 표준 라이브러리 작업에 대한 전이적 호출을 추적하여 패키지 기능을 분석하는 CLI 도구로, 공급망 위험 평가 및 최소 권한 적용을 가능하게 합니다.
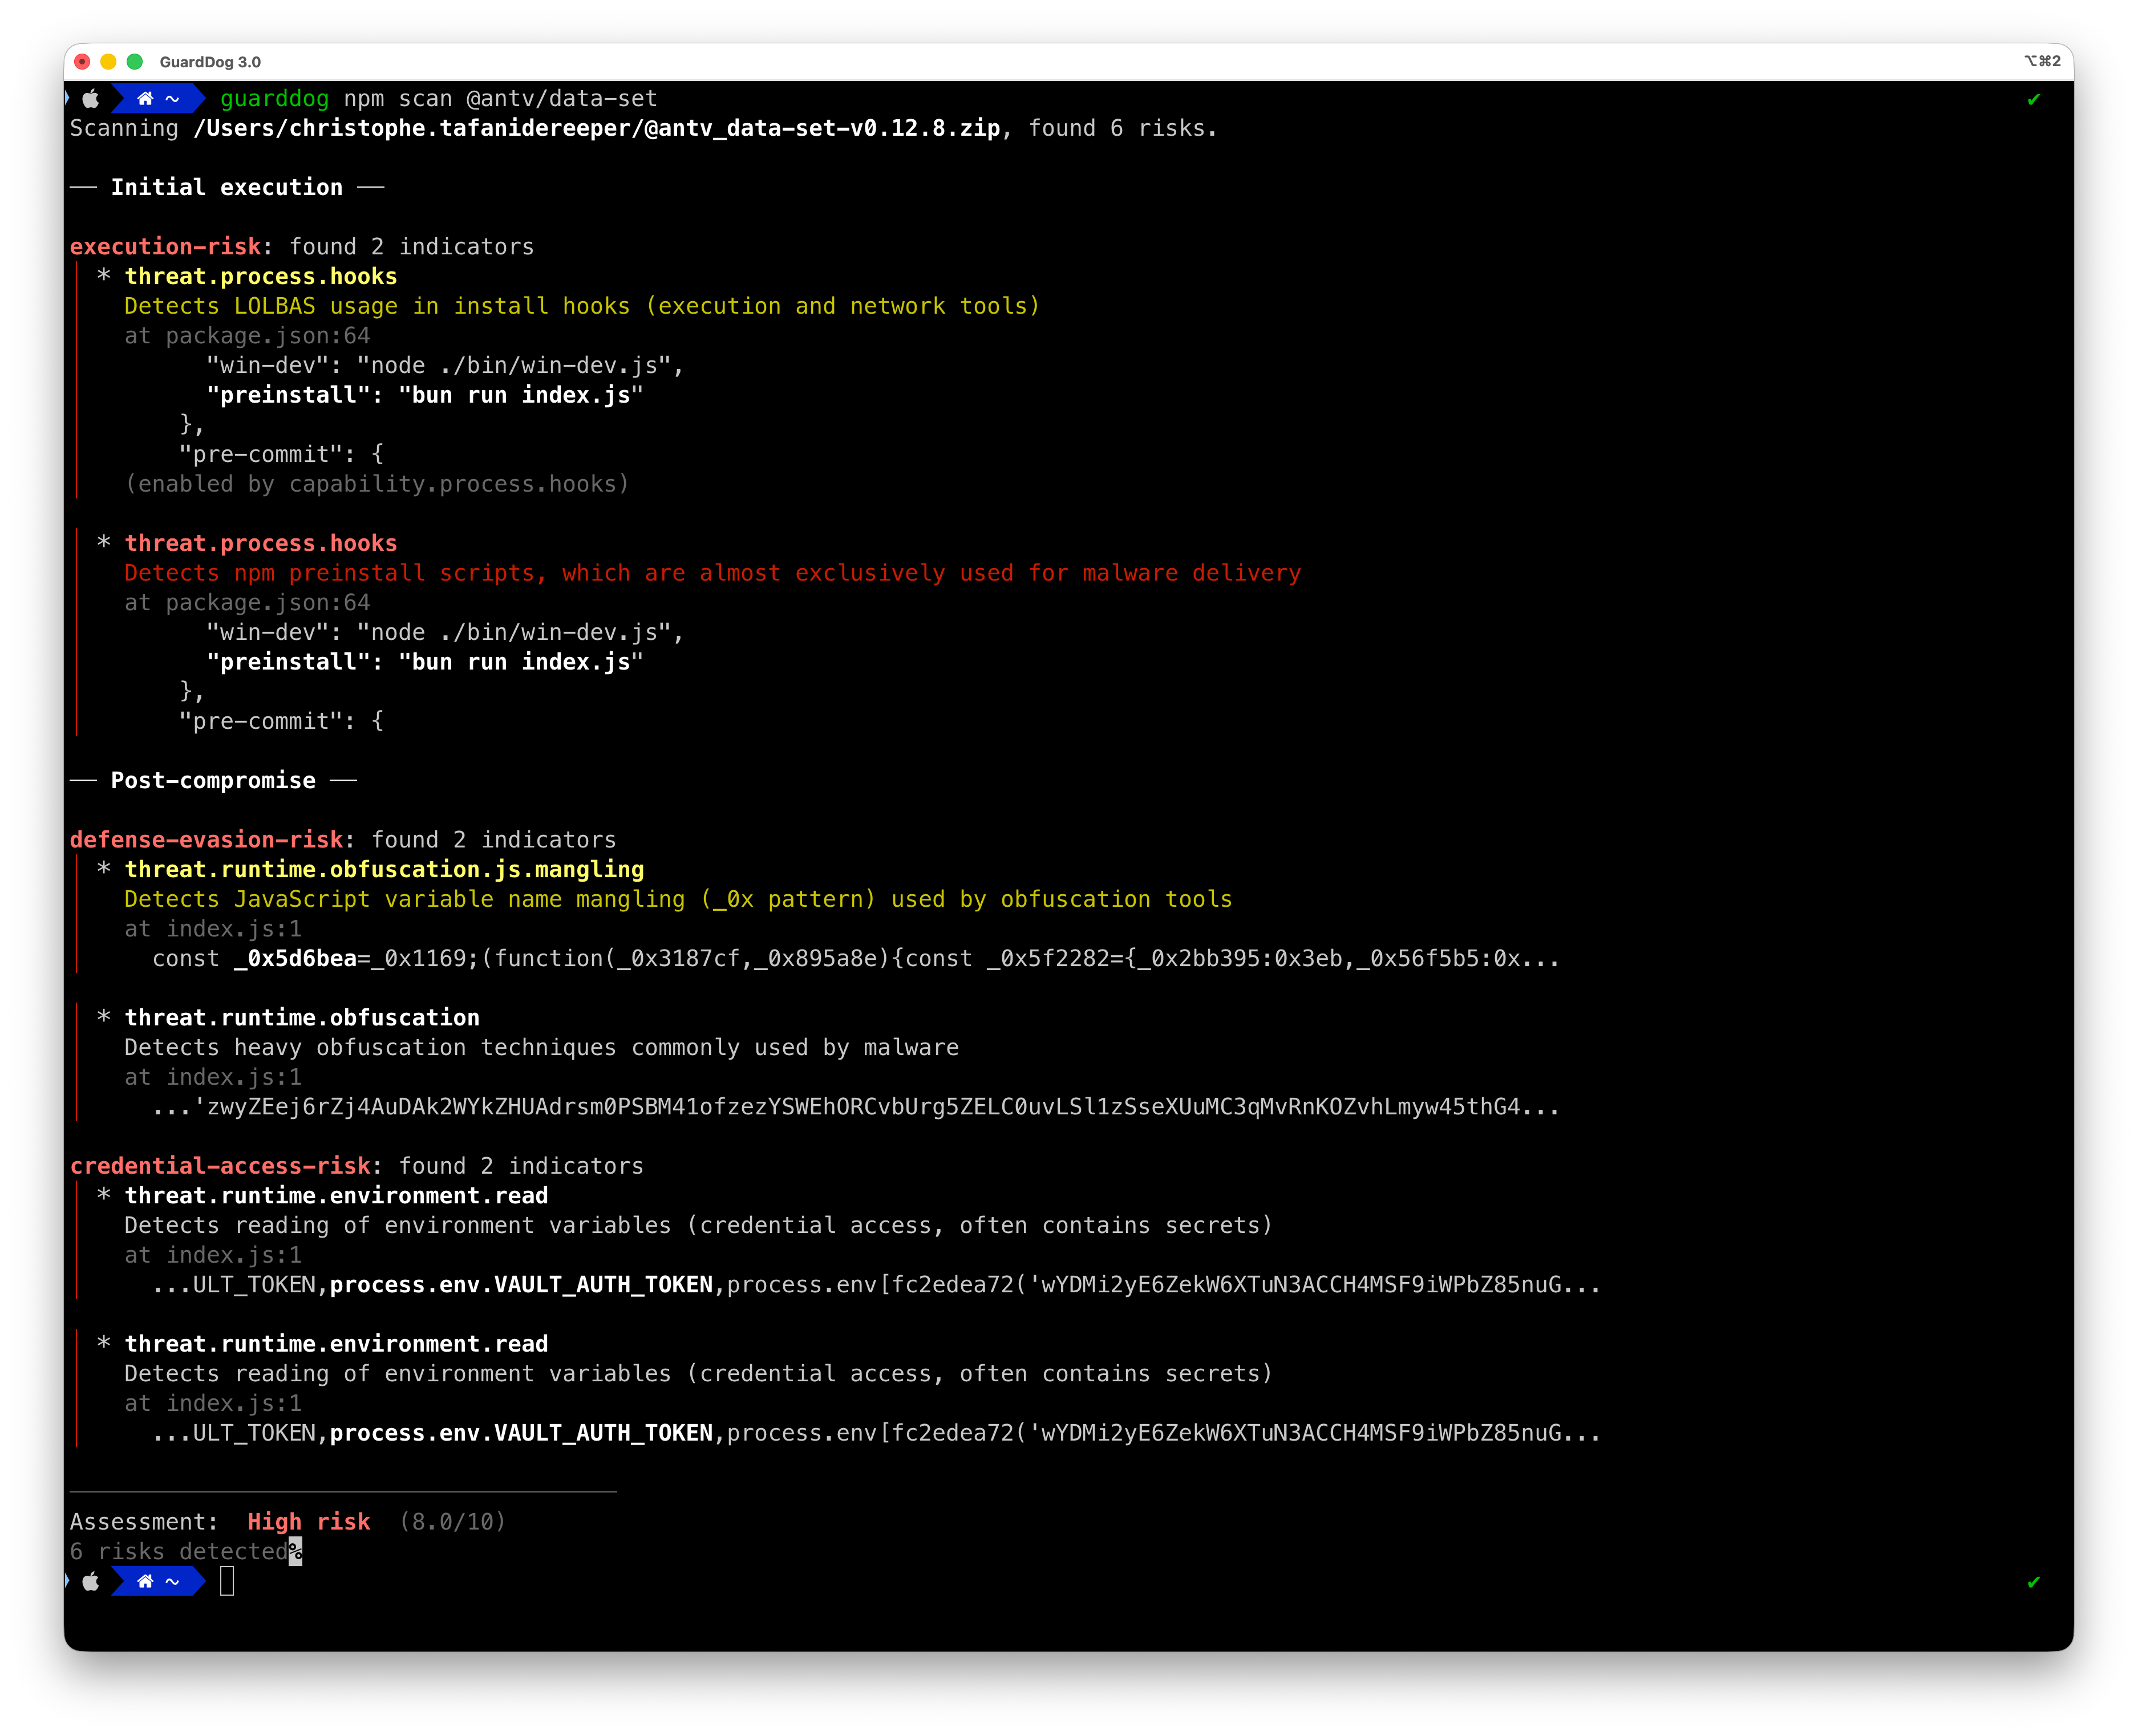 datadog/guarddog
🐍 🔍 GuardDog는 악성 PyPI 및 npm 패키지를 식별하는 CLI 도구입니다.
 github/securitylab
GitHub Security Lab 관련 리소스
 airbus-seclab/bincat
바이너리 코드 정적 분석기, IDA 통합 지원. 값 및 오염 분석, 타입 재구성, use-after-free 및 double-free 탐지를 수행합니다.
 jenish-sojitra/jsanalyzer
웹 보안 테스트를 위해 노이즈 필터링을 적용하여 API 엔드포인트, URL, 비밀 정보, 이메일을 추출하는 JavaScript 정적 분석용 Burp Suite 확장 프로그램입니다.
 mattifestation/powershellarsenal
리버스 엔지니어링에 특화된 PowerShell 모듈
 tamarin-prover/tamarin-prover
다중집합 재작성과 제약 해결을 사용하여 비밀성, 인증 및 동등성 속성을 증명하는 보안 프로토콜용 기호 검증 도구입니다.
 asamassekou10/ship-safe
AI가 작성한 소프트웨어를 위한 독립형 보안 에이전트. 문제를 찾아내고, 그것이 실제인지 조사하며, 증거를 보여줍니다. 결정론적 코어, API 키 불필요, JSON 및 SARIF 출력.
 keensecuritylab/binabsinspector
Ghidra Pcode에 대한 추상 해석을 사용하는 정적 바이너리 취약점 스캐너입니다. Z3를 이용한 심볼릭 실행을 통해 버퍼 오버플로, use-after-free, 명령어 삽입과 같은 CWE 클래스를 탐지합니다.
 mobsf/mobsfscan
mobsfscan은 Android 및 iOS 소스 코드에서 안전하지 않은 코드 패턴을 찾을 수 있는 정적 분석 도구입니다. Java, Kotlin, Swift, Objective C 코드를 지원합니다. mobsfscan은 MobSF 정적 분석 규칙을 사용하며…
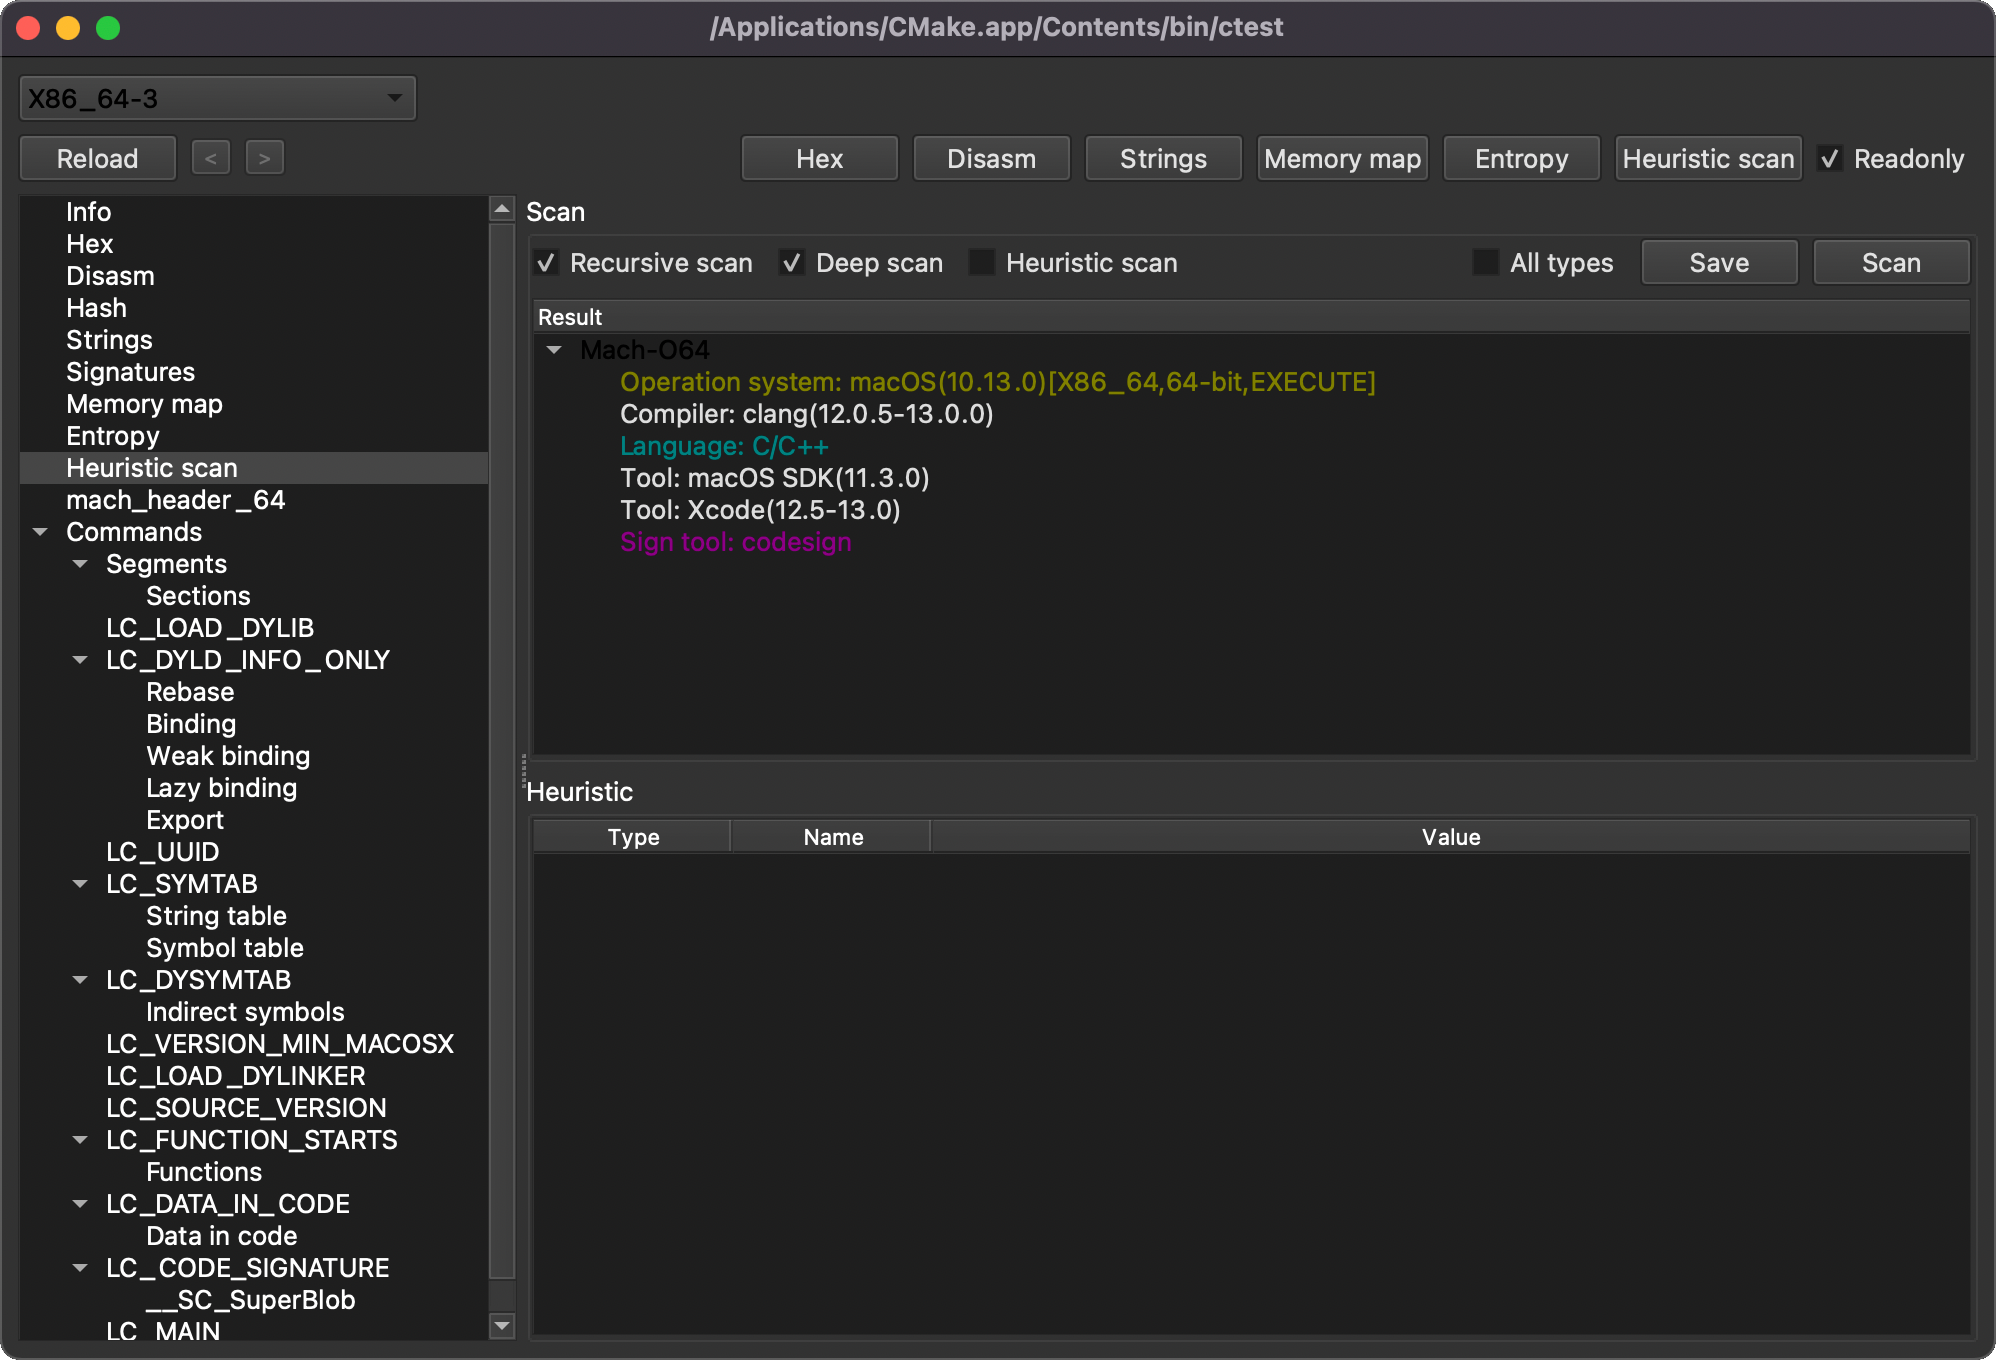 horsicq/xmachoviewer
XMachOViewer는 Windows, Linux 및 MacOS용 Mach-O 뷰어입니다.
 blacksnufkin/litterbox
레드 팀이 배포 전에 최신 탐지 시스템에 대해 페이로드를 테스트할 수 있는 자체 호스팅 샌드박스입니다. MCP 통합을 통해 LLM 에이전트가 분석을 처음부터 끝까지 수행할 수 있습니다.
 trailofbits/fickling
Python 피클링 디컴파일러 및 정적 분석기