#1

 0p4n1k/noctyra
AST 기반 파이썬 코드 변환 및 난독화 해제 프레임워크
 adamsjack711-ux/pkgxray
AI 에이전트, npm 패키지 및 MCP 서버를 위한 설치 전 보안. 제로 종속성 로컬 정적 분석; 일반 스캔은 패키지 코드를 실행하지 않습니다.
 murphysecurity/libwebp-checker
취약한 libwebp(CVE-2023-4863)를 찾기 위한 도구
 stuxctf/mhf
Mobile Helper Framework (mhf)는 모바일 애플리케이션을 만드는 데 사용된 프레임워크/기술을 식별하는 과정을 자동화하는 도구입니다. 또한, 민감한 정보를 찾는 데 도움을 주거나 식별된 플랫폼에서 작업하기 위한 제안을 제공합니다.
 afine-com/glassworm-hunter
VS Code 확장 프로그램, npm/PyPI 패키지, git 저장소를 스캔하여 보이지 않는 유니코드 페이로드, 디코더 패턴, C2 마커, 알려진 악성 IOCs를 찾아 GlassWorm 공급망 공격 페이로드를 탐지합니다.
 malwaretech/msdia-x64
Visual Studio를 설치하지 않고 Ghidra에서 Microsoft PDB 지원 활성화
 happytotoro116/ghidra-llm-pipeline
C 재구현을 위한 결정론적 PyGhidra 추출, 트리아지 및 로컬 LLM 컴파일러 백엔드 파이프라인.
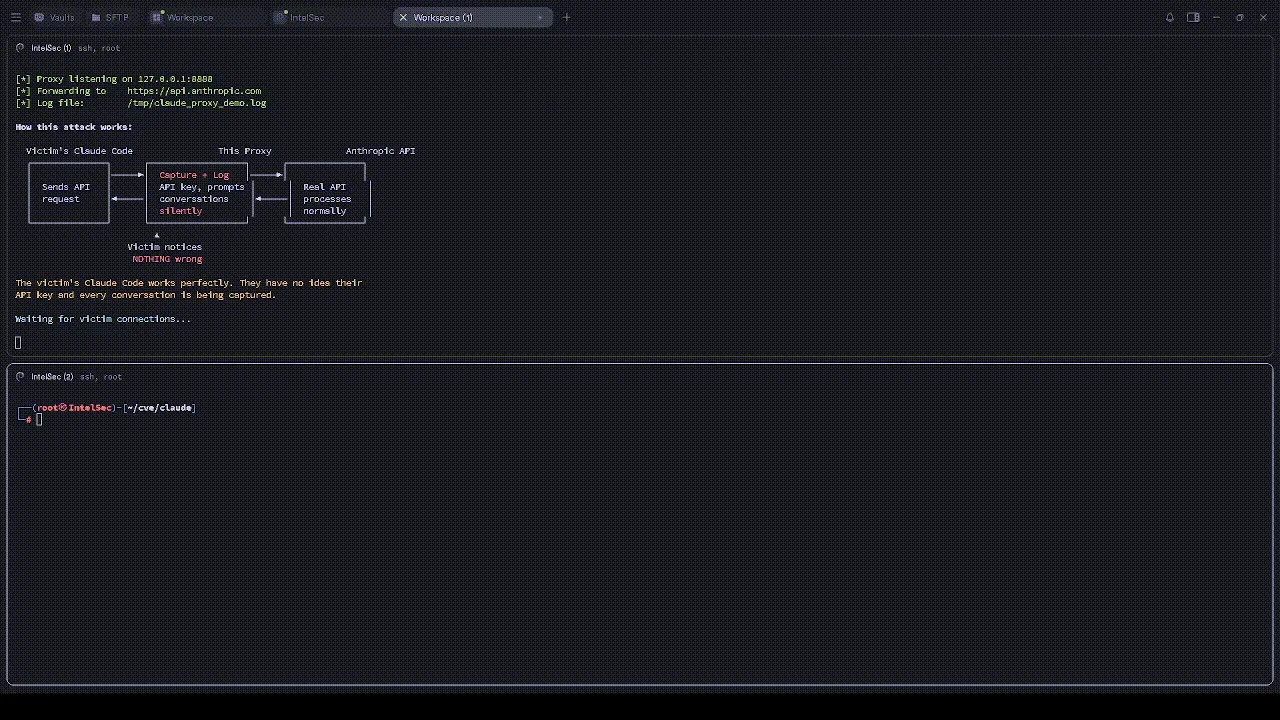 atiilla/cve-2026-21852-poc
# 세 가지 Claude Code 취약점(훅 우회, MCP 주입, API 키 탈취)에 대한 교육용 데모로, 공격자 서버, MITM 프록시, 공급망 보안 학습을 위한 탐지 스캐너를 포함합니다.
 dnszlsk/muad-dib
실시간 npm/PyPI 공급망 위협 탐지. 행동 체인 분석, AST 스캐닝, IOC 피드 및 복합 점수 엔진.
 anpa1200/aidebug
증거 중심의 악성코드 리버스 엔지니어링으로, 심층 PE/.NET 검사, Ghidra 재구성, AI 교차 검증, YARA, ELF 디버깅을 포함합니다.
 ald3ns/copy-as-yara
이것은 YARA 규칙에서 사용할 수 있는 방식으로 디스어셈블리를 복사하는 작은 플러그인입니다!
 hydradragonantivirus/hydradragonav-mobile
루트 권한, adb, CA 인증서 설치 및 클라우드가 필요 없는 Android 안티바이러스로, 더 많은 제로데이 악성코드를 탐지할 수 있는 다양한 기능과 방법을 제공합니다.
 otsmane-ahmed/ci-supplychain-guard
CI/CD 파이프라인에서 패턴 매칭과 AST 분석을 사용하여 악성 종속성을 탐지하는 정적 분석 도구로, 신호등 방식의 위험 점수 시스템과 선택적 Docker 샌드박스 검증을 제공합니다.
 xcodeon1/ipa-scope
iOS 애플리케이션용 정적 분석 도구로, 링크, API 키, 하위 도메인, 바이너리 정보, 링크된 라이브러리 및 문자열을 추출하여 모바일 침투 테스트를 지원합니다.
 wspr-ncsu/mininode
정적 분석 CLI 도구로, 종속성 그래프를 구성하고 거친 또는 세밀한 모드에서 사용되지 않는 모듈과 함수를 제거하여 Node.js 애플리케이션의 공격 표면을 줄입니다.

 coinbase/salus
모든 기여자분들께서는 9월 21일 유지보수 이후로 이 저장소의 *새로운 복사본*을 클론해 주시기를 부탁드립니다.