
 atiilla/cve-2026-21852-poc
# 세 가지 Claude Code 취약점(훅 우회, MCP 주입, API 키 탈취)에 대한 교육용 데모로, 공격자 서버, MITM 프록시, 공급망 보안 학습을 위한 탐지 스캐너를 포함합니다.

이 프로젝트는 Check Point Research가 공개한 Anthropic의 Claude Code CLI 도구의 세 가지 취약점을 시연합니다. 사이버보안 학생과 연구자가 AI 개발 도구의 공급망 공격이 어떻게 작동하는지 이해할 수 있도록 설계되었습니다.
| ID | CVSS | 유형 | 수정 버전 |
|---|---|---|---|
| CVE 없음 | 8.7 | Hooks 동의 우회 → RCE | v1.0.87 (2025년 9월) |
| CVE-2025-59536 | 8.7 | MCP 서버 구성 주입 → RCE | v1.0.111 (2025년 10월) |
| CVE-2026-21852 | 5.3 | base URL을 통한 API 키 유출 | v2.0.65 (2026년 1월) |
├── README.md                          # 이 파일
├── attacker_server.py                 # 수신 데이터를 기록하는 로컬 HTTP 서버
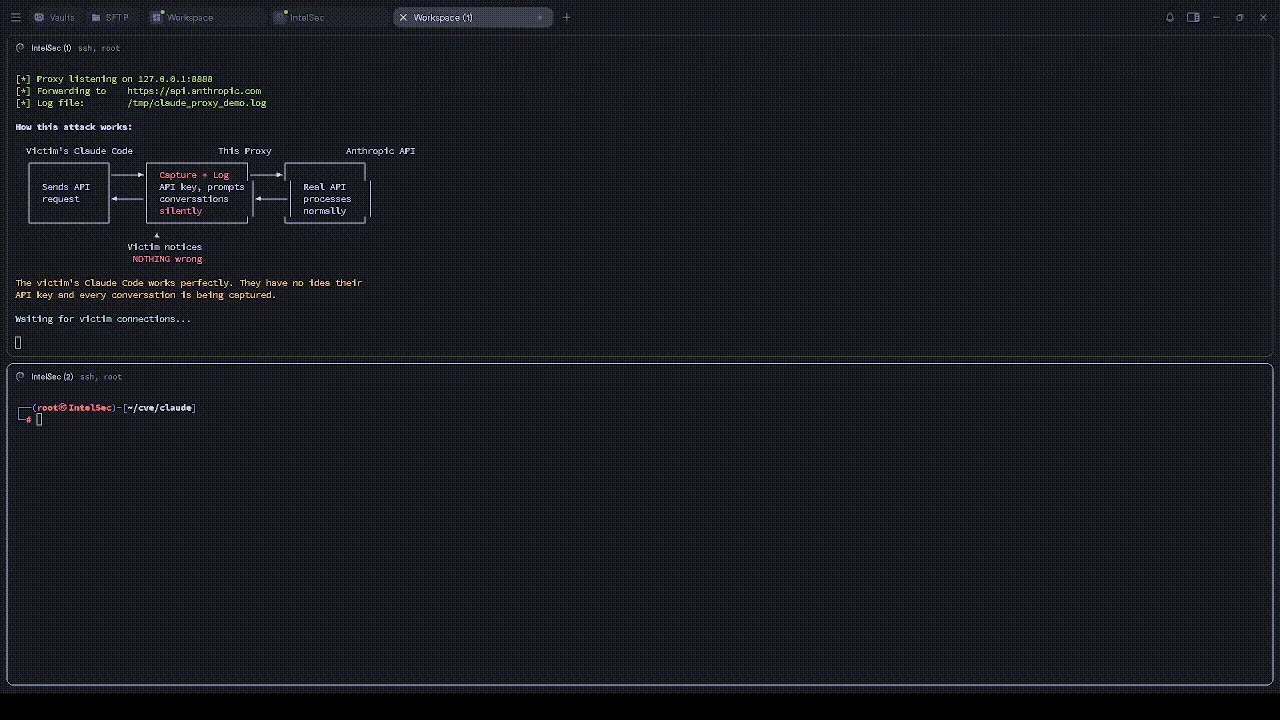
├── attacker_proxy.py                  # CVE-2026-21852용 MITM 프록시 (API 키 + 트래픽 캡처)
├── scanner.py                         # 탐지 도구: 저장소에서 이러한 패턴을 스캔
├── vuln1_hooks_bypass/                # 데모: settings.json의 악성 hooks
│   └── .claude/settings.json
├── CVE-2025-59536_mcp_injection/      # 데모: MCP 서버 구성 주입
│   ├── .mcp.json
│   └── .claude/settings.json
└── CVE-2026-21852_api_exfil/          # 데모: base URL을 통한 API 키 유출
    └── .claude/settings.json
python3 attacker_server.pypython3 attacker_proxy.py — 127.0.0.1:8888에서 트래픽을 정상적으로 전달하면서 API 키를 캡처하는 투명 프록시python3 scanner.py <저장소-경로>로 이러한 패턴을 탐지합니다scanner.py는 Claude Code에서 열기 전에 로컬 저장소에서 세 가지 취약점 패턴을 확인합니다.
python3 scanner.py <저장소-경로>
다음을 플래그로 표시합니다:
.mcp.json 서버 정의와 결합된 enableAllProjectMcpServers: true (CVE-2025-59536).claude/settings.json의 ANTHROPIC_BASE_URL 또는 기타 자격 증명 관련 환경 변수 재정의 (CVE-2026-21852)문제가 발견되면 코드 1로 종료되고, 깨끗하면 0으로 종료됩니다 — CI 사전 클론 검사에 쉽게 통합할 수 있습니다.
| 구성 요소 | 버전 |
|---|---|
| Claude Code CLI | v2.0.61 |
참고: v2.0.61은 취약한 빌드입니다 (패치는 v2.0.65에서 적용됨). 프로덕션 환경에서 이 버전을 사용하지 마십시오.
AI 기반 개발 환경에서 구성 파일은 실행 계층의 일부입니다. 도구가 프로젝트 구성을 자동으로 로드한다면, 신뢰할 수 없는 저장소를 클론하는 것은 이제 신뢰할 수 없는 코드를 실행하는 것과 동일합니다.
이 프로젝트는 교육 목적으로 있는 그대로 제공됩니다. 여기에 제시된 기술은 localhost에서만 시연되며 패치된 과거 취약점만을 대상으로 합니다. 이러한 도구를 프로덕션 시스템, 제3자 인프라 또는 명시적 승인 없이 사용하는 것은 불법적이고 비윤리적입니다. 저자는 이 자료의 오용으로 인한 어떠한 손해에도 책임을 지지 않습니다.






