
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
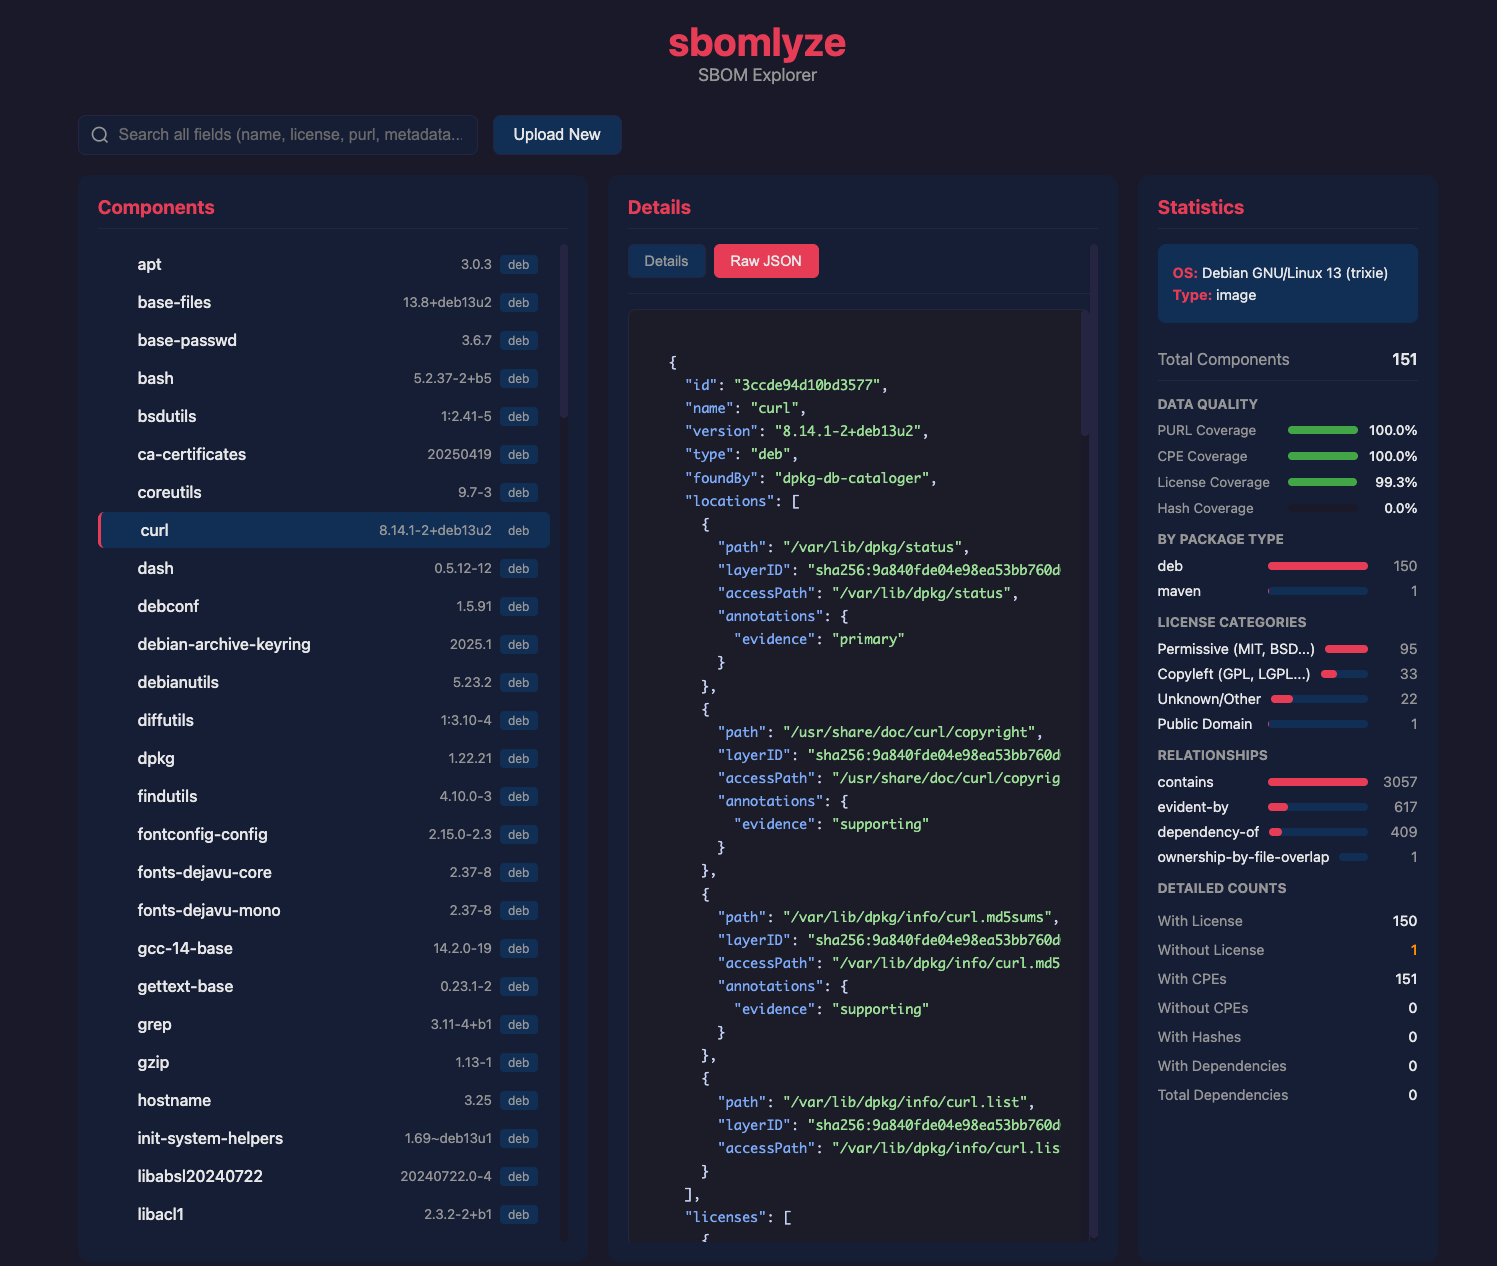
 rezmoss/sbomlyze
SBOM용 Git diff—CycloneDX, SPDX, Syft 문서를 비교하고, 변조를 탐지하며, CI를 게이팅합니다.
 elevenpaths/pesto
디렉토리 전체에 걸쳐 DLL 및 EXE 파일에서 PE 파일 보안 특성(ASLR, DEP, CFG, NO_SEH)을 추출 및 분석하고, 결과를 SQLite 데이터베이스에 저장하여 배치 취약성 평가를 수행합니다.
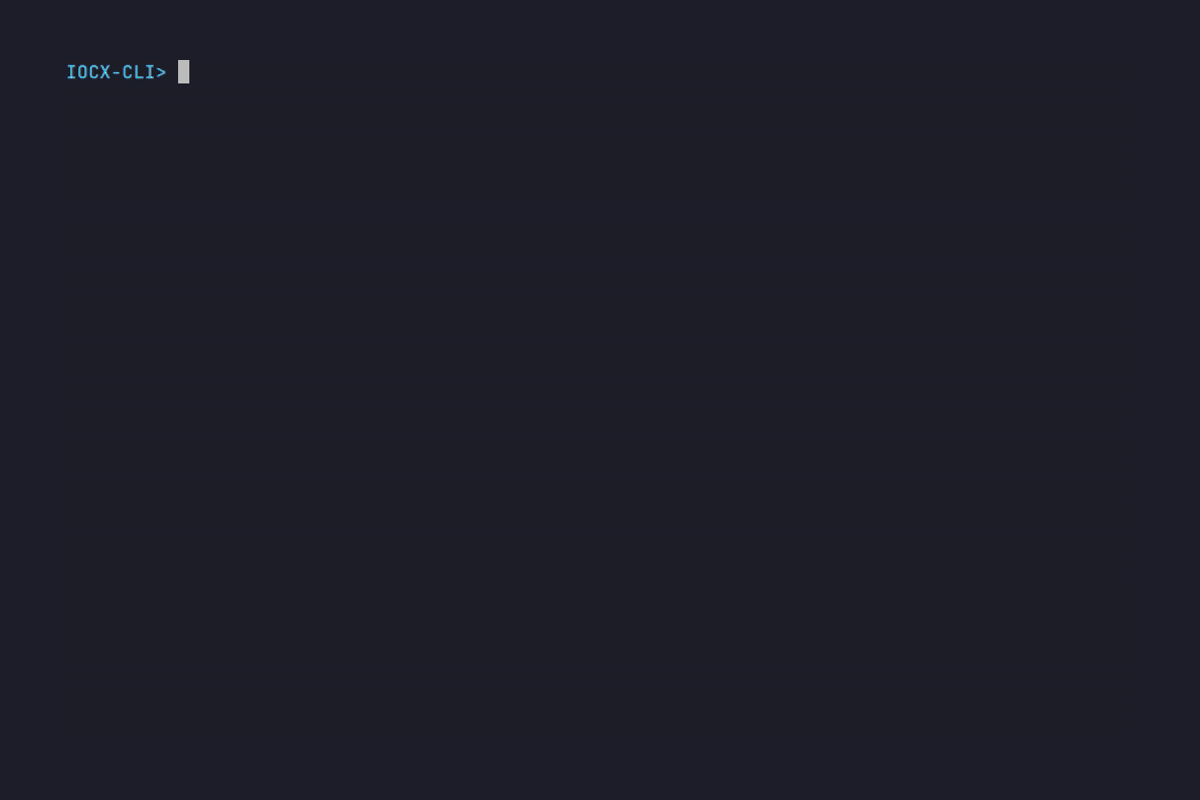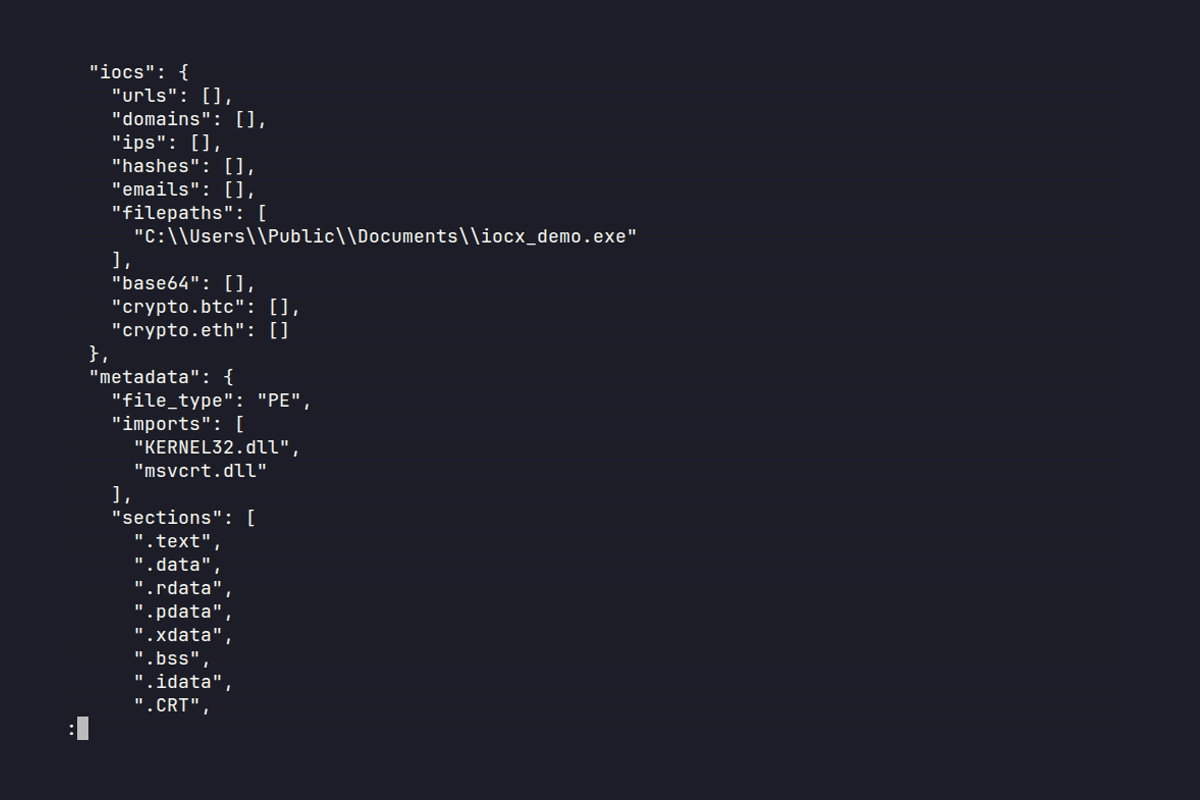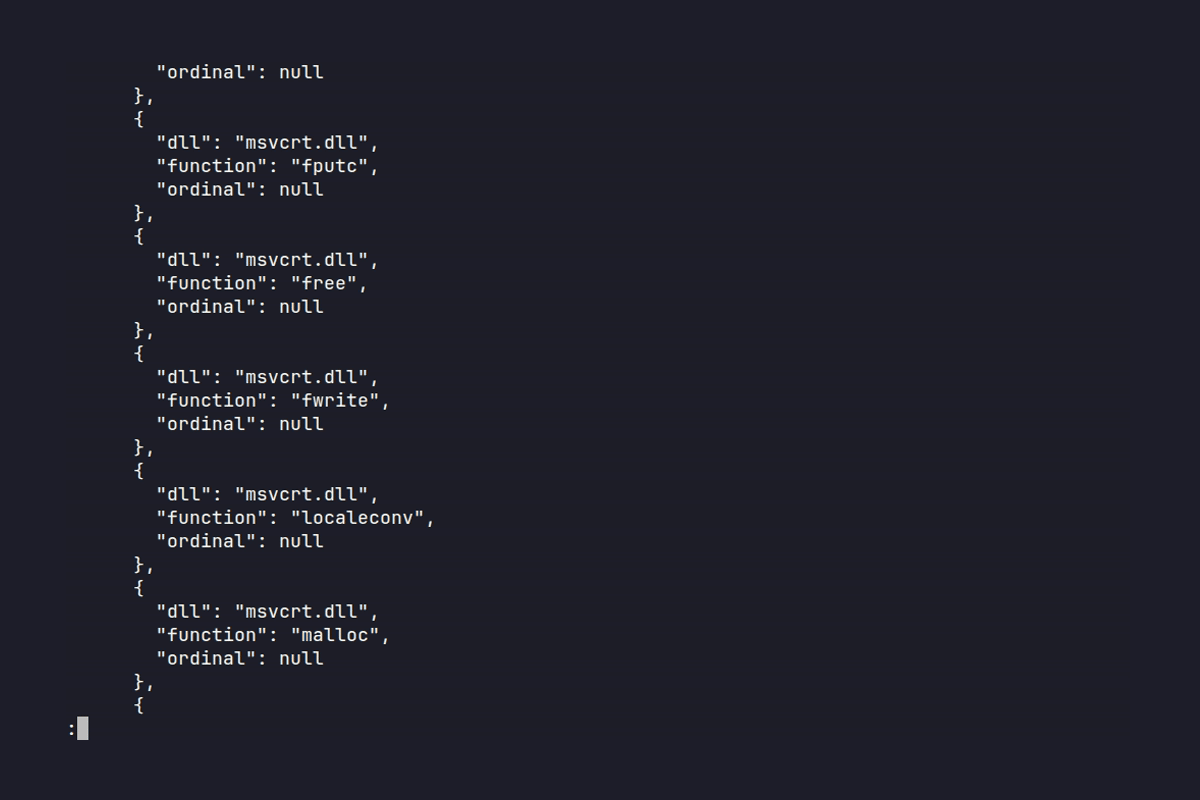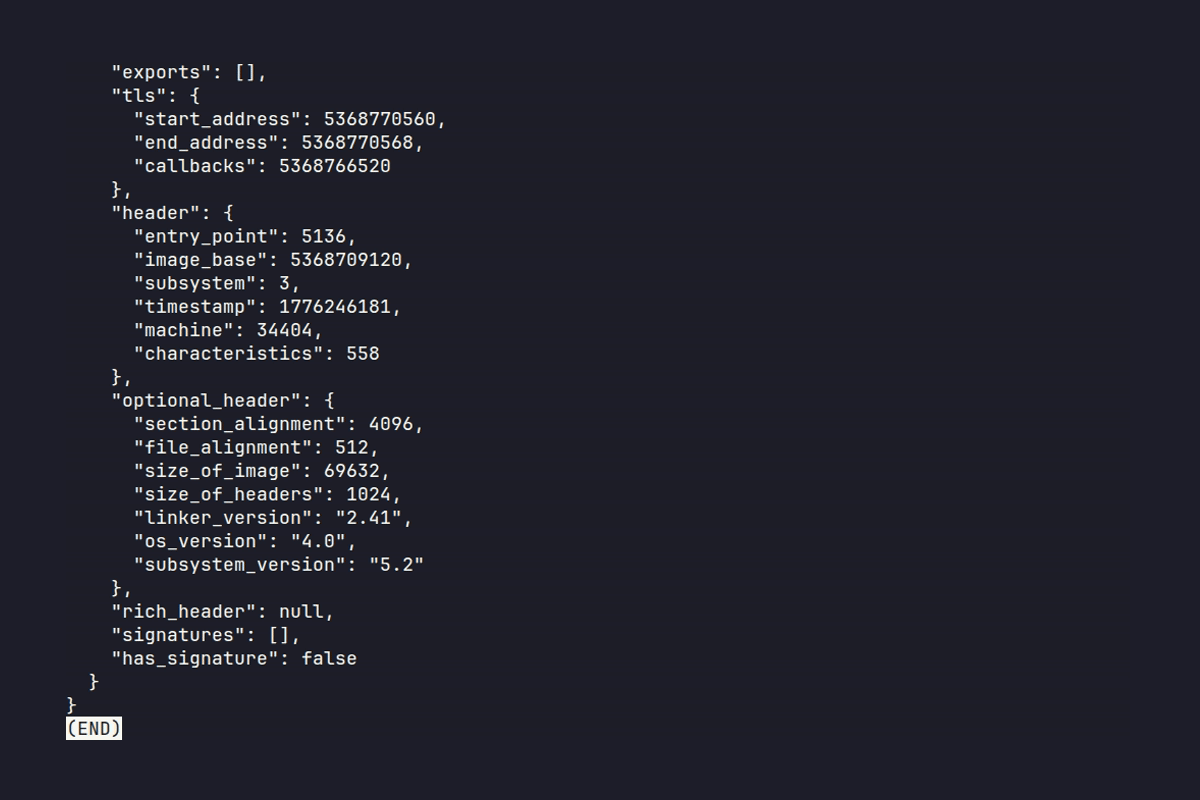 iocx-dev/iocx
PE 바이너리와 텍스트에서 고신호 IOC를 추출하는 확장 가능하고 결정론적인 정적 분석 엔진으로, SOC 자동화 및 현대 위협 분석 파이프라인을 위해 구축되었습니다.
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
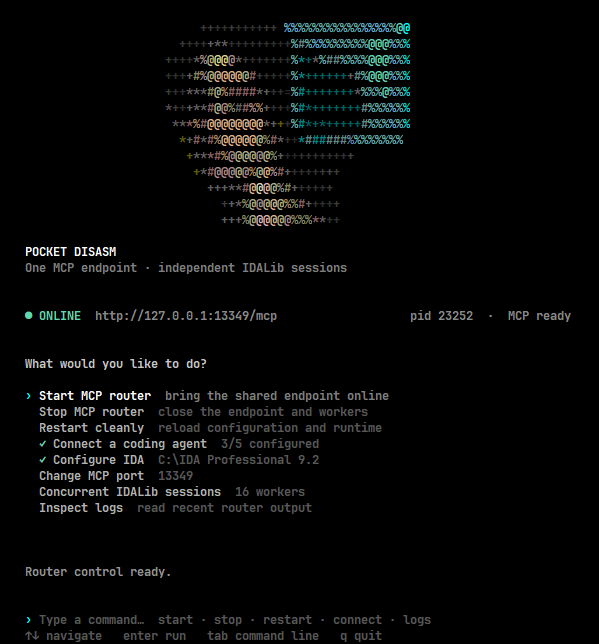 whoisqwerz/pocket_disasm
코딩 에이전트용 멀티 세션 IDALib MCP 라우터. IDA 호환 리버스 엔지니어링 도구로 여러 바이너리를 병렬로 분석합니다.
 makerchecker/makerchecker
AI 에이전트를 위한 오픈소스 보안 게이트웨이 및 정적 스캐너입니다. 역할 기반 접근 제어(RBAC), 인간-인-더-루프 승인, 직무 분리, 암호학적으로 서명된 오프라인 검증 가능 감사 로그를 적용합니다.
 codeshield-security/log4jshell-bytecode-detector
로컬 바이트코드 스캐너 - Log4JShell 취약점(CVE-2021-44228) 대응

 ariary/trojansourcefinder
🔎 코드에서 Trojan Source 취약점을 찾는 데 도움을 줍니다 👀 . 여러 협력자가 있는 프로젝트(CI/CD)에서 코드 리뷰에 유용합니다.
 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows 셸코드 정적 분석 워크스루: PowerShell 페이로드 디코딩, XOR 난독화, PEB 워킹, Export Address Table 해석.
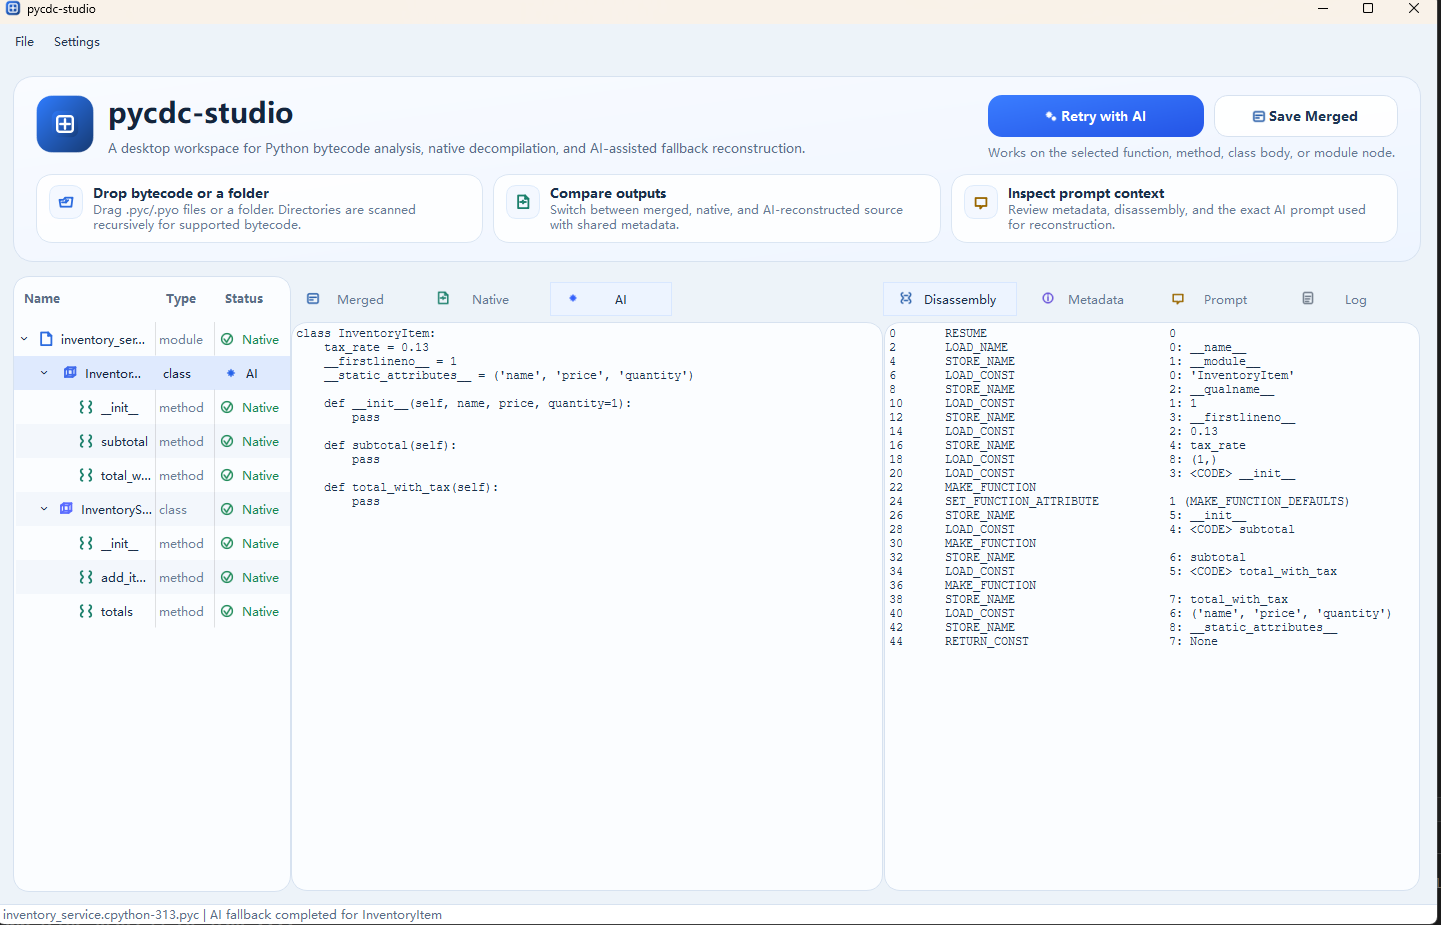 ddouworld/pycdc-studio
Qt Widgets 데스크톱 UI로, pycdc/pycdas를 사용하여 파이썬 바이트코드를 탐색하고, 네이티브 디컴파일을 검사하며, 지원되지 않는 코드 객체에 대해 AI fallback을 사용합니다.
 aethervm/aethervm
AArch64 및 x86_64 기계어 코드를 LLVM IR로 리프팅하여 계측, 디오브푸스케이션, 런타임 복구를 지원하는 LLVM 네이티브 바이너리 분석 및 에뮬레이션 플랫폼입니다.
 friparia/nginx_rift_scan_cve_2026_42945
Nginx Rewrite CVE 스캔(CVE-2026-42945 nginx-rift CVE-2026-9256)
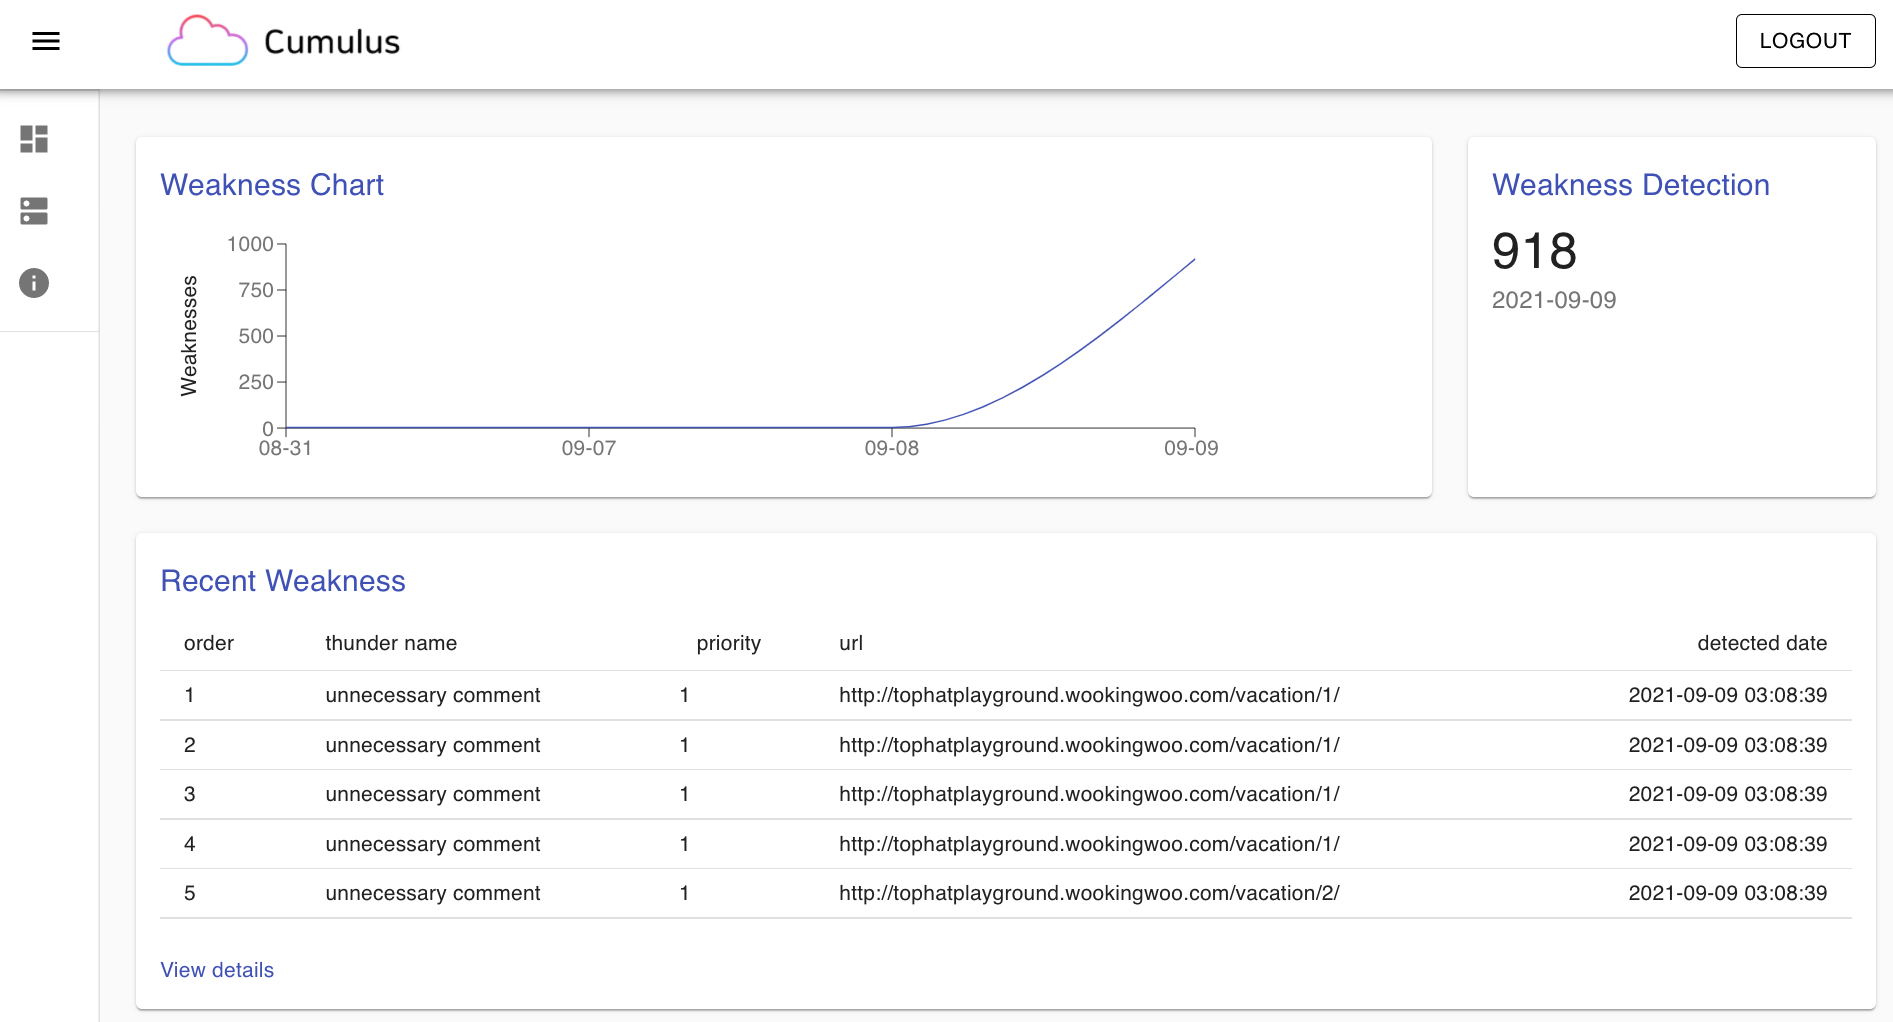 tophat-cloud/cumulus
실시간 웹 애플리케이션 취약점 모니터링 SDK 및 스캐너. 동적 런타임 분석 및 정적 크롤링을 통해 XSS, SQL injection, 민감한 payloads 및 코드 취약점을 탐지합니다.
 1lann/log4shelldetect
파일 내부의 클래스 경로를 검사하여 Log4Shell(CVE-2021-44228) 또는 "그 Log4j JNDI 익스플로잇"에 잠재적으로 취약한 Java 프로그램을 빠르게 파일 시스템에서 스캔합니다.
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 gwroblew/detectxsslib
C++ 라이브러리로, 패턴 분석을 통해 URL에서 크로스 사이트 스크립팅(XSS) 취약점을 탐지하며, 자동화된 보안 테스트를 위한 서버 모듈과 명령줄 도구를 포함합니다.








