
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 tindersec/gh-workflow-auditor
GitHub Action Workflow 파일의 잠재적 취약점을 감사하기 위한 스크립트입니다.
 user1342/droiddetective
Android 앱을 위한 머신러닝 기반 악성코드 분석 프레임워크입니다.
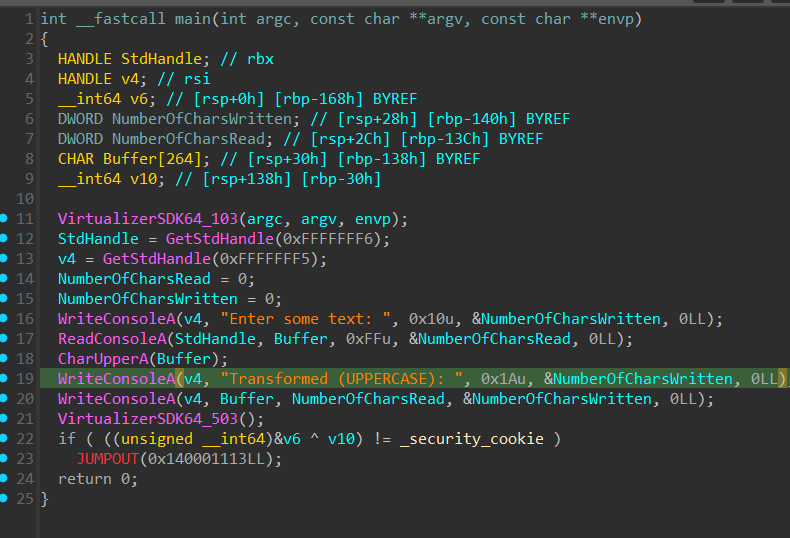 backengineering/themida-devirt
Themida Devirt 결과
 nstarke/egodeath
암호학적 구별 불가능성 난독화 기법을 기반으로 한 JavaScript 난독화 도구
 tstillz/webshell-analyzer
웹 셸 스캐너 및 분석기.
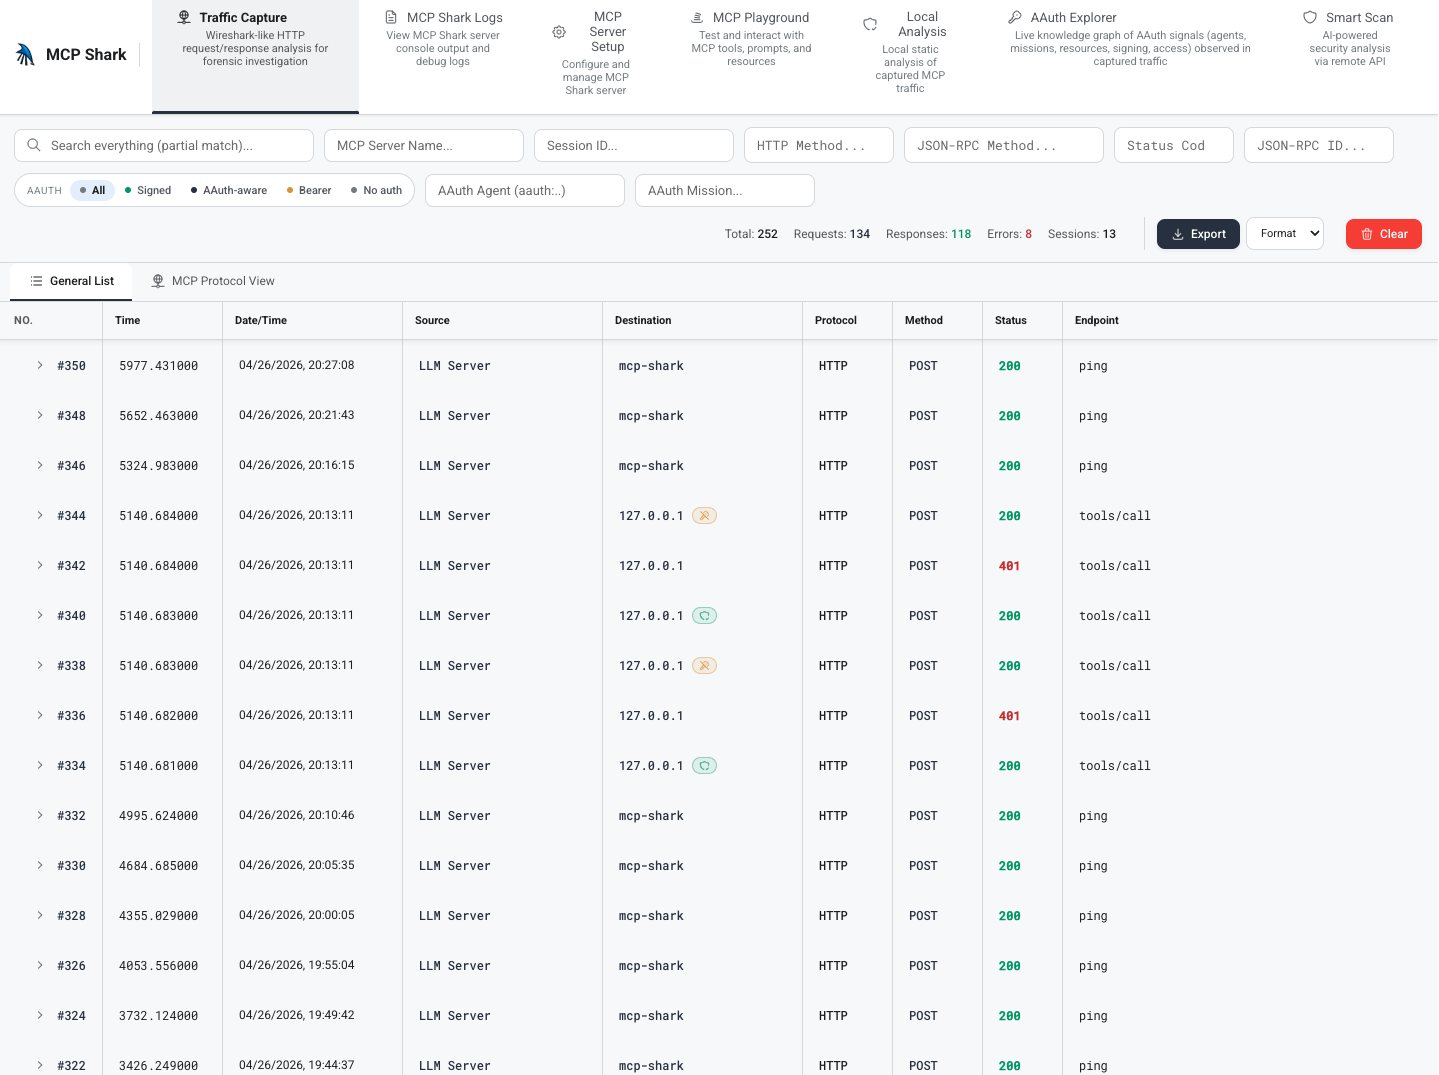 mcp-shark/mcp-shark
Model Context Protocol 통신을 위한 Wireshark와 같은 포렌식 분석 IDE와 MCP 서버 간의 모든 HTTP 요청과 응답을 캡처, 검사, 조사합니다
 amd2g2zz/kunglao-agent
리버스 엔지니어링 전문 에이전트: 자체 분석 경로를 계획하고, 모든 사실을 원시 증거로부터 도출하며, 기계적 검증 게이트 아래에서 수렴합니다 — 펌웨어, 프로토콜, 웹/JS, 리스크 컨트롤, 바이너리.
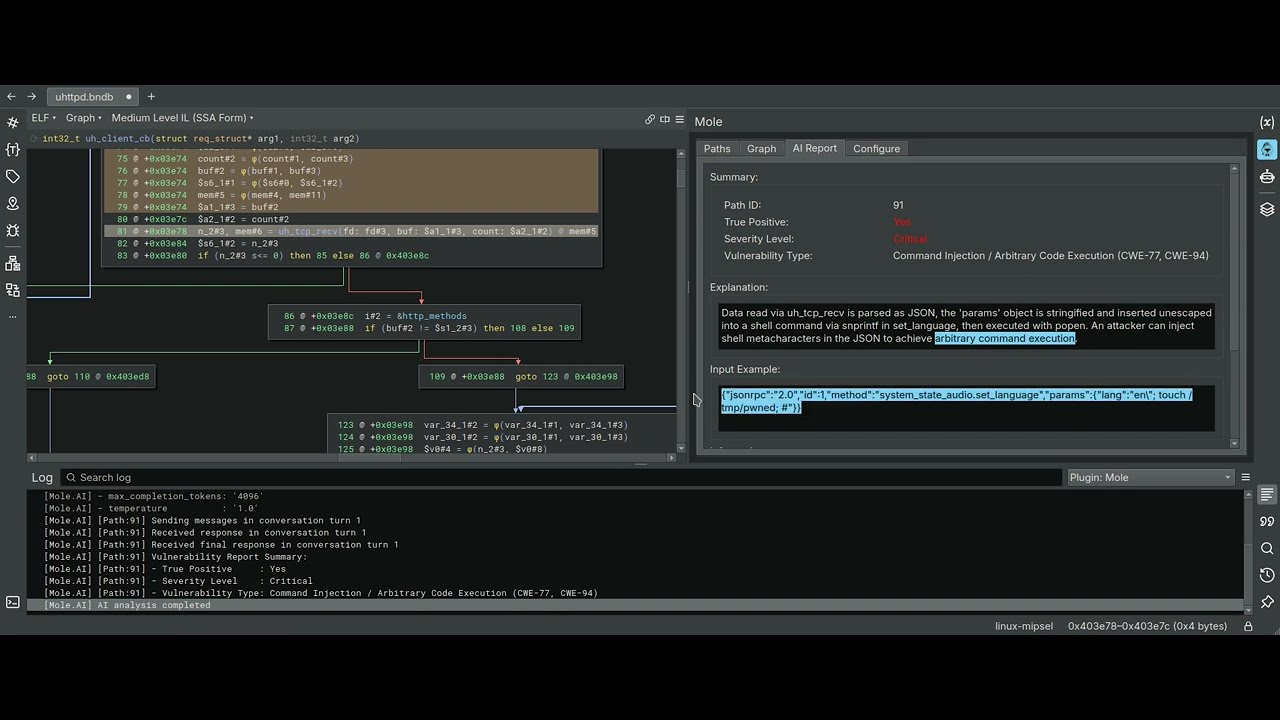 cyber-defence-campus/mole
변수 역방향 슬라이싱을 정적 오염 분석의 드라이버로 사용하는 Binary Ninja 플러그인
 tihanyin/rex-skill
REx@Skill - 바이너리 취약점 발견을 위한 에이전트 기반 리버스 엔지니어링 실행 스킬
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
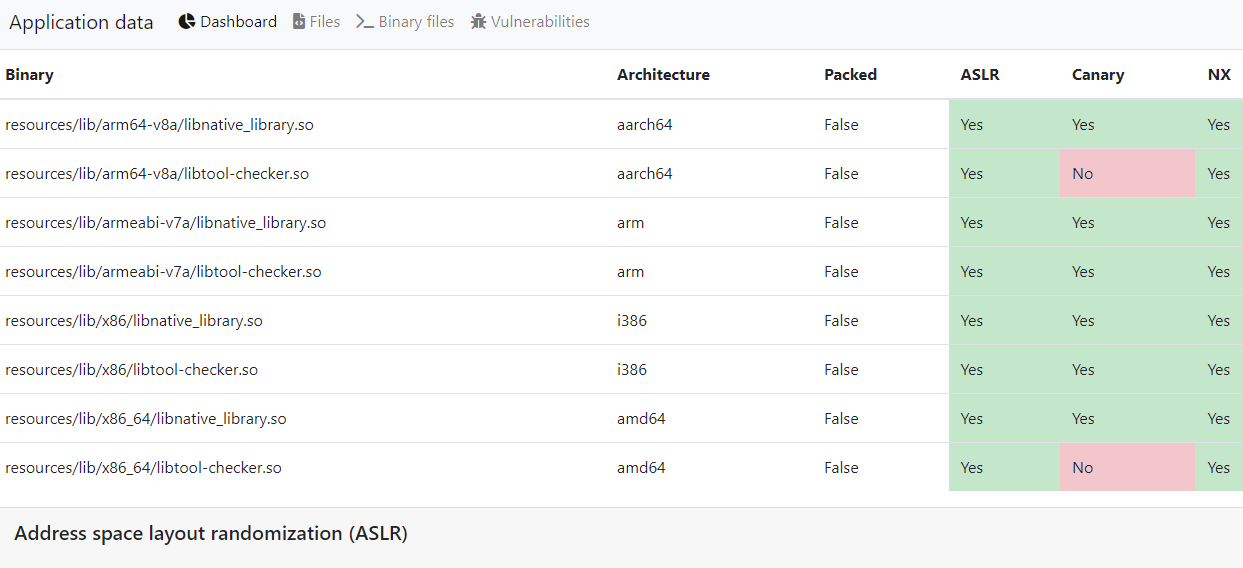 stefan2200/aparoid
정적 및 동적 안드로이드 애플리케이션 보안 분석
 wolfssl/wolfcose
임베디드 시스템을 위한 빠르고, 이식성이 뛰어나며, 가벼운 COSE + CBOR 구현체입니다. PQC, FIPS 140-3, DO-178 및 MISRA C를 지원합니다. wolfSSL 기반입니다.
 trailofbits/gosentry
보안 지향 Go 툴체인으로, 최첨단 퍼징 기능에 중점을 둡니다.
 google/permhash
Chromium 확장 프로그램 및 APK에 선언된 권한을 해싱하는 프레임워크로, 잠재적으로 악성인 패키지 전반에 걸친 클러스터링, 헌팅, 피보팅을 가능하게 합니다.
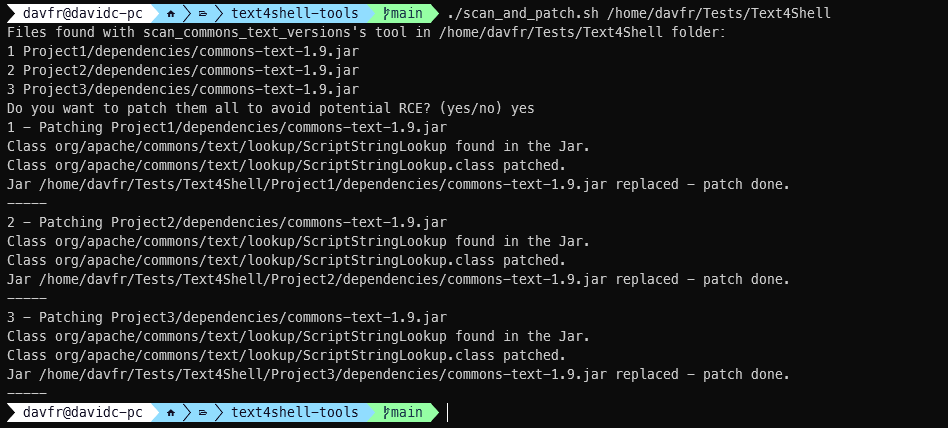 jfrog/text4shell-tools
Java JAR/WAR 아티팩트에서 취약한 Apache Commons Text를 감지하고 패치하며, 클래스 핑거프린팅 및 바이트코드 스캔을 통해 CVE-2022-42889(Text4Shell) 호출 지점을 식별합니다.
 struppigel/hedgehog-tools
악성코드 분석, 난독화 해제, 설정 추출을 위한 스크립트 모음입니다. AgentTesla, Qakbot, CobaltStrike와 같은 악성코드 패밀리에 대해 정적 분석, 언패킹, 셸코드 변환, C2 추출을 지원합니다.
 quarkslab/qsynthesis
디오브푸스케이션을 위한 그레이박스 신시사이저.








